
Solution
Mantieni le applicazioni legacy in movimento quando il packaging diventa il problema.
La modernizzazione e la migrazione delle applicazioni guidate da EtherApps Forge aiutano gli ambienti Windows a valutare, riconfezionare e spostare le app legacy verso Windows 11, Intune, MSIX e App Attach.
Prova gratuita di 7 giorni del workflow completo · le licenze includono formazione e supporto
Nessuna carta di credito. Cattura una vera applicazione il primo giorno.
Cattura prima
Flusso di lavoro quando il supporto di installazione manca o è incompleto
Portafoglio intero
Prontezza alla migrazione nell'area delle applicazioni legacy
4 uscite
MSIX, MSI, IntuneWin, AppAttach da una cattura
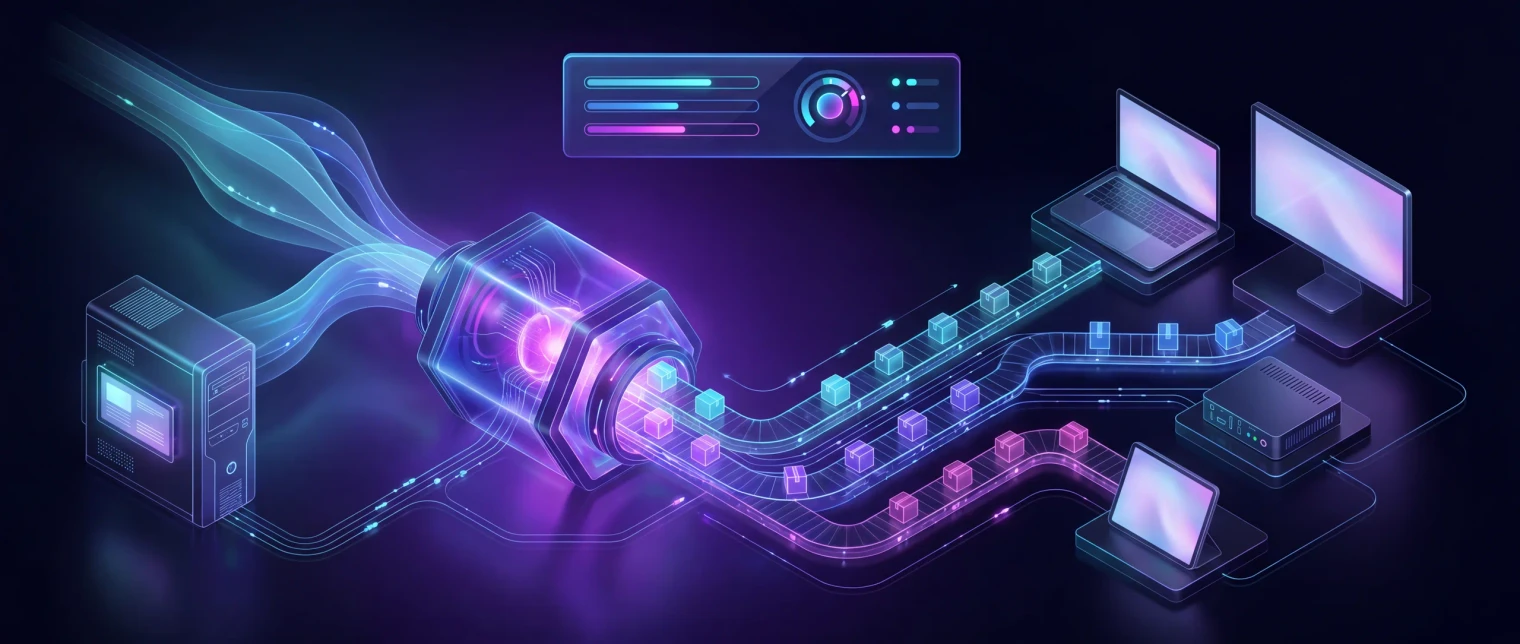
The problem
Il piano di migrazione spesso va bene. La prontezza all'applicazione è il problema.
Legacy applications become migration blockers when installer media is missing, packaging routes are unclear, or teams cannot see the real application footprint early enough in the programme.
Il supporto dell'installatore manca o è incompleto
Le applicazioni legacy spesso sopravvivono molto tempo dopo che l'installer pulito è scomparso, il che significa che il lavoro di packaging inizia con incertezza invece che con un percorso chiaro. Forge può catturare l'impronta installata da un sistema in esecuzione quando il supporto originale manca.
Le decisioni di imballaggio sono ritardate a causa della scarsa visibilità
Se i team non riescono a vedere chiaramente file, servizi, modifiche al registro o dipendenze AppData, le decisioni sui percorsi diventano più lente e rischiose.
Gli output moderni necessitano ancora di un percorso di esecuzione
MSIX, Intune e App Attach possono essere la destinazione, ma il vero ostacolo è scegliere e realizzare il percorso a partire dall'impronta dell'applicazione in esecuzione. La stessa cattura può supportare output MSIX, MSI, IntuneWin e AppAttach dove si adattano all'ambiente di destinazione.
What changes
Blocchi di risultato
Prontezza più rapida per l'applicazione
Riduci i ritardi di migrazione causati da supporti di installazione mancanti, arretrati di packaging e complessità di conversione. Il lavoro di packaging può partire da una VM controllata o da una macchina di riferimento, per poi passare attraverso una revisione prima del rilascio.
Maggiore prevedibilità della consegna
Aumentare la fiducia nella pianificazione delle ondate riducendo prima le incognite nella preparazione delle domande.
Riduzione della resistenza operativa sui team di migrazione
Fornire a endpoint e team di rilascio un throughput e un controllo delle dipendenze più chiari nel packaging.
Start here
Accelera la migrazione risolvendo prima i blocchi delle app
Guardalo funzionare sul tuo tenant.
La visione della modernizzazione
Dall'estate ereditaria alla consegna moderna in cinque fasi chiare.
Scopri e inventaria l'estate legacy, cattura ogni applicazione da un sistema live (file, registro, dipendenze), converti e firma tramite EtherApps Forge, e instradasci nella consegna moderna: MSIX per Windows 11, AppAttach per AVD, IntuneWin per Intune, o MSI per target legacy.
How we deliver it
Mappatura dei prodotti
Questa via è guidata da EtherApps Forge come percorso capture-first verso il packaging moderno e output pronti per il deployment, con supporto opzionale da altri componenti del portafoglio dove serve un contesto di pianificazione più ampio. I team possono iniziare con una prova Forge di 7 giorni su un vero blocco di packaging.
EtherApps Forge captures installed Windows applications from running systems, analyses the real application footprint, supports AI-guided packaging decisions, and produces deployment-ready outputs for modern environments.
FAQ
Domande frequenti sulla modernizzazione delle applicazioni
Risposte brevi per team IT, endpoint e packaging che pianificano Windows 11, Intune, MSIX, App Attach o lavori di migrazione di app legacy.
Cos'è la modernizzazione delle applicazioni?
La modernizzazione delle applicazioni è il lavoro di valutare le applicazioni legacy, scegliere il percorso di packaging giusto e prepararle per la distribuzione Windows attuale. In questa via, EtherApps Forge cattura l'impronta dell'applicazione in esecuzione, poi aiuta a produrre output MSIX, MSI, IntuneWin o AppAttach dove adatti alla distribuzione su Windows 11, Intune, AVD o Cloud PC.
Come sposto le app Windows legacy su Windows 11?
Inizia inventariando il parco applicativo, individuando installer mancanti e blocchi di compatibilità, poi confeziona ogni app nel percorso adatto alla destinazione di distribuzione. Forge supporta il packaging capture-first, la firma, le correzioni del manifest, l'output pronto per Intune e i percorsi App Attach, così la migrazione a Windows 11 non viene bloccata da ogni singola applicazione legacy.
E se l'installer originale manca?
Un installer mancante non è sempre un blocco. Forge può catturare un'installazione dal vivo da una macchina funzionante o da una VM controllata, inclusi file, registro, AppData, servizi e dipendenze. Quella cattura può poi essere esaminata e trasformata in output di pacchetti moderni senza attendere un nuovo download dal fornitore.
E se l'app funziona su Windows ma si rompe una volta impacchettata?
È comune con le applicazioni più datate ed è di norma un problema di comportamento del container, non un'app guasta. Scrivere file accanto all'eseguibile, dare per scontato un percorso di installazione fisso o leggere una posizione di registro di macchina si comportano in modo diverso dentro MSIX. Forge predispone il Package Support Framework per correggere questi casi, con redirezione di file e registro e correzioni della directory di lavoro, così l'applicazione funziona come previsto senza modifiche al codice né una ricompilazione da parte del produttore.
Questo copre solo le app legacy o anche il software che sviluppiamo noi?
Entrambi. Accanto al packaging capture-first per le applicazioni legacy, la CLI forge_msix è un sostituto diretto di makeappx.exe di Microsoft, quindi un team di sviluppo o un produttore di software può trasformare una cartella di build in un MSIX firmato e validato dentro una pipeline CI esistente. Gli ambienti che modernizzano un misto di software acquistato e sviluppato internamente usano lo stesso percorso di packaging per entrambi.
MSIX o App Attach: quale dovrei usare?
MSIX è il formato di pacchetto moderno per la distribuzione Windows, mentre App Attach è usato per la distribuzione di app su Azure Virtual Desktop dove si adatta all'ambiente. Forge aiuta a scegliere il percorso di output per ogni applicazione, con output MSIX, MSI, IntuneWin e AppAttach disponibili dallo stesso flusso di lavoro guidato dalla cattura.
Esiste uno strumento di packaging delle applicazioni pensato per gli MSP che gestiscono più tenant cliente?
Sì. Il flusso di lavoro capture-first di EtherApps Forge e la CLI Forge MSIX sono progettati per funzionare allo stesso modo in ogni ambiente cliente: acquisizione, instradamento guidato dall'IA, firma e convalida, che si tratti di un solo ambiente o di molti. Le packaging factory degli MSP e i partner di canale usano la CLI e l'automazione MCP per standardizzare l'output tra gli ambienti dei clienti invece di reimparare un processo di packaging diverso per ogni cliente, con un revisore umano che continua ad approvare ogni pacchetto prima del rilascio.
Quanto tempo richiede la modernizzazione delle applicazioni?
I tempi dipendono dal numero di app, dalla qualità degli installer, dalle dipendenze, dai gate di revisione e dalle piattaforme di destinazione. Il punto di partenza pratico è una vera applicazione: usa la prova EtherApps Forge di 7 giorni per catturare, confezionare e validare un blocco prima di pianificare l'ondata di migrazione più ampia.
Ogni applicazione legacy può essere modernizzata in questo modo?
No, ed è proprio la valutazione capture-first a farlo emergere presto, invece che dopo che il packaging è già iniziato. Le applicazioni con driver in modalità kernel, dipendenze hardware di basso livello come chiavette USB, o servizi che devono girare fuori da un container di sessione utente, in genere non possono essere pacchettizzate in sicurezza come MSIX né distribuite tramite App Attach. Quelle app vengono indirizzate verso una conversazione di virtualizzazione, Azure Virtual Desktop, o sostituzione esplicita, invece che verso un pacchetto destinato a fallire in produzione.
Cosa serve a un'app per essere pronta per App Attach su Azure Virtual Desktop?
Un pacchetto MSIX firmato, predisposto come immagine disco VHDX o CIM su una condivisione file raggiungibile dai tuoi session host, con l'intera catena di certificati considerata attendibile su quegli host. L'output di cattura-e-conversione di Forge produce quell'MSIX firmato; l'archiviazione lato AVD e la configurazione dei session host restano parte della tua configurazione Azure.
Il supporto di Windows 10 è terminato a ottobre 2025: cambia il calendario di migrazione?
Alza la posta in gioco invece di azzerare il calendario. Windows 10 ha raggiunto la fine del supporto il 14 ottobre 2025, e gli Extended Security Updates commerciali durano al massimo fino al 13 ottobre 2028, un ponte a pagamento, non un piano a lungo termine. Se le applicazioni legacy sono ancora il blocco per passare a Windows 11, quell'arretrato di packaging corre ora contro il tempo, non solo sulla roadmap. La rotta capture-first di Forge esiste proprio perché una o due applicazioni ostinate non blocchino il resto del parco macchine.
Il nostro installer legacy richiede che qualcuno clicchi attraverso una procedura guidata: può comunque passare da Intune?
Non così com'è. Intune richiede che le app Win32 si installino silenziosamente, senza interazione dell'utente, prima di poter essere pacchettizzate con il Content Prep Tool di Microsoft e caricate; un installer che richiede una persona alla tastiera non soddisfa questo requisito. È uno dei motivi più comuni per cui un'app legacy si blocca alla fase Intune. La cattura di Forge, combinata con le correzioni del Package Support Framework, è pensata proprio per aggirare gli installer che non sono mai stati progettati per un'installazione silenziosa e non presidiata.
Posso usare Forge per modernizzare le app che distribuiamo tramite Citrix?
Sì. Citrix Virtual Apps and Desktops e Citrix DaaS supportano nativamente i pacchetti MSIX e MSIX app attach sui session host, quindi un MSIX firmato prodotto dal workflow capture-first di Forge si distribuisce direttamente in un parco Citrix esattamente come si distribuisce su Intune o AVD. Questo rende Forge un modo per modernizzare le app App-V o MSI presenti in un parco Citrix datato, convertendole in MSIX o in un MSI pulito, senza bisogno di uno strumento di packaging specifico per Citrix né di un progetto guidato da un partner.
Forge supporta la distribuzione di applicazioni tramite Parallels RAS?
Sì, per lo stesso motivo di Citrix: Parallels RAS (dalla versione 19 in poi) distribuisce nativamente pacchetti MSIX e MSIX app attach ai session host RDSH, VDI e AVD. L'output cattura-e-converti di Forge è un MSIX firmato standard, quindi si importa direttamente nella funzionalità di pacchetti applicativi di Parallels RAS senza alcun passaggio di conversione specifico per Parallels.
Fonti sulla modernizzazione delle applicazioni
Revisionato il 25 agosto 2026.
Related solutions
Related glossary terms
Start here
Accelera la migrazione risolvendo prima i blocchi delle app
Usa una sessione focalizzata sulla consegna per mappare le priorità di packaging, le decisioni di routing e le dipendenze di rollout.
- Il packaging capture-first consente ai team di partire da un'applicazione funzionante quando il supporto di installazione originale manca o è inaffidabile.
- Una singola cattura può produrre output MSIX, MSI, IntuneWin e AppAttach, aiutando la stessa app a raggiungere i percorsi di distribuzione Intune, AVD e Cloud PC dove adatti.
- La cattura basata su VM e la revisione umana mantengono visibili le decisioni sul percorso di packaging prima del rilascio.