
Solution
Valutare, assegnare e tracciare Microsoft 365 le linee di sicurezza in un'unica vista operativa.
Esegui una valutazione ripetibile della sicurezza del tenant Microsoft 365, pin le baseline di overlay e tieni visibili il Secure Score, la prontezza Copilot, la copertura Zero Trust e la deriva tra le recensioni. Progettato per i leader , gli amministratori , i responsabili della sicurezza e i responsabili della sicurezza e i MSPs che necessitano di prove di conformità senza ricostruirle ad ogni ciclo di audit.
Da £0.79 per utente attivo/mese · prova gratuita di 14 giorni
Carta di credito richiesta per iniziare. Collega il tuo tenant in pochi minuti.
4 quadri
Microsoft Linee di sicurezza di sicurezza, CISA SCuBA, NSA CISS, Zero Trust
Drift-track
tra una valutazione e l'altra, non ricostruita ogni ciclo di audit
Un pacchetto
di prove di conformità per governance, audit e MSP recensioni dei clienti
The problem
Il lavoro sulla conformità rimane frammentato perché le prove non si trovano mai in un unico posto.
Punteggio Sicuro, Copilot prontezza, copertura del pilastro Zero Trust e conformità sovrapposta contro Microsoft Security Baselines, CISA SCuBA e NSA CISS sono distribuiti su centri amministrativi separati, esportazioni e fogli di calcolo. Utenti e gruppi, identità rischiose e lavoro di offboarding sono di nuovo in un altro pannello. I team faticano a dimostrare la conformità, e la differenza tra valutazione e bonifica raramente è visibile prima di un audit, di un incidente o di una recensione del cliente.
Le superfici amministrative sono frammentate
Entra, Intune, Defender, Purview e il centro amministrativo Microsoft 365 contengono ciascuno parte dell'immagine della postura, quindi nessun singolo pannello mostra come il tenant si posiziona rispetto alle linee di base pubblicate.
La conformità viene eseguita in fogli di calcolo
I team ricostruiscono le stesse mappature di base, le esportazioni di Secure Score e la valutazione Zero Trust nei fogli di calcolo ad ogni revisione, quindi le prove sono lente da produrre e difficili da fidare.
Sicurezza e operazioni utilizzano prove diverse
I team di sicurezza riportano contro i framework mentre i team operativi agiscono sui ticket, quindi le decisioni di bonifica si allontanano dalla stessa linea di base che entrambe le parti dovrebbero condividere.
What changes
Blocchi di risultato
Base di sicurezza del tenant
Esegui una valutazione ripetibile Microsoft 365 tenant rispetto a Microsoft Security Baselines, CISA SCuBA, NSA CISS e overlay a livello di prodotto per Edge, Microsoft 365 Apps, Windows 11, Windows 10 e Windows 365.
copertura Zero Trust e Copilot
Punteggio i pilastri di Zero Trust, traccia Secure Score nel tempo e controlla Copilot prontezza prima del lancio in modo che il lavoro sulla postura avvenga prima del deployment, non dopo.
Rimediazione e reportistica sostenute dal proprietario
Trasformare i risultati delle valutazioni, le lacune di sovrapposizione e le identità rischiose in azioni nominate con prove che reggono nelle revisioni di governance, audit e nei rapporti clienti MSP.
Start here
Spostarsi da centri amministrativi frammentati a una base di sicurezza ripetibile Microsoft 365.
Guardalo funzionare sul tuo tenant.
La visione della conformità
Linee di base, sovrapposizioni e drift in un unico record operativo.
Postura del tenant ottenuta su Secure Score, pilastri Zero Trust, conformità di base e copertura sovrapposta (CISA SCuBA / NSA CISS), che scorre verso il rilevamento di deriva e poi una proposta di bonifica e una linea di base fissata.
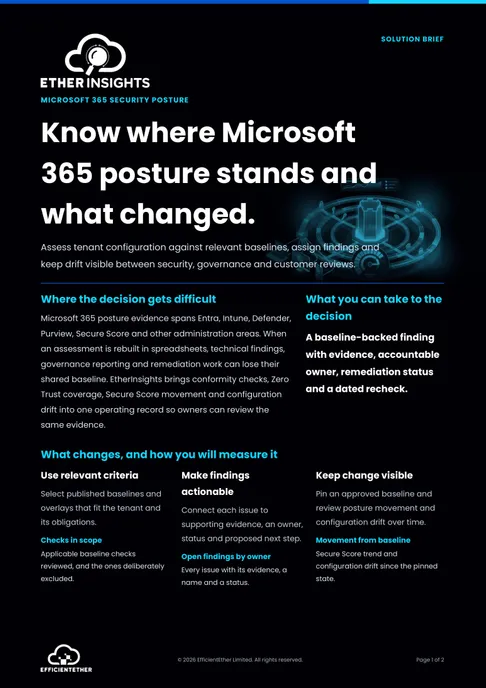
Scheda soluzione
Microsoft 365 Security Posture Solution Brief
Due pagine su questa decisione: cosa misurare, chi deve approvarla e che cosa deve essere a posto prima di impegnarsi. Gratuita e pensata per essere inoltrata.
Ottieni la scheda soluzioneVideo guida
Vedi prove di conformità.
Una guida focalizzata su Microsoft postura di sicurezza cloud, prove di conformità e segnali di prontezza in EtherInsights.
- Valuta le prove della postura in tutto il patrimonio Microsoft.
- Condividi il record con i team di governance, audit e MSP.
- Spostare le evidenze di base nella pianificazione della bonifica.
How we deliver it
Mappatura dei prodotti
Questa strada è guidata da EtherInsights per la valutazione del tenente, la copertura del catalogo sovrapposto, il tracciamento Secure Score e Copilot di prontezza, Zero Trust il punteggio dei pilastri, la gestione utenti e gruppi, identità rischiose, controllo dell'offboarding e rilevamento della deriva rispetto alla linea di base fissata. Le stesse prove supportano la reportistica di governance, le conversazioni con i clienti e la pianificazione della bonifica.

EtherInsights is the operating view for Microsoft 365, Azure, and Windows 365: day-to-day cost management, licence control, and full Windows 365 Cloud PC lifecycle management, plus tenant, user, security, device, and Intune reporting.
Where this fits
- Assegnare Microsoft Security Baselines, CISA SCuBA e Zero Trust sovrapposizioni a un tenant e tracciare la conformità contro ciascuno.
- Controllo della prontezza Copilot attraverso identità, dati e postura del dispositivo prima di un rollout Microsoft 365 Copilot.
- Produzione di rapporti mensili o trimestrali di conformità per MSP recensioni dei clienti senza ricostruire le prove ad ogni ciclo.
- Controllare identità rischiose, cambiamenti di utenti e gruppi, e rilasciare con prove di audit più chiare.
- Preparazione di prove di conformità pronte per l'auditor contro i Microsoft pubblicati e i parametri di sicurezza di terze parti.
FAQ
Domande frequenti su sicurezza e conformità Microsoft 365
Cosa chiedono i team prima di implementare questo su un tenant o su una base clienti MSP.
Cos'è CISA SCuBA e si applica a noi?
Il progetto SCuBA (Secure Cloud Business Applications) della CISA pubblica baseline di configurazione sicura minima per Microsoft 365 e Google Workspace, pensate per le agenzie federali USA ma pubblicate apertamente e ampiamente adottate come baseline di riferimento da altre organizzazioni. Se il vostro estate gira su Microsoft 365, le baseline SCuBA sono un obiettivo di conformità utilizzabile e pubblicato in modo indipendente, indipendentemente dal settore, ed EtherInsights valuta il vostro tenant rispetto a esse insieme alle Security Baselines proprie di Microsoft.
In cosa differisce dal solo Microsoft Secure Score?
Secure Score è un input, non l'intero quadro. Valuta le raccomandazioni proprie di Microsoft ma non verifica la conformità rispetto alle sovrapposizioni CISA SCuBA o NSA CISS, non traccia la deriva tra i cicli di revisione e non trasforma un rilievo in un compito di remediation assegnato a un owner con prova allegata. EtherInsights mantiene Secure Score nella stessa vista operativa insieme alla conformità di baseline, alla copertura dei pilastri Zero Trust e al rilevamento della deriva, così un punteggio diventa un'azione tracciata anziché un numero che invecchia.
Può funzionare su tenant di clienti MSP?
Sì. Il reporting di conformità è costruito per un uso ripetuto su una base clienti, producendo le stesse prove di baseline, sovrapposizione e deriva per tenant, invece di un formato una tantum da ricostruire manualmente a ogni revisione.
Con quale frequenza va rivalutata la conformità?
Baseline e sovrapposizioni cambiano raramente, ma la configurazione del tenant sì, per via di nuove licenze, policy di accesso condizionale modificate, registrazioni di app e modifiche amministrative. Una rivalutazione mensile o trimestrale intercetta la deriva prima che diventi un rilievo di audit; EtherInsights traccia la deriva in modo continuo tra i cicli di revisione formali, non solo al momento di un report programmato.
Questo sostituisce un penetration test o un audit esterno?
No. Il punteggio di conformità di baseline e sovrapposizione è un livello continuo di assurance della configurazione, non un sostituto di penetration test indipendenti o di un audit esterno formale. È pensato per rendere questi esercizi più rapidi ed economici, avendo dati di conformità attuali e documentati già pronti prima che l'auditor li richieda.
Cos'è il drift di configurazione del tenant Microsoft 365 e come si rileva?
Il drift di configurazione si verifica quando le impostazioni reali di un tenant si discostano silenziosamente dalla policy o dalla baseline originariamente approvata, su Entra, Exchange, Teams, Intune, Defender e Purview. Si accumula tramite modifiche amministrative occasionali, rollback parziali e impostazioni toccate durante la risoluzione dei problemi e mai ripristinate. Le API Unified Tenant Configuration Management di Microsoft (UTCM, in beta su Microsoft Graph dall'inizio del 2026) sono il primo modo nativo per definire la baseline di configurazione di un tenant e monitorarne il drift tra i workload tramite un'unica superficie API, invece di affidarsi a script PowerShell separati per servizio. EtherInsights monitora continuamente il drift di configurazione rispetto alla vostra baseline, così un cambiamento viene rilevato e documentato nel momento in cui avviene, non alla successiva revisione programmata.
Esiste uno strumento che aiuta a migliorare il punteggio di sicurezza del nostro tenant Microsoft 365, non solo a segnalarlo?
Migliorare un punteggio di sicurezza significa trasformare i risultati in modifiche effettivamente completate, non limitarsi a leggere un numero. EtherInsights mantiene il Secure Score di Microsoft nella stessa vista operativa della conformità di base (CISA SCuBA, Microsoft Security Baselines) e del rilevamento delle deviazioni, e trasforma ogni lacuna in un'azione assegnata a un responsabile con relativa evidenza, così il miglioramento del punteggio viene tracciato come lavoro svolto, non come una dashboard che diventa obsoleta tra una revisione e l'altra.
Fonti su sicurezza e conformità
I framework rispetto ai quali questa pagina valuta un tenant Microsoft 365, per i team che vogliono leggere la guida primaria.
Related solutions
Related glossary terms
Start here
Spostarsi da centri amministrativi frammentati a una base di sicurezza ripetibile Microsoft 365.
Inizia con una valutazione di sicurezza mirata Microsoft 365, fissa le linee di base dell'overlay che contano e mantieni visibili il Punteggio Sicuro, la copertura Zero Trust e la deriva tra le recensioni.
- Postura degli inquilini, conformità delle sovrapposizioni e punteggio Zero Trust visibili in un'unica vista operativa invece che tra i singoli centri amministrativi.
- Traduzione più rapida dai risultati della valutazione a una bonifica guidata dal proprietario, con rilevamento della deriva tra le revisioni.
- Evidenze coerenti di conformità per la governance interna, la preparazione agli audit e i cicli di reportistica clienti MSP.