
Solution
Microsoft 365 Sicherheits-Baselines in einer Betriebsansicht bewerten, zuweisen und verfolgen.
Führen Sie eine wiederholbare Microsoft 365 Tenant-Sicherheitsbewertung durch, fixieren Sie Overlay-Baselines und halten Sie Secure Score, Copilot-Bereitschaft, Zero Trust-Abdeckung und Drift zwischen Reviews sichtbar. Gebaut für IT-Leiter, Microsoft-Admins, Sicherheitsverantwortliche und MSPs, die Konformitätsnachweise brauchen, ohne sie bei jedem Audit-Zyklus neu zu bauen.
Ab £0.79 pro aktivem Benutzer/Monat · 14 Tage kostenlos testen
Kreditkarte zum Start erforderlich. Verbinden Sie Ihren Tenant in Minuten.
4 Frameworks
Microsoft Security Baselines, CISA SCuBA, NSA CISS und Zero Trust
Drift-verfolgt
zwischen Assessments, nicht bei jedem Audit-Zyklus neu gebaut
Ein Paket
Konformitätsnachweise für Governance-, Audit- und MSP-Kunden-Reviews
The problem
Konformitätsarbeit bleibt fragmentiert, weil die Nachweise nie an einem Ort sitzen.
Secure Score, Copilot-Bereitschaft, Zero Trust-Säulenabdeckung und Overlay-Konformität gegen Microsoft Security Baselines, CISA SCuBA und NSA CISS sind über separate Admin-Center, Exporte und Tabellen verteilt. Benutzer und Gruppen, riskante Identitäten und Offboarding-Arbeit sitzen in noch einem anderen Panel. Teams kämpfen darum, Konformität zu beweisen, und Drift zwischen Assessment und Remediation ist selten vor einem Audit, einem Vorfall oder einer Kunden-Review sichtbar.
Admin-Oberflächen sind fragmentiert
Entra, Intune, Defender, Purview und das Microsoft 365 Admin-Center halten jeweils einen Teil des Posture-Bildes, sodass keine einzelne Ansicht zeigt, wie der Tenant gegen veröffentlichte Baselines steht.
Konformität wird in Tabellen geführt
Teams bauen dieselben Baseline-Mappings, Secure Score-Exporte und Zero Trust-Bewertung bei jeder Review in Tabellen neu, sodass Nachweise langsam zu produzieren und schwer zu vertrauen sind.
Sicherheit und Operations verwenden unterschiedliche Nachweise
Sicherheitsteams berichten gegen Frameworks, während Operations-Teams auf Tickets handeln, sodass Remediations-Entscheidungen von derselben Baseline abdriften, die beide Seiten teilen sollen.
What changes
Ergebnis-Blöcke
Tenant-Sicherheits-Baseline
Führen Sie ein wiederholbares Microsoft 365 Tenant-Assessment gegen Microsoft Security Baselines, CISA SCuBA, NSA CISS und Produkt-Level-Overlays für Edge, Microsoft 365 Apps, Windows 11, Windows 10 und Windows 365 durch.
Zero Trust- und Copilot-Abdeckung
Bewerten Sie Zero Trust-Säulen, verfolgen Sie Secure Score über Zeit und prüfen Sie Copilot-Bereitschaft vor Rollout, sodass Posture-Arbeit vor Bereitstellung statt danach passiert.
Eigentümergestützte Remediation und Reporting
Verwandeln Sie Assessment-Befunde, Overlay-Lücken und riskante Identitäten in benannte Maßnahmen mit Nachweisen, die in Governance-Reviews, Audits und MSP-Kundenberichten bestehen.
Start here
Von fragmentierten Admin-Centern zu einer wiederholbaren Microsoft 365 Sicherheits-Baseline.
Sehen Sie das live in Ihrem eigenen Tenant.
Die Konformitäts-Ansicht
Baselines, Overlays und Drift in einem Betriebsdatensatz.
Tenant-Posture bewertet über Secure Score, Zero Trust-Säulen, Baseline-Konformität und Overlay-Abdeckung (CISA SCuBA / NSA CISS), fließt in Drift-Erkennung und weiter zu einem Remediations-Vorschlag und einer fixierten Baseline.
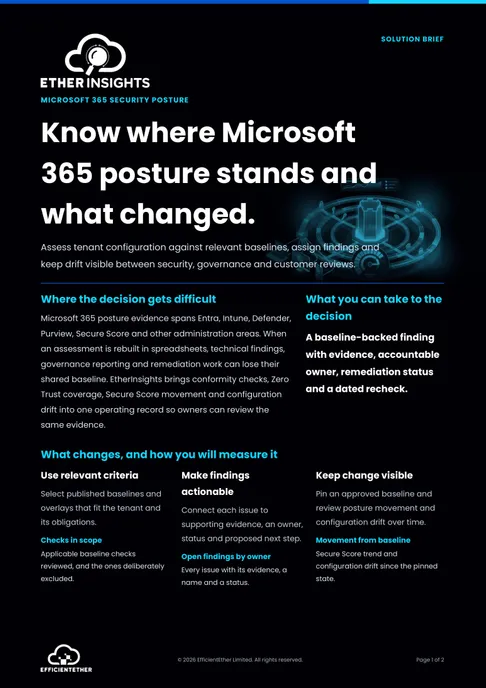
Lösungsüberblick
Microsoft 365 Security Posture Solution Brief
Zwei Seiten zu dieser Entscheidung: was Sie messen sollten, wer sie freigeben muss und was erfüllt sein sollte, bevor Sie sich festlegen. Kostenlos und zum Weiterleiten gemacht.
Lösungsüberblick anfordernVideo-Walkthrough
Konformitätsnachweise ansehen.
Ein fokussierter Walkthrough der Microsoft Cloud-Sicherheits-Posture, Konformitätsnachweise und Bereitschaftssignale in EtherInsights.
- Posture-Nachweise über die Microsoft-Umgebung bewerten.
- Den Datensatz mit Governance-, Audit- und MSP-Teams teilen.
- Baseline-Nachweise in Remediations-Planung bewegen.
How we deliver it
Produkt-Mapping
Diese Route wird von EtherInsights für Tenant-Assessment, Overlay-Katalog-Abdeckung, Secure Score- und Copilot-Bereitschafts-Tracking, Zero Trust-Säulenbewertung, Benutzer- und Gruppen-Management, riskante Identitäten, Offboarding-Kontrolle und Drift-Erkennung gegen die fixierte Baseline geführt. Dieselben Nachweise unterstützen Governance-Reporting, MSP-Kundengespräche und Remediations-Planung.

EtherInsights is the operating view for Microsoft 365, Azure, and Windows 365: day-to-day cost management, licence control, and full Windows 365 Cloud PC lifecycle management, plus tenant, user, security, device, and Intune reporting.
Where this fits
- Microsoft Security Baselines, CISA SCuBA und Zero Trust-Overlays einem Tenant zuweisen und Konformität gegen jedes verfolgen.
- Copilot-Bereitschaft über Identitäts-, Daten- und Geräte-Posture vor einem Microsoft 365 Copilot-Rollout prüfen.
- Monatliche oder vierteljährliche Konformitätsberichte für MSP-Kunden-Reviews produzieren, ohne die Nachweise bei jedem Zyklus neu zu bauen.
- Riskante Identitäten, Benutzer- und Gruppenänderungen und Offboarding mit klareren Audit-Nachweisen steuern.
- Auditor-fertige Konformitätsnachweise gegen veröffentlichte Microsoft- und Drittanbieter-Sicherheits-Baselines vorbereiten.
FAQ
Häufige Fragen zu Microsoft 365 Sicherheit und Konformität
Was Teams fragen, bevor sie dies tenant- oder MSP-kundenweit einführen.
Was ist CISA SCuBA und gilt das für uns?
Das SCuBA-Projekt (Secure Cloud Business Applications) der CISA veröffentlicht Mindest-Sicherheitsbaselines für Microsoft 365 und Google Workspace, ursprünglich für US-Bundesbehörden gedacht, aber offen veröffentlicht und von vielen anderen Organisationen als Referenz-Baseline übernommen. Läuft Ihr Estate auf Microsoft 365, sind die SCuBA-Baselines unabhängig von der Branche ein nutzbares, unabhängig veröffentlichtes Konformitätsziel, und EtherInsights bewertet Ihren Tenant dagegen neben Microsofts eigenen Security Baselines.
Wie unterscheidet sich das von Microsoft Secure Score allein?
Secure Score ist ein Baustein, nicht das ganze Bild. Es bewertet Microsofts eigene Empfehlungen, prüft aber keine Konformität gegen CISA-SCuBA- oder NSA-CISS-Overlays, verfolgt keine Drift zwischen Review-Zyklen und macht aus einem Befund keine einem Owner zugewiesene Remediation-Aufgabe mit Nachweis. EtherInsights hält Secure Score in derselben Ansicht neben Baseline-Konformität, Zero-Trust-Pillar-Abdeckung und Drift-Erkennung, sodass aus einer Zahl eine nachverfolgte Maßnahme wird.
Läuft das über MSP-Kunden-Tenants hinweg?
Ja. Die Konformitätsberichterstattung ist für wiederholten Einsatz über einen Kundenstamm hinweg gebaut und liefert je Tenant dieselben Baseline-, Overlay- und Drift-Nachweise, statt eines Einmal-Formats, das für jedes Review manuell neu gebaut werden muss.
Wie oft sollte Konformität neu bewertet werden?
Baselines und Overlays ändern sich selten, aber die Tenant-Konfiguration schon, durch neue Lizenzen, geänderte Conditional-Access-Richtlinien, App-Registrierungen und Admin-Änderungen. Eine monatliche oder vierteljährliche Neubewertung fängt Drift ab, bevor sie zum Audit-Befund wird; EtherInsights verfolgt Drift kontinuierlich zwischen den formalen Review-Zyklen, nicht nur zum Zeitpunkt eines geplanten Berichts.
Ersetzt das einen Penetrationstest oder ein externes Audit?
Nein. Baseline- und Overlay-Konformitätsbewertung ist eine kontinuierliche Konfigurationssicherungsschicht, kein Ersatz für unabhängige Penetrationstests oder ein formales externes Audit. Sie soll diese Prüfungen schneller und günstiger machen, indem aktuelle, belegte Konformitätsdaten schon bereitstehen, bevor der Auditor danach fragt.
Was ist Microsoft 365 Tenant-Konfigurationsdrift, und wie erkenne ich sie?
Konfigurationsdrift liegt vor, wenn die tatsächlichen Einstellungen eines Tenants stillschweigend von der ursprünglich genehmigten Richtlinie oder Baseline abweichen, über Entra, Exchange, Teams, Intune, Defender und Purview hinweg. Sie entsteht durch einmalige Admin-Änderungen, teilweise Rollbacks und Einstellungen, die während der Fehlerbehebung angefasst und nie zurückgesetzt werden. Microsofts eigene Unified Tenant Configuration Management APIs (UTCM, seit Anfang 2026 in Beta auf Microsoft Graph) sind der erste native Weg, die Konfiguration eines Tenants als Baseline festzuhalten und über Workloads hinweg auf Drift zu überwachen, statt sich auf separate PowerShell-Skripte pro Dienst zu verlassen. EtherInsights verfolgt Konfigurationsdrift kontinuierlich gegen Ihre eigene Baseline, sodass eine Änderung erfasst und dokumentiert wird, sobald sie passiert, statt erst bei der nächsten geplanten Überprüfung.
Gibt es ein Tool, das hilft, unseren Microsoft 365-Mandanten-Sicherheitswert zu verbessern, statt ihn nur zu melden?
Die Verbesserung eines Sicherheitswerts bedeutet, Erkenntnisse in abgeschlossene Änderungen umzusetzen, nicht nur eine Zahl zu lesen. EtherInsights führt Microsoft Secure Score in derselben Betriebsansicht wie Baseline-Konformität (CISA SCuBA, Microsoft Security Baselines) und Drift-Erkennung zusammen und wandelt jede Lücke in eine verantwortlich zugewiesene Maßnahme mit Nachweis um, sodass die Verbesserung des Werts als erledigte Arbeit nachverfolgt wird und nicht als Dashboard, das zwischen den Überprüfungen veraltet.
Quellen zu Sicherheit und Konformität
Die Frameworks, gegen die diese Seite einen Microsoft 365-Tenant bewertet, für Teams, die die Primärquellen lesen möchten.
Related solutions
Related glossary terms
Start here
Von fragmentierten Admin-Centern zu einer wiederholbaren Microsoft 365 Sicherheits-Baseline.
Beginnen Sie mit einem fokussierten Microsoft 365 Sicherheits-Assessment, fixieren Sie die Overlay-Baselines, die zählen, und halten Sie Secure Score, Zero Trust-Abdeckung und Drift zwischen Reviews sichtbar.
- Tenant-Posture, Overlay-Konformität und Zero Trust-Bewertung sichtbar in einer Betriebsansicht statt über separate Admin-Center.
- Schnellere Übersetzung von Assessment-Befunden in eigentümergestützte Remediation mit Drift-Erkennung zwischen Reviews.
- Konsistente Konformitätsnachweise für interne Governance, Audit-Vorbereitung und MSP-Kunden-Reporting-Zyklen.