Secure Score
Où en sommes-nous des recommandations de Microsoft ?
- Chaque contrôle Secure Score, avec un plan d’action à dérouler.
- Votre position face à des tenants de taille similaire.
- L’historique dans le temps, et un PDF pour le dossier de revue.
Solutions / Sécurité et conformité
Allez au-delà du Secure Score. Contrôlez face au Zero Trust et à DISA STIG.
Le Secure Score indique combien de recommandations Microsoft vous avez appliquées. Il ne dit pas où se situe le tenant face au Zero Trust, ni face aux référentiels qu’un auditeur ou un client vous demande. EtherInsights vous donne les trois vues : le Secure Score avec un plan d’action, une évaluation Zero Trust de plus d’une centaine de contrôles sur l’identité, les appareils, le réseau et les données, et la posture de sécurité face aux recommandations DISA STIG, CISA ScubaGear, NSA et NIST, avec les changements signalés entre deux revues. Lecture seule par défaut.

Chacune répond à une question différente de votre conseil d’administration, de votre auditeur ou de votre client. Les trois sont incluses dans EtherInsights, lues depuis Microsoft Graph, en lecture seule par défaut.

Où en sommes-nous des recommandations de Microsoft ?

Où nous situons-nous face au Zero Trust ?

Nos paramètres respectent-ils les référentiels qui nous sont imposés ?
Le suivi exécute les contrôles ; il n’impose aucune configuration.
Le Secure Score compte les recommandations Microsoft que vous avez appliquées. Un auditeur, un assureur ou un client demande comment le tenant se situe face au Zero Trust et à des référentiels publiés comme DISA STIG.
Un bon score peut coexister avec un pilier faible, comme les appareils ou le réseau, que le score ne détaille jamais.
Résultats Zero Trust, règles STIG et référentiels CISA sont reconstruits dans un tableur à chaque revue, et les paramètres changent entre-temps.
Plus d’une centaine de contrôles issus du Zero Trust Assessment de Microsoft sur l’identité, les appareils, le réseau et les données, des paramètres notés face aux recommandations DISA STIG, CISA ScubaGear, NSA et NIST, et des changements signalés entre deux revues.
EtherInsights note le tenant pilier par pilier face au Zero Trust et règle par règle face à DISA STIG, CISA, NSA et NIST, puis signale un paramètre modifié avec son auteur et sa date.
Ce film est en anglais.
Une visite ciblée de la posture de sécurité Microsoft cloud, preuves de conformité et signaux de préparation dans EtherInsights.
Le Secure Score n’est qu’une donnée. Les contrôles Zero Trust de Microsoft et les recommandations DISA STIG, CISA ScubaGear, NSA et NIST notent ensuite les paramètres, face à une base de référence épinglée.

Plus d’une centaine de contrôles issus du Zero Trust Assessment open source de Microsoft, notés en taux de réussite sur l’identité, les appareils, le réseau et les données, avec historique et rapport PDF.
Les règles DISA STIG pour Entra ID vérifiées paramètre par paramètre, avec les identifiants de règle DISA, ainsi que la présence des bases de référence Windows 11, Edge et Microsoft 365 Apps. CISA ScubaGear, le durcissement Microsoft 365 de la NSA, NIST SP 800-63B et les bases de référence Microsoft figurent à côté.
Chaque contrôle Secure Score avec son plan d’action et son historique, à côté des référentiels : un seul chiffre ne raconte plus toute l’histoire.
Qui a modifié un paramètre et quand, comparé à la base de référence que vous avez épinglée. Chaque écart reçoit un responsable nommé et les preuves jointes.
Commencer ici
Voyez-le fonctionner sur votre propre tenant.
Des licences que personne n’utilise. Des changements que personne n’a vus. De l’IA que personne n’a approuvée. EtherInsights trouve les trois sur votre parc Microsoft, attribue un responsable à chacun et conserve la preuve. À partir de £0.79 par utilisateur et par mois.
Les licences que personne n’utilise, les changements que personne n’a vus et l’IA que personne n’a approuvée, détectés sur une seule plateforme. Le gaspillage devient un chiffre annuel lisible par votre directeur financier, avec une échéance à battre : votre renouvellement.
£0.79 par utilisateur sous licence et par mois, toute la plateforme
Votre tenant, votre chiffre, 14 jours. Connectez-vous en lecture seule et voyez des constats réels dès la première session.
Essai gratuit de 14 jours sur votre propre tenant. Résiliable pendant l’essai.
Chaque constat indique quoi supprimer, qui en est responsable et ce que cela vaut. Le rapport d’économies suit ce qui a réellement été supprimé.
Un rapport d’économies avec un responsable, une action et une valeur sur chaque ligne
Chaque départ clôturé, vérifié et archivé. Chaque contrôle indique ce qu’il n’a pas pu lire : tout élément non lu apparaît comme « Non lu », jamais comme zéro. Lecture seule par défaut ; les modifications sont facultatives et s’exécutent sous la connexion déléguée de votre propre admin.
ISO 27001, ISO 9001 et ISO/IEC 42001
Un éditeur de logiciels britannique dédié au parc Microsoft. Référencé par Microsoft comme partenaire Windows 365, présent sur Microsoft Marketplace, et certifié ISO 27001, ISO 9001 et ISO/IEC 42001.
À propos d’EfficientEtherChaque écart reçoit un responsable nommé et les preuves jointes. Chaque application disposant d’une clé de votre tenant est aussi listée, la nôtre comprise, et EtherInsights lui-même est en lecture seule par défaut.
£0.79par utilisateur sous licence / mois
Toute la plateforme, un seul prix. Vous ne payez que les utilisateurs sous licence. Un utilisateur sous licence est un compte activé qui dispose de n’importe quelle licence Microsoft, par exemple E3. Tarifs volume et MSP sur demande.
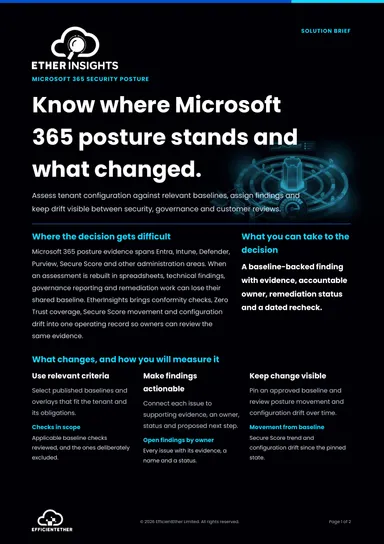
Des documents gratuits sur cette décision, conçus pour être transmis.

Deux pages sur cette décision : ce qu'il faut mesurer, qui doit la valider et ce qui doit être en place avant de vous engager. Gratuite, et conçue pour être transmise.
Obtenir la fiche solutionLes informations Microsoft de cette page sont vérifiées sur Microsoft Learn. Glossaire
Le Secure Score compte le nombre de recommandations Microsoft que vous avez appliquées. C’est une donnée, pas un référentiel. EtherInsights lit chaque contrôle Secure Score avec son plan d’action et son historique, puis situe le tenant face au Zero Trust Assessment de Microsoft et aux recommandations DISA STIG, CISA ScubaGear, NSA et NIST, suit les changements entre deux revues et transforme chaque écart en action attribuée à un responsable, preuves jointes.

Microsoft 365 · 9 sept. 2026
Les journaux Entra gardent 30 jours et Purview Audit Standard 180. Votre cycle Cyber Essentials est de 365. Voici comment prouver la tenue d'un paramètre.
Lire l'article
Compliance · 5 juil. 2026
Une correspondance pratique entre les réglages Microsoft 365, Entra et Intune et les contrôles Cyber Essentials et Annexe A d'ISO 27001:2022.
Lire l'article
Product updates · 9 juil. 2026
EfficientEther enrichit EtherInsights : posture de sécurité Microsoft 365, préparation à Copilot et évaluations des points de terminaison notées en minutes.
Lire l'articleCommencez seul, voyez-le avec un praticien ou posez la question que posera le service achats. Chaque voie a une personne derrière elle et un prix publié.
Voyez ce que gaspille votre environnement Microsoft.
Connectez votre propre tenant avec un consentement en lecture seule. Les constats sur les licences, Azure et les Cloud PC apparaissent dès la première session.
Ensuite : connectez-vous avec Microsoft et approuvez l'accès en lecture seule. Environ sept minutes pour la connexion.
Vous préférez voir d'abord ? Regarder la visite de 90 secondes