
Solution
Conformité ISO et préparation à l'audit avec EtherAssist.
Utilisez EtherAssist pour structurer le travail de conformité ISO, rédiger des politiques et procédures prêtes pour revisor, exécuter des évaluations, préparer des preuves d'audit et garder la propriété visible à travers des workflows de conformité contrôlés.
Essai gratuit de 14 jours
Sans carte bancaire. Choisissez un hébergement UK, EU ou US dès le premier jour.
Mené par ISO
support pour ISO 27001, ISO 9001, ISO 42001, Cyber Essentials et contrôles internes
Révisable
politiques, procédures, évaluations et preuves préparées pour approbation humaine
Traçable
propriétaires, actions, décisions et notes d'audit conservés dans l'enregistrement de workflow
The problem
Le travail de conformité s'effondre quand preuves et propriété sont déconnectées.
Le travail de préparation ISO et d'audit devient souvent une chasse aux documents. Les politiques dérivent, les procédures vieillissent, les preuves restent dans les boîtes de réception et les actions d'évaluation perdent leur propriétaire avant la revue suivante. Les équipes ont besoin d'un moyen pratique de préparer le matériel de conformité sans perdre le contrôle des approbations.
Les politiques sont difficiles à garder actuelles
Les politiques de sécurité, qualité, gouvernance IA et opérationnelles nécessitent une revue régulière, mais la propriété et l'historique des changements sont souvent peu clairs au moment où l'audit arrive.
Les évaluations deviennent des feuilles de calcul manuelles
Vérifications de contrôle, notes d'écart, demandes de preuves et propriétaires d'actions sont reconstruits à plusieurs reprises car le workflow d'évaluation n'est pas connecté au travail day-two.
Processus et procédures dérivent
Les procédures sont écrites une fois, puis tombent derrière la pratique opérationnelle réelle. Les équipes ont besoin d'un moyen de les mettre à jour depuis le contexte réel du workflow.
Les preuves d'audit nécessitent une revue
Les preuves doivent être complètes, actuelles et explicables. L'IA peut aider à préparer le pack, mais les revisors ont encore besoin de points d'approbation et de responsabilité.
What changes
Ce qui change
Création et revue de politiques
Rédigez, mettez à jour et routez les politiques pour revue sur ISO 27001, ISO 9001, ISO 42001, Cyber Essentials et exigences de contrôle interne.
Workflows d'évaluation
Préparez les évaluations de contrôle, capturez les écarts, attribuez les propriétaires et gardez les notes de revue connectées à la piste de preuves.
Enregistrements de processus et procédures
Transformez l'activité opérationnelle récurrente en procédures maintenues que les équipes conformité, opérations et service peuvent revoir ensemble.
Préparation de preuves d'audit
Rassemblez les preuves, rédigez les résumés, enregistrez les décisions et gardez l'approbation finale avec l'équipe responsable avant toute présentation externe.
Start here
Commencez par un workflow prêt pour audit.
Voyez-le fonctionner sur votre propre tenant.
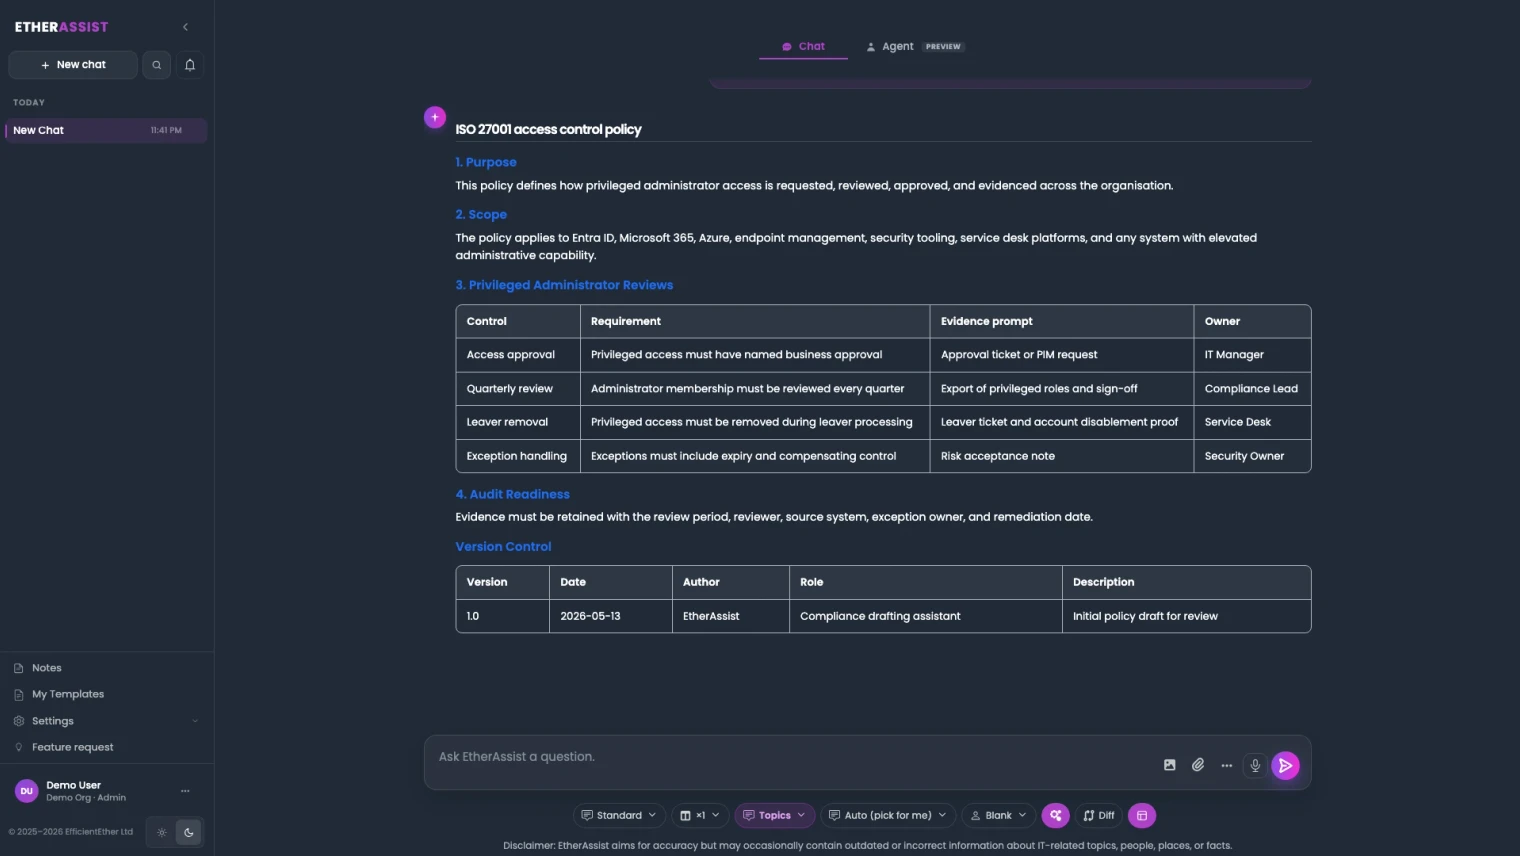
Vue workflow de conformité
Politiques, procédures, évaluations, preuves et approbations dans une piste contrôlée.
EtherAssist aide les équipes conformité et IT à passer de documents dispersés à un workflow révisable où contrôles, propriétaires, preuves et prochaines actions restent connectés.
Visite
Voir le workflow de préparation ISO.
Regardez EtherAssist aider à rédiger des politiques, préparer des preuves et garder visibles les points de contrôle de revisor à travers le travail de préparation ISO.
How we deliver it
Mapping produit
Cette route est menée par EtherAssist. Utilisez-la quand l'acheteur demande comment préparer des preuves ISO, rédiger des politiques, évaluer des contrôles, garder les procédures actuelles et gérer la préparation d'audit sans dépendre de documents dispersés. Utilisez agentic operations quand le besoin est l'exécution de workflow day-two plus large. Utilisez IT operations et conformité quand l'équipe encadre encore le modèle opérationnel plus large.

EtherAssist gives IT and compliance teams the speed of AI without giving up data control, auditability, or practical governance. It supports troubleshooting, scripting, documentation, policy work, and repeatable internal support workflows.
Where this fits
- Préparation ISO 27001 où contrôles de sécurité, propriété de politiques et preuves ont besoin d'un workflow plus propre.
- Support de gestion de qualité ISO 9001 où processus, procédures, enregistrements de revue et actions d'amélioration ont besoin de structure.
- Préparation de gestion IA ISO 42001 où politiques de gouvernance IA, notes de risque et enregistrements de revue ont besoin de contrôle.
- Préparation Cyber Essentials et audit interne où collecte de preuves et signature de propriétaire doivent être reproductibles.
- Services de conformité MSP ou multi-tenant où le même workflow d'évaluation et preuves doit s'exécuter de manière cohérente sur les parcs clients.
FAQ
Questions que les équipes posent avant d'utiliser l'IA pour le travail de conformité.
La décision n'est pas si l'IA peut rédiger des documents. C'est si le workflow garde politiques, évaluations, procédures, preuves et approbations contrôlées.
EtherAssist nous certifie-t-il pour les normes ISO ?
Non. EtherAssist soutient la préparation de conformité, le travail de politique, les évaluations, la rédaction de procédures, la capture de preuves et les workflows de revisor. Les décisions de certification restent avec l'organisation, les auditeurs et les organismes de certification accrédités.
Quels frameworks cela peut-il soutenir ?
La route est conçue autour du travail de conformité reproductible pour des frameworks comme ISO 27001, ISO 9001, ISO 42001, Cyber Essentials et programmes de contrôle interne. Le workflow peut être adapté aux contrôles, propriétaires et modèle de preuves que l'équipe utilise.
En quoi cela diffère-t-il de la rédaction générique de documents ?
La rédaction générique crée des fichiers. EtherAssist est positionné autour du workflow contrôlé : création de politique, revue de propriétaire, notes d'évaluation, enregistrements de processus et procédure, capture de preuves et préparation d'audit dans un modèle opérationnel traçable.
Où cela se situe-t-il à côté d'agentic operations ?
Agentic operations couvre des workflows IT day-two plus larges. Cette route est plus étroite et menée par conformité : préparation ISO, audits, politiques, procédures, évaluations, packs de preuves et signature de revisor.
Certaines plateformes de conformité affirment désormais que leur agent IA pilote l'ensemble du programme. Pourquoi EtherAssist garde-t-il un réviseur humain à la place ?
Contrairement aux outils de conformité conçus pour piloter votre programme de façon autonome, EtherAssist prépare le travail et garde un réviseur nommé comme approbation finale sur chaque politique, évaluation et pack de preuves, car une décision de conformité qui s'avère erronée engage la responsabilité de l'organisation, pas celle de l'IA. Le périmètre est aussi délibérément plus étroit et plus profond : les preuves sont extraites du parc Microsoft 365, Azure et Entra sur lequel vous fonctionnez déjà, pas d'un projet d'intégration à une plateforme GRC séparée, si bien que les systèmes et preuves prêts pour l'audit restent ancrés dans le tenant qu'un auditeur vérifiera réellement.
EtherAssist remplace-t-il Microsoft Purview Compliance Manager ?
Non, ils se situent à des niveaux différents. Compliance Manager note votre tenant par rapport à sa propre bibliothèque de modèles réglementaires et suit l'état des contrôles nativement dans Microsoft 365. EtherAssist ne remplace pas ce moteur de notation ; il prépare les preuves derrière chaque contrôle, rédige les politiques, capture les enregistrements de procédure et construit le pack de preuves prêt pour le revisor, afin que ce que vous introduisez dans Compliance Manager ou remettez directement à un auditeur soit à jour et traçable.
Cela fonctionne-t-il uniquement pour l'ISO 27001, ou couvre-t-il aussi l'ISO 9001 ?
Le modèle de workflow est indépendant du référentiel : politique, évaluation, enregistrement de procédure, preuve, signature du revisor. Cela s'applique aux exigences de management de la qualité de l'ISO 9001 de la même façon qu'aux contrôles de sécurité de l'ISO 27001 ; ce sont les contrôles que vous prouvez qui changent, pas le workflow qui les prouve.
Sources ISO et préparation à l'audit
Vérifié le 25 août 2026.
Related solutions
Related glossary terms
Start here
Commencez par un workflow prêt pour audit.
Choisissez une politique, évaluation, processus ou pack de preuves ISO. Nous mapperons les propriétaires, points de contrôle de revisor, preuves source et format de sortie avant d'étendre le modèle de workflow de conformité.
- EtherAssist soutient un workflow de conformité contrôlé plutôt que la génération de documents non gérée.
- Les points de contrôle de revisor gardent les sorties politique, processus, procédure et preuves responsables.
- La route connecte le travail de conformité ISO aux opérations day-two sans promettre de résultats de certification.