
Solution
Intune, l'outil de reporting pour Microsoft Intune.
Vos données Intune sont bien là. Les extraire, voilà ce qui coûte. Le pack de service hebdomadaire suppose de réextraire les vues conformité, applications, mises à jour, enrolment et dérive, puis de les coller dans un tableur. Un seul appareil en échec suppose d'ouvrir un à un les volets conformité, applications, mises à jour et sécurité. Quand l'auditeur demande comment le patching a évolué sur le trimestre, la plupart des vues natives ne montrent qu'aujourd'hui. EtherInsights est un outil de reporting Intune pour les équipes IT et les MSP. Microsoft Intune reste la source de gestion. EtherInsights ajoute ce que les rapports natifs n'assemblent pas : synthèses de parc planifiées, tendances sur des semaines et des mois, vues multi-tenant, inventaire logiciel, chronologie par appareil, sauvegarde de configuration et preuves de dérive.
À partir de £0.79 par utilisateur actif/mois · essai gratuit de 14 jours
Carte bancaire requise pour commencer. Connectez votre tenant en quelques minutes.
~30
familles de rapports Intune dans une seule vue opérationnelle, pour que personne ne les reconstruise depuis des volets séparés
Par appareil
chronologie pour la conformité, les applications, les mises à jour, le chiffrement et le risque : un appareil en échec tient sur une page, pas six
MSP-ready
reporting multi-tenant, exports et synthèses pour les parties prenantes, avec la même structure à chaque cycle
Mis à jour le 1er septembre 2026
En un coup d’œil
EtherInsights face aux rapports Intune natifs et à Power BI
Microsoft Intune reste la source de gestion et ses rapports natifs répondent très bien aux questions ponctuelles d’administration. L’effort apparaît lorsqu’il faut répondre à la même question chaque semaine, sur plusieurs locataires clients ou avec un trimestre d’historique. Voici ce qui change pour chaque tâche.
| La tâche | Rapports Intune natifs ou Power BI | Avec EtherInsights |
|---|---|---|
| Comprendre pourquoi un appareil échoue systématiquement à installer une application | Ouvrir tour à tour les volets appareil, applications, mises à jour et sécurité, puis reconstituer la séquence à la main. | Une chronologie par appareil couvrant conformité, applications, mises à jour, chiffrement, certificats et risque : un appareil en échec tient sur une page, pas six. |
| Produire le même pack de service chaque semaine | Refaire les exports à chaque cycle ou mettre en place un pipeline Log Analytics ou Power BI que quelqu’un doit maintenir. | Synthèses de parc planifiées et packs récurrents pour les parties prenantes, avec la même structure à chaque cycle. |
| Rendre compte sur plusieurs locataires clients | Le centre d’administration est centré sur un locataire : chaque client est examiné et exporté séparément. | Vues multi-locataires, filtrage par client et packs de rapports MSP au même endroit. |
| Produire des preuves pour une revue de conformité | Exporter les rapports utiles en CSV, les remettre en forme et assembler le dossier de preuves à la main. | Packs prêts pour l’audit indiquant les utilisateurs et appareils concernés, le responsable désigné et l’évolution du chiffre. |
| Repérer les appareils obsolètes ou non conformes avant que les utilisateurs ne les signalent | La plupart des vues natives sont instantanées : la dérive n’apparaît que si quelqu’un regarde au bon moment. | Comparaison de tendances sur des semaines et des mois, plus la dérive de configuration face à une référence figée. |
| Remettre à un manager un rapport lisible | Téléchargements CSV ou modèle Power BI que votre équipe construit sur l’entrepôt de données Intune et maintient. | Synthèses exportables et prêtes pour les décideurs, réutilisées en revues de service et en QBR, sans modèle de données à maintenir. |
Comparatif
Rapports Intune natifs vs EtherInsights
Le reporting Intune natif est solide pour les questions d'administration ponctuelles. EtherInsights met les mêmes signaux endpoint sous forme de preuves planifiées, suivies dans le temps et prêtes pour l'audit. Utilisez ce tableau comme première comparaison pour évaluer un outil de reporting Intune.
| Capacité | Rapports Intune natifs | EtherInsights |
|---|---|---|
| Exports planifiés | Exports ponctuels ; les packs récurrents exigent une reconstruction manuelle ou une pipeline Log Analytics | Rapports de parc planifiés et packs récurrents pour les parties prenantes avec la même structure à chaque cycle |
| Reporting multi-tenant | Admin center centré sur un tenant, un client à la fois | Vues multi-tenant, filtrage par client et packs de rapports pour MSP |
| Rétention historique | Variable selon le type de rapport ; beaucoup de vues sont ponctuelles | Snapshots de reporting et comparaison de tendances sur des semaines et des mois |
| Visibilité de l'inventaire logiciel | Applications découvertes et statut d'installation par vue de workload | Inventaire logiciel et reporting de déploiement d'applications reliés aux appareils, utilisateurs et actions suivantes |
| Profondeur de dépannage | Signaux répartis sur des volets appareil, application, update et sécurité séparés | Chronologie par appareil couvrant conformité, applications, updates, chiffrement, certificats et risque |
| Preuves d'audit | Export manuel, reformatage et assemblage des preuves | Packs de rapports prêts pour l'audit avec contexte de responsable et évolution des tendances |
| Formats d'export | Téléchargements CSV pour la plupart des vues de rapport | Synthèses exportables prêtes pour les parties prenantes, réutilisées en service reviews et QBR |
Le problème
Où le reporting Intune natif s'arrête, et ce que cela vous coûte à chaque cycle.
Les rapports Intune natifs sont bons pour les questions d'administration ponctuelles. Ils ne sont pas conçus pour le travail récurrent : la revue de service hebdomadaire, la comparaison entre tenants, l'investigation sur un appareil et la question d'audit sur ce qui a changé. Chacun de ces cas suppose des exports répétés et une corrélation manuelle, et le temps d'ingénieur part dans la même reconstruction à chaque cycle. EtherInsights ajoute la couche de reporting et de preuve. Microsoft Intune reste la source de gestion.
Les fenêtres de rétention limitent les preuves de tendance
Le reporting Intune natif est excellent pour le statut actuel. La rétention varie selon le type de rapport et le chemin de reporting. La préparation d'audit sur la durée en devient difficile quand vous devez montrer comment la non-conformité, le backlog de patches, les échecs d'applications ou les exceptions d'enrolment ont évolué sur plusieurs cycles de service. EtherInsights conserve des snapshots de reporting répétables et des synthèses prêtes pour la revue. Les équipes peuvent comparer les mouvements sur des semaines et des mois, montrer si les actions ont fonctionné, et cesser de reconstruire les preuves de tendance depuis d'anciens exports.
Les MSP ont besoin de reporting cross-tenant
Le centre d'administration Intune est centré tenant. Cela fonctionne pour un seul client et crée des frictions pour un MSP qui en accompagne beaucoup. Les opérateurs ont besoin de voir quels clients ont le plus de non-conformité, quels update rings prennent du retard et où le même problème de déploiement se répète. EtherInsights donne aux équipes MSP une couche de reporting multi-tenant, un filtrage par client, des packs de rapports communs et des preuves cohérentes, réutilisables en QBR et en revues de service.
Les exports planifiés nécessitent un packaging opérationnel
Les exports natifs aident pendant une investigation. Le reporting récurrent pour les parties prenantes se transforme en assemblage de tableurs. Les mêmes vues conformité, applications, mises à jour, enrolment et dérive sont réextraites chaque semaine, reformatées et collées dans les packs de service. EtherInsights transforme le reporting Intune en synthèses planifiées que vous pouvez partager, avec la même structure, le même contexte de responsable, le même mouvement de tendance et la même action suivante à chaque fois.
Les tendances historiques demandent plus qu’un rapport ponctuel
Un rapport ponctuel montre le nombre d'appareils du jour. La direction et les responsables de service demandent si les choses s'améliorent. EtherInsights ajoute la comparaison historique pour les appareils non conformes, les déploiements en échec, l'avancement des patches, la santé de l'enrolment et la dérive de configuration. Le rapport montre la direction du mouvement, met en avant les cohortes qui progressent ou qui stagnent, et oriente l'effort vers le risque qui ne bouge pas.
Le dépannage par appareil exige le contexte complet
Un seul problème d'appareil peut impliquer la politique de conformité, l'état des mises à jour, le chiffrement, les applications managées, les certificats, la posture Defender, l'exposition CVE et l'affectation utilisateur. Quand le helpdesk ouvre chaque vue séparément, le triage ralentit et les escalades perdent leur contexte. EtherInsights place ces signaux sur une seule chronologie par appareil. L'équipe voit ce qui a changé, quelles politiques s'appliquent, ce qui a échoué récemment et quelles preuves transmettre au groupe de résolution suivant.
La dérive de configuration exige une preuve de baseline
Les écarts de reporting deviennent un risque quand les politiques changent et que personne ne peut montrer ce qui a bougé. Une modification de profil, un changement d'affectation ou un ajustement de Conditional Access peut expliquer un pic de tickets, mais les preuves sont dispersées. EtherInsights combine le reporting Intune avec la sauvegarde de configuration, les baselines épinglées et la visibilité de la dérive. Les équipes peuvent comparer l'état approuvé à l'état actuel, revoir les preuves de changement et préparer une discussion de rollback maîtrisée si nécessaire.
Ce qui change
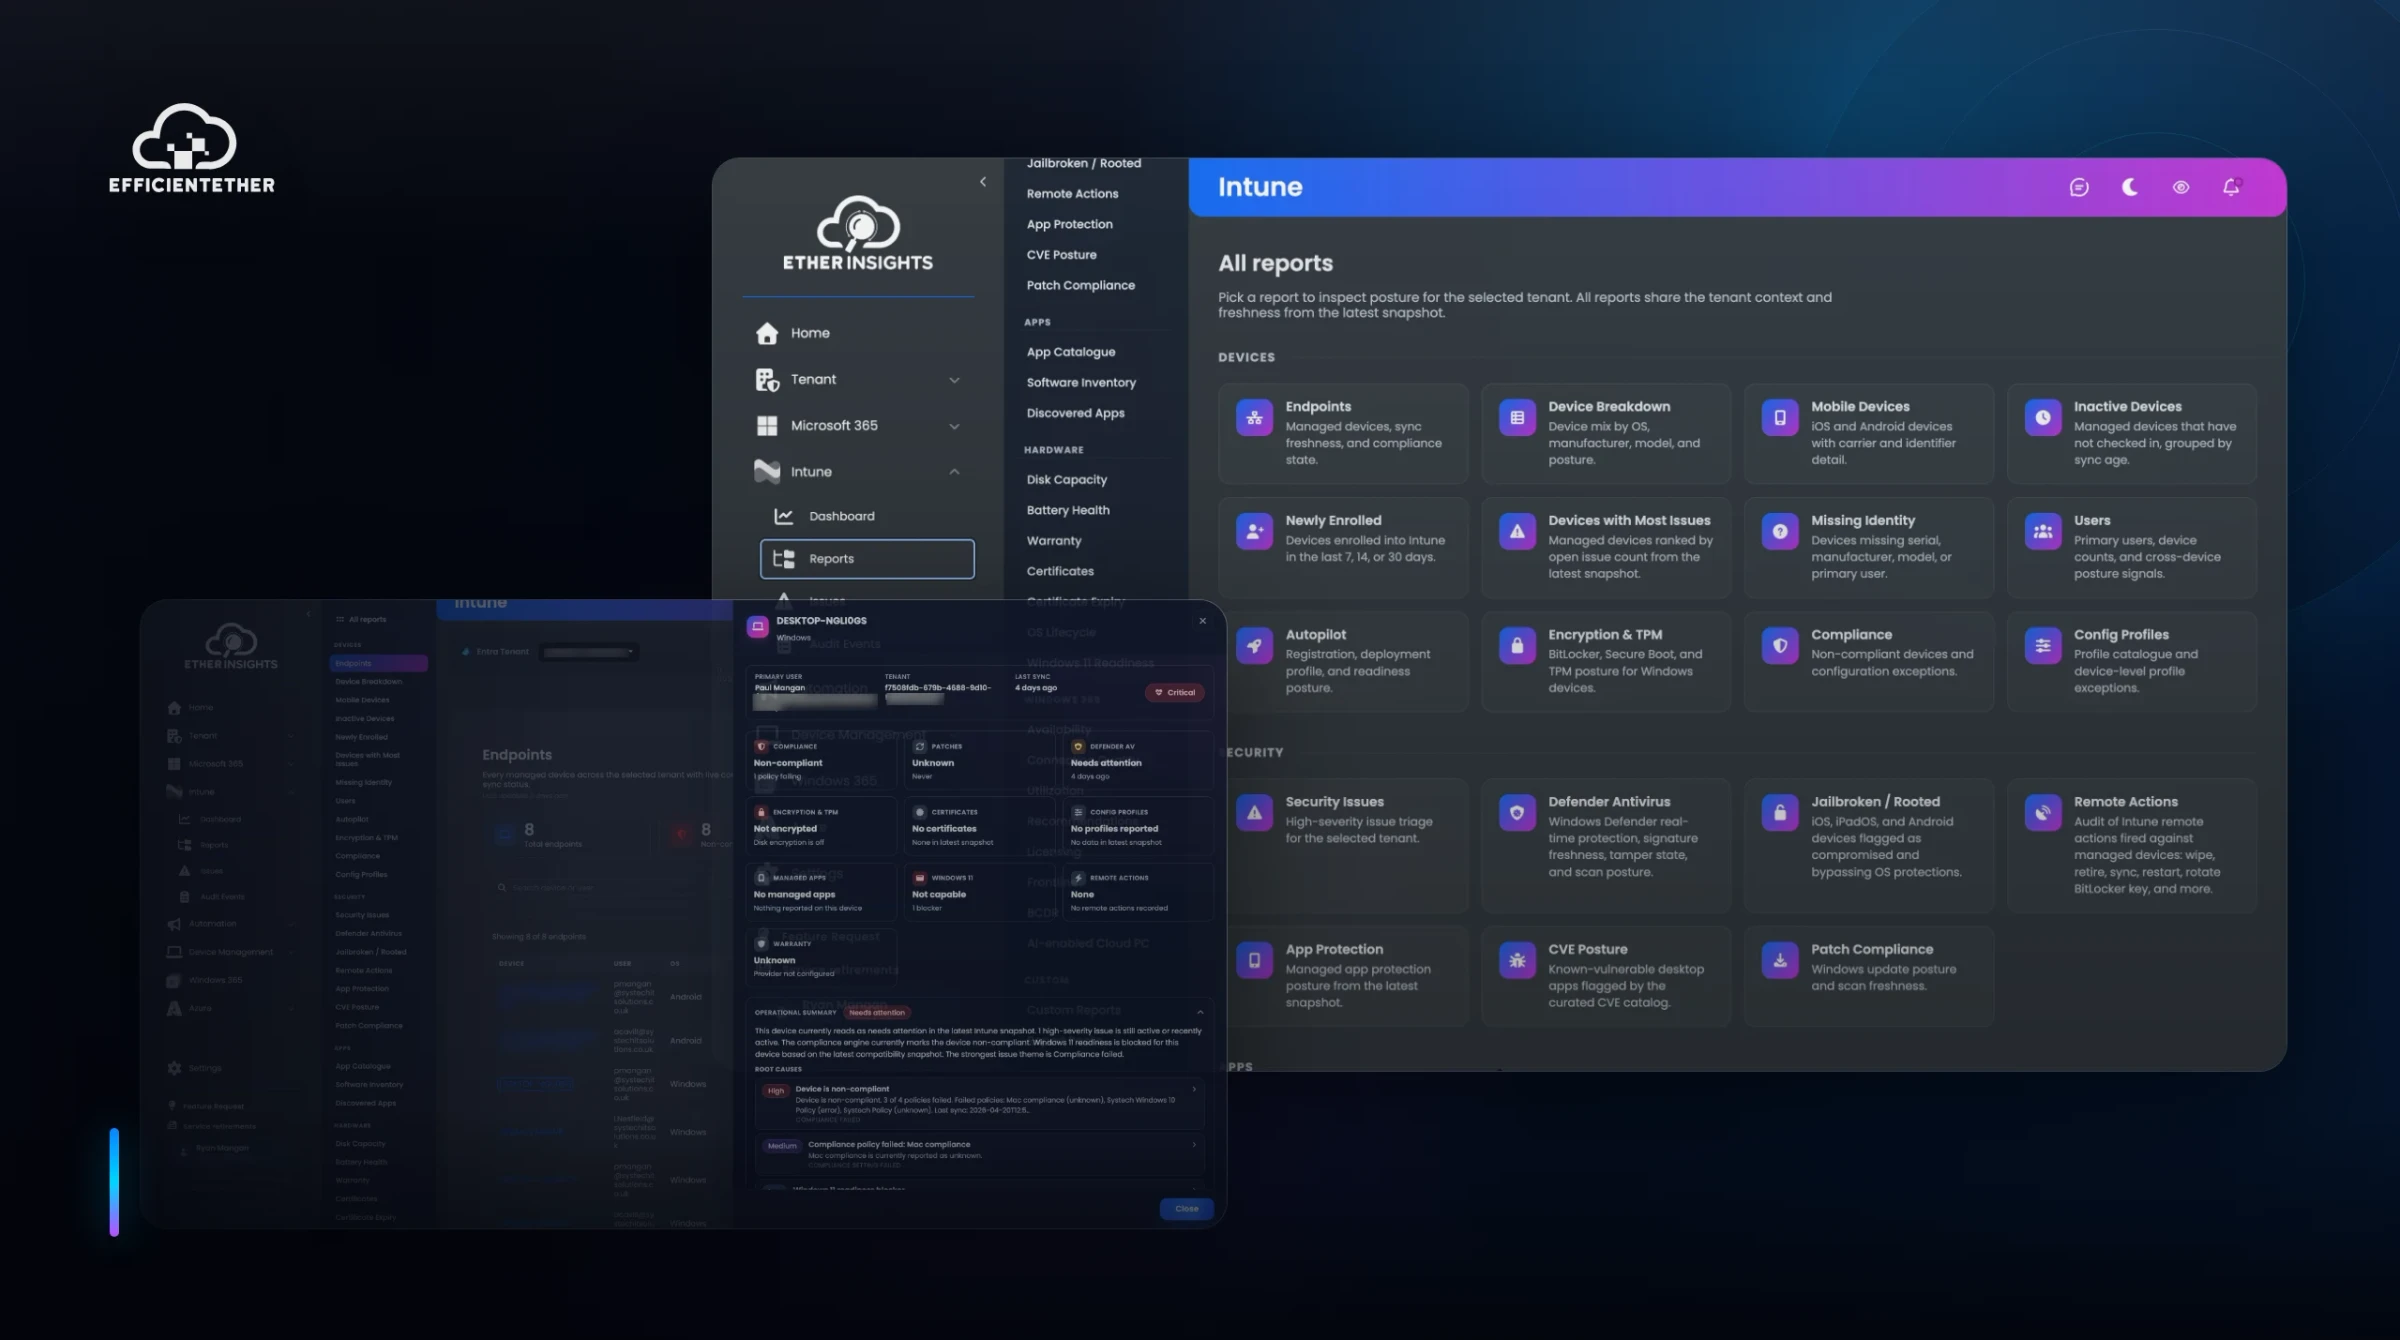
Catalogue de rapports Intune dans EtherInsights.
Reporting de conformité appareil
Voyez les appareils conformes, non conformes, non évalués, en période de grâce et sans politique, avec des preuves prêtes pour les responsables, la préparation d'audit, le traitement des exceptions et les revues de service. EtherInsights va au-delà du simple décompte de statuts. Il montre les appareils et utilisateurs touchés, le contexte de politique, les schémas répétés et la file de remédiation à traiter avant le prochain point de gouvernance.
Vue native : le statut de conformité est ponctuel, les tendances d'exceptions et l'historique d'audit doivent donc être reconstruits à partir d'anciens exports.
Statut de déploiement app
Suivez les installations d'applications managées, les échecs, les déploiements en attente, les affectations requises et les cohortes d'applications qui n'atterrissent pas comme prévu. Les équipes endpoint peuvent distinguer un problème global de packaging ou d'affectation d'un cas de support isolé. Le résultat est une file de remédiation ciblée pour les installations en échec, les applications manquantes et les groupes qui demandent une revue de déploiement.
Vue native : les échecs d'installation sont visibles par application, mais les synthèses d'inventaire logiciel du parc et les tendances d'échecs d'une semaine à l'autre demandent un export manuel.
Update rings et patching
Revoyez la progression des Windows update rings, le statut des mises à jour de pilotes, le backlog de patches, les cohortes de mises à jour en échec et les appareils qui n'avancent plus dans le parcours de mise à jour attendu. Les équipes peuvent préparer des synthèses hebdomadaires de posture de patching, repérer les rings à ajuster et montrer aux parties prenantes si le risque lié aux mises à jour baisse sur le parc managé.
Vue native : les rapports d'update montrent l'état actuel du ring ; l'évolution du backlog sur plusieurs cycles est difficile à prouver sans exports.
Enrolment et onboarding
Trouvez les échecs d'enrolment, les appareils stale, les bloqueurs Autopilot, les écarts d'ownership, les manques de plateforme et les appareils qui ne remontent pas l'état de gestion attendu. Le résultat est une vue d'onboarding plus propre pour les admins IT et les MSP, en particulier quand des arrivées, des renouvellements de parc, des acquisitions ou l'onboarding de clients créent un bruit de reporting passager.
Vue native : les échecs d'enrolment apparaissent par appareil, et le bruit d'onboarding éphémère est difficile à distinguer des vrais blocages.
Configuration profiles
Rapportez les états d'affectation, de succès, de conflit, d'erreur et de non-applicabilité des profils, puis reliez chaque problème de profil aux appareils et utilisateurs touchés. EtherInsights montre si un problème est isolé, généralisé à la politique, lié à l'affectation, spécifique à une plateforme ou partie d'un événement de dérive plus large, pour que le rapport de profils débouche sur une action de service.
Vue native : l'état des profils est listé par profil, les motifs de dérive entre profils demandent donc une corrélation manuelle.
Dérive et sauvegarde de configuration
Conservez un enregistrement des baselines de configuration Intune et Microsoft 365, détectez la dérive depuis l'état approuvé et préparez les preuves de restauration quand un changement de politique introduit un risque. Les équipes sécurité, opérations et service MSP disposent d'un moyen clair d'expliquer ce qui a changé, pourquoi c'est important et quelle baseline utiliser pour la revue.
Vue native : Intune ne conserve pas de comparaison avec une baseline approuvée, les preuves de changement sont donc dispersées dans les audit logs.
Chronologie par appareil
Ouvrez un appareil et revoyez la conformité, les mises à jour, les applications, le chiffrement, le TPM, les certificats, l'état Defender, l'exposition CVE, les signaux de check-in et les changements de reporting récents dans une seule surface de dépannage. La chronologie aide l'équipe de support à choisir l'action suivante : contacter l'utilisateur, synchroniser l'appareil, revoir une politique, redéployer une application, remédier à un patch ou escalader.
Vue native : les signaux des appareils se trouvent dans des volets séparés, le triage suppose donc d'ouvrir un à un les vues conformité, applications, updates et sécurité.
Commencer ici
Arrêtez de reconstruire le même rapport Intune chaque semaine.
Voyez-le fonctionner sur votre propre tenant.
La vue reporting
Rapports Intune, contexte appareil et dérive de configuration dans une surface opérationnelle.
Les données Intune d'appareils, politiques, conformité, apps et mises à jour alimentent reporting EtherInsights, sauvegarde de configuration, analyse de dérive et dépannage par appareil, donnant aux équipes IT et MSP des preuves répétables au lieu d'exports ponctuels.
Fiche solution
Intune Reporting Solution Brief
Deux pages sur cette décision : ce qu'il faut mesurer, qui doit la valider et ce qui doit être en place avant de vous engager. Gratuite, et conçue pour être transmise.
Obtenir la fiche solutionVisite vidéo
Voir les preuves de reporting endpoint.
Une visite ciblée du reporting Intune, risque d'appareil, préparation et preuves endpoint dans EtherInsights.
- Déplacez le reporting Intune dans une vue opérationnelle.
- Connectez risque d'appareil et préparation aux prochaines actions.
- Utilisez le clip de sauvegarde pour les conversations de récupération.
Clip de configuration
Preuves de sauvegarde et dérive pour configuration Microsoft 365.
Utilisez ce clip ciblé quand l'équipe évalue baselines épinglées, détection de dérive et preuves de récupération.
Sauvegarde tenant Microsoft 365 et récupération de dérive
Voyez sauvegarde de configuration, baselines épinglées, détection de dérive et preuves de récupération pour Microsoft 365.
Comment nous le réalisons
Comment les équipes utilisent EtherInsights pour le reporting Intune.
EtherInsights est la couche de reporting pour les admins IT, les équipes endpoint, les opérateurs MSP et les responsables de service. Il s'adresse aux équipes qui ont besoin d'un reporting Intune répétable chaque semaine, explicable en revues de service et relié à l'action au niveau de l'appareil. Le centre d'administration Intune natif reste la source de gestion. EtherInsights ajoute la couche de preuves autour : reporting planifié, mouvement des tendances, comparaison multi-tenant, sauvegarde de configuration, visibilité de la dérive et dépannage par appareil. La routine de reporting devient plus facile à répéter, à défendre et à améliorer. Utilisez EtherAssist à côté lorsque le suivi demande du workflow, de la remédiation scriptée ou des brouillons de communication.

EtherInsights is the operating view for Microsoft 365, Azure, and Windows 365: day-to-day cost management, licence control, and full Windows 365 Cloud PC lifecycle management, plus tenant, user, security, device, and Intune reporting.

EtherAssist gives IT and compliance teams the speed of AI without giving up data control, auditability, or practical governance. It supports troubleshooting, scripting, documentation, policy work, and repeatable internal support workflows.
Où cela s'applique
- Trouver les appareils non conformes avant un audit. Ouvrez le rapport de conformité et filtrez par plateforme, politique, ownership ou tenant client. Revoyez les utilisateurs et appareils touchés. Utilisez le contexte appareil pour distinguer les vrais échecs des appareils non évalués, des enregistrements stale et des écarts d'affectation. Exportez une liste prête pour les parties prenantes, avec le contexte de responsable, les étapes probables de remédiation et une vue claire de ce qu'il faut corriger avant la finalisation du dossier de preuves.
- Dépanner l'appareil d'un utilisateur avec tout le contexte. Ouvrez la chronologie de l'appareil et comparez les signaux de conformité, de déploiement d'applications, de statut de mise à jour, de chiffrement, de certificat, Defender, CVE et de check-in. Personne n'a à faire patienter l'utilisateur pendant que plusieurs volets Intune sont vérifiés. L'équipe de support voit si le problème vient de la politique, de l'affectation de groupe, d'un check-in manqué, d'un échec d'application, du backlog de mises à jour ou de la santé de l'appareil. Elle transmet ensuite les preuves au bon chemin de résolution.
- Planifier un rapport de parc hebdomadaire pour les parties prenantes. Sélectionnez les sections appareil, application, mise à jour, enrolment, profil et dérive utiles à la revue de service. Envoyez une synthèse récurrente avec la même structure chaque semaine. Elle met en avant le mouvement des tendances, signale les risques les plus importants et montre quelles actions ont déjà un responsable. Le rapport devient un rythme opérationnel permanent, pas une tâche d'export manuelle de plus.
FAQ
Questions que les équipes posent sur le reporting Intune.
Réponses courtes pour équipes IT et MSP qui comparent les rapports Intune natifs avec un Intune reporting tool dédié.
Qu’est-ce que le reporting Intune ?
Le reporting Intune est l'ensemble des rapports, exports et dashboards utilisés pour comprendre la conformité des appareils, le déploiement d'applications, le statut des mises à jour, la santé de l'enrolment, l'état des politiques et le risque endpoint dans Microsoft Intune. Il transforme les signaux endpoint bruts en listes d'action pour le support, l'audit, la revue de service et la gouvernance. Un bon reporting Intune répond à quatre questions : qu'est-ce qui est touché, qui en est responsable, est-ce que cela s'améliore et que se passe-t-il ensuite.
Qu’est-ce qu’un Intune reporting tool ?
Un outil de reporting Intune étend les données Intune natives avec des vues plus faciles à répéter, planifier, suivre en tendance et partager. Les bons outils ne se contentent pas de recopier les données dans un autre tableau. Ils assemblent la conformité, les applications, les mises à jour, l'enrolment, les profils, la dérive et le contexte appareil dans des rapports. Les équipes IT et les MSP utilisent ces rapports en revues de service hebdomadaires, en points client, en préparation d'audit et en dépannage d'appareils. EtherInsights ajoute cette couche de reporting autour d'Intune.
Combien de temps Intune conserve-t-il les données de reporting ?
Microsoft documente la rétention par type de rapport et par chemin de reporting, pas comme une période universelle. Par exemple, Microsoft Learn indique que le Device actions report conserve les données des 180 derniers jours. Les données de reporting des mises à jour de pilotes Windows restent disponibles six mois après le dernier événement de mise à jour. Pour des preuves à plus long terme, utilisez les rapports exportés, Azure Monitor ou Log Analytics lorsqu'ils sont configurés, et une couche de reporting comme EtherInsights qui conserve des snapshots de revue.
Puis-je planifier des rapports Intune ?
Les rapports Intune natifs peuvent être générés et exportés. Du reporting spécialisé peut être construit avec Azure Monitor ou Log Analytics lorsqu'ils sont configurés. Beaucoup d'équipes ont malgré tout besoin d'un rythme plus simple pour les packs de service récurrents, les revues MSP et les points de direction. EtherInsights comble cet écart. Il transforme le reporting Intune en synthèses de parc planifiées, en packs récurrents pour les parties prenantes et en jeux de rapports que personne n'a à reconstruire à la main chaque semaine.
Comment les MSP reportent-ils sur plusieurs tenants ?
Les MSP ont besoin d'un modèle de reporting cohérent entre les tenants clients, pas d'une revue manuelle distincte pour chacun. Concrètement, cela veut dire comparer les clients, filtrer par tenant, produire des packs spécifiques à chaque client et repérer les risques endpoint communs sur toute la base accompagnée. EtherInsights donne aux opérateurs MSP un reporting multi-tenant, un filtrage par client, des packs de rapports récurrents et des preuves partagées pour les QBR, les revues de service, les conversations de renouvellement et les discussions de risque.
Quels rapports Intune revoir avant un audit ?
Commencez par la conformité des appareils, les appareils sans politique de conformité, le statut des profils de configuration, le statut de déploiement des applications, la posture de mises à jour et de patching, l'état du chiffrement ou de BitLocker, la santé de l'enrolment, l'affectation des politiques, les appareils stale et la dérive de configuration. Montrez plus que le décompte de statuts. Montrez quels utilisateurs et appareils sont touchés, quels responsables sont désignés et quelles preuves de remédiation existent. EtherInsights groupe ces signaux pour que la préparation d'audit devienne une checklist répétable.
Comment le reporting Intune aide-t-il au dépannage appareil ?
Le dépannage s'améliore quand le rapport relie un problème d'appareil à son contexte. Ce contexte, c'est l'affectation utilisateur, la politique de conformité, l'état du profil, le déploiement d'applications, l'update ring, le chiffrement, le certificat, Defender, les signaux de vulnérabilité et l'activité de check-in récente. Sans lui, un ingénieur de support peut poursuivre le mauvais symptôme. EtherInsights place ce contexte sur une chronologie par appareil, pour que l'équipe de support avance plus vite et escalade avec des preuves.
EtherInsights peut-il reporter sur la dérive de configuration Intune ?
Oui. EtherInsights combine le reporting Intune avec la sauvegarde de configuration, les baselines épinglées et la détection de dérive. Les équipes voient ce qui a changé, quand cela a changé et quelles politiques ou quels appareils peuvent être touchés. Cela aide après un pic de tickets, un déploiement raté, un changement de conformité inattendu ou une question d'audit. Les preuves de dérive soutiennent la revue, la planification de rollback et les discussions de gouvernance sans s'en remettre à la mémoire.
Quel est le meilleur Intune reporting tool ?
Le meilleur outil de reporting Intune dépend de votre modèle opérationnel. Évaluez les candidats sur la couverture de la conformité, des applications, des mises à jour, de l'enrolment, des profils et du contexte appareil ; sur le reporting planifié, les tendances historiques et le reporting multi-tenant ; et sur la qualité des exports et la clarté des preuves d'action suivante. EtherInsights convient bien quand vous avez besoin d'un reporting Intune relié au contrôle du parc Microsoft 365, au reporting MSP, au dépannage d'appareils, à la sauvegarde de configuration et à la visibilité de la dérive.
EtherInsights remplace-t-il le centre d’administration Intune ?
Non. Le centre d'administration Intune reste l'expérience native de gestion des politiques, des appareils, des applications et de la configuration. EtherInsights étend la couche de reporting et de preuves autour : reporting répétable, preuves de tendance, contexte appareil et visibilité de la dérive. Les admins IT continuent d'utiliser la gestion native. Les responsables de service, les opérateurs MSP et les parties prenantes obtiennent des sorties de reporting plus claires.
Microsoft Intune dispose-t-il d'un outil de reporting ?
Oui. Microsoft Intune inclut des rapports natifs dans le centre d'administration Intune pour la conformité des appareils, le déploiement d'applications, le statut des mises à jour, l'enrolment et l'état des politiques. L'export CSV et le reporting basé sur Graph sont là pour les spécialistes. Beaucoup d'équipes IT et de MSP ajoutent par-dessus un outil de reporting Intune dédié comme EtherInsights. Elles ont besoin de packs de rapports planifiés, de tendances historiques, de vues multi-tenant, de visibilité de l'inventaire logiciel et de preuves prêtes pour l'audit, que les rapports natifs ponctuels n'assemblent pas seuls.
Quelle est la différence entre le reporting Intune et le reporting Power BI pour Intune ?
Le reporting Intune natif répond aux questions opérationnelles dans le centre d'administration. Le reporting Power BI pour Intune s'appuie généralement sur l'Intune Data Warehouse. Cet entrepôt stocke des snapshots quotidiens, conserve la plupart des tables de faits environ 30 jours et se connecte via un feed OData que votre équipe modélise et maintient. Cela convient aux projets d'analytique sur mesure. EtherInsights se situe entre les deux. C'est un outil de reporting Intune packagé, avec planification, preuves de tendance plus longues, vues multi-tenant et contexte de dépannage des appareils. Votre équipe ne construit ni ne maintient ses propres rapports Power BI.
Vous apprenez encore les échecs de déploiement par la file du helpdesk ?
Apportez une stratégie ou une application qui échoue à répétition : lors d’une courte démonstration, nous vous montrerons comment EtherInsights fait ressortir les appareils concernés, la cause et le responsable de la correction. Vous préférez vous préparer d’abord ? Le classeur gratuit de reporting mensuel liste ce que votre rapport doit pouvoir répondre avant la prochaine revue.
Sources et définitions du reporting Intune
Microsoft documente la rétention par rapport et chemin de données, et non comme une durée universelle. Ces sources primaires étayent les chiffres sensibles au temps ; les liens du glossaire expliquent les termes employés sur cette page.
Solutions associées
Related glossary terms
Commencer ici
Arrêtez de reconstruire le même rapport Intune chaque semaine.
Apportez un pack de rapports récurrent, une question d'audit ou un appareil en échec. Nous le passons dans EtherInsights à côté de votre processus d'export actuel, pour que votre équipe compare le temps jusqu'à la preuve, la clarté des responsabilités et le contexte de tendance. Commencez par une démonstration guidée, ou lancez l'essai de 14 jours sur votre propre tenant. Une carte bancaire est requise pour démarrer, et rien ne change dans Intune.
- Le prix public d'EtherInsights est de £0.79 / $1 / €1 par utilisateur actif, avec des tarifs de volume sur demande et un essai de 14 jours.
- Environ trente familles de rapports Intune, la sauvegarde de configuration, l'analyse de dérive et l'analyse approfondie des appareils dans une seule vue opérationnelle. Les équipes endpoint ne passent plus d'un volet à l'autre pour expliquer le parc.
- Le reporting planifié et les preuves exportables réduisent le temps passé à reconstruire les packs hebdomadaires de service, d'audit et de parties prenantes, et gardent la même structure d'un cycle à l'autre.
- Les chronologies par appareil relient la conformité, les applications, les mises à jour, le chiffrement, les certificats, Defender, l'exposition CVE et l'état de configuration aux actions suivantes. Les escalades sont plus faciles à expliquer et à prendre en charge.
- Le reporting multi-tenant permet aux MSP de comparer les clients, d'isoler les problèmes endpoint récurrents et de préparer les packs de revue de service sans refaire les mêmes exports Intune pour chaque tenant.
- La sauvegarde de configuration et la visibilité de la dérive donnent aux équipes une piste de preuves pratique quand un changement de politique, de profil ou d'affectation touche les appareils après un rollout.