
Microsoft sauvegarde bel et bien la configuration du tenant, la réponse honnête à « notre configuration est-elle protégée » est donc oui, dans un périmètre défini et sur un horizon court. Microsoft Entra Backup and Recovery réalise des sauvegardes quotidiennes automatiques des objets d'annuaire pris en charge, y compris les politiques d'accès conditionnel et les emplacements nommés, et conserve jusqu'à sept jours d'historique de sauvegarde. Les Tenant Configuration Management APIs dans Microsoft Graph vous permettent de photographier les paramètres actuels comme référence et de surveiller la dérive par rapport à celle-ci, chaque instantané étant conservé sept jours au maximum. Microsoft 365 Backup protège séparément les données SharePoint, OneDrive et Exchange avec une rétention d'un an. La question de conception pour une PME britannique ou un MSP n'est donc pas l'absence. C'est l'horizon et le périmètre : une fenêtre de restauration de sept jours sous un cycle d'audit qui se compte en mois.
Sauvegarde de données et sauvegarde de configuration sont deux problèmes différents
Microsoft 365 Backup est un produit solide et mérite une description exacte. Il sauvegarde tout ou partie des sites SharePoint, des comptes OneDrive et des boîtes aux lettres Exchange, avec une période de rétention d'un an pour les trois et des points de restauration à intervalles de dix minutes sur la fenêtre récente. Un site complet ou un compte OneDrive se restaure exactement dans son état antérieur, les restaurations Exchange peuvent porter sur une boîte aux lettres entière ou sur des éléments granulaires trouvés par recherche, et les sauvegardes reposent sur un stockage en ajout seul à l'intérieur de la frontière de confiance des données Microsoft 365, si bien qu'elles ne peuvent pas être écrasées par une action de service ou de logiciel malveillant.
Ce qu'il protège, c'est du contenu. Il ne protège pas les paramètres qui décident de qui atteint ce contenu : la politique d'accès conditionnel, la configuration de partage, la règle de transport, l'attribution de rôle. Perdre un fichier et perdre la règle qui gardait dix mille fichiers sont deux incidents différents avec des chemins de récupération différents, et les confondre est la façon dont les équipes supposent qu'un manque est couvert.
Ce que dit le modèle de responsabilité partagée de Microsoft
Microsoft publie ouvertement la répartition, et le tableau mérite d'être lu plutôt que paraphrasé. Dans la matrice de responsabilités sur Microsoft Learn, la ligne « Configurations and settings » relève du client dans toutes les colonnes : on-premises, IaaS, PaaS et SaaS. Il en va de même pour « Customer data » et « Identities and users ». L'article indique que pour tous les types de déploiement cloud vous êtes propriétaire de vos données et de vos identités, et cite les données, les points de terminaison, les comptes et la gestion des accès comme des responsabilités que vous conservez toujours.
Ce n'est pas une lacune de la plateforme. C'est le contrat, énoncé clairement, et cela signifie que « à qui appartient notre jeu de politiques d'accès conditionnel » a une réponse documentée. Décider de ce à quoi ressemble le bon état, et prouver à quoi il ressemblait le trimestre dernier, se trouve de votre côté de la ligne.
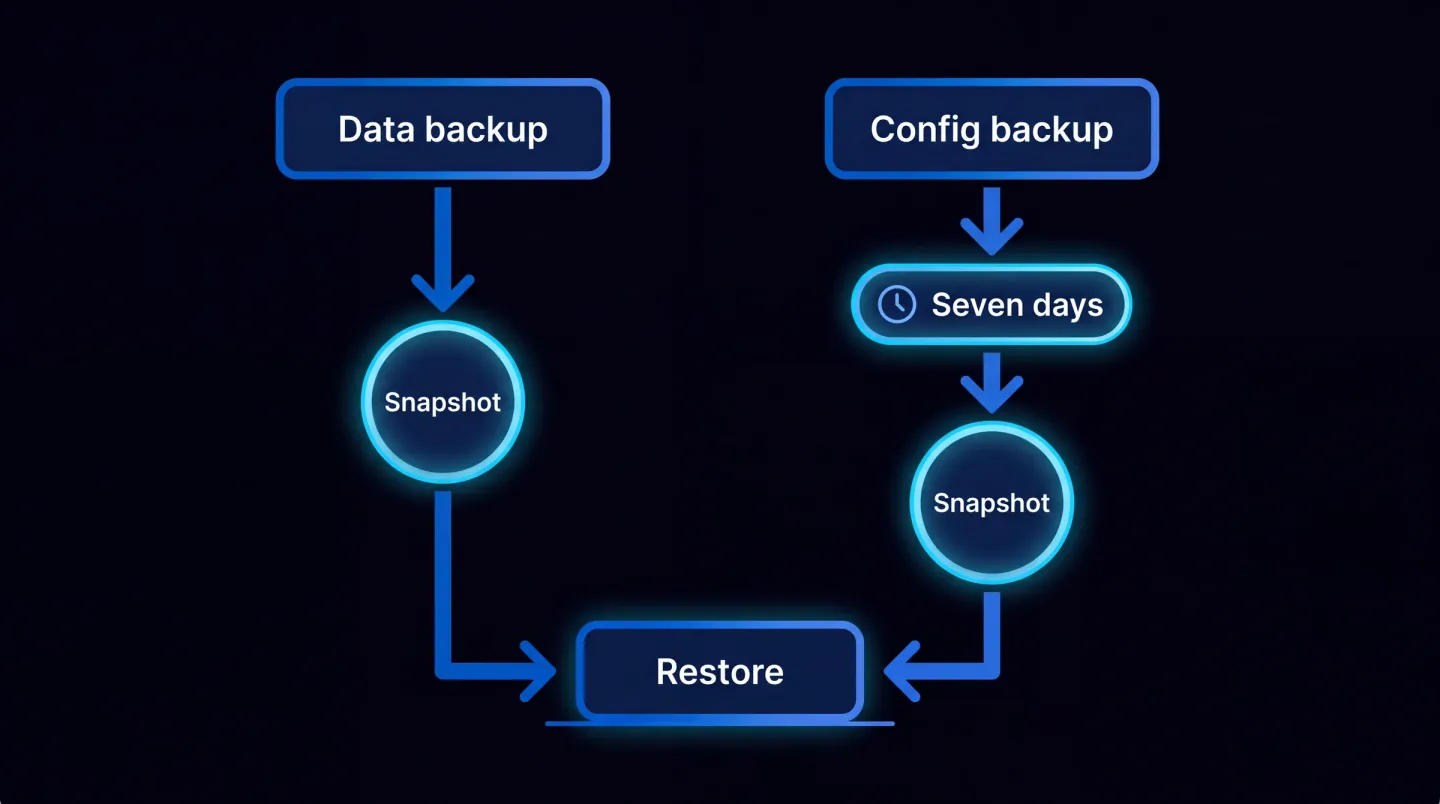
Données et configuration suivent des chemins distincts, avec des rétentions distinctes, et une seule des deux s'étire jusqu'à un an.
Ce que Microsoft fournit désormais pour la configuration
Deux capacités font l'essentiel du travail, et bien des procédures n'ont rattrapé ni l'une ni l'autre.
Microsoft Entra Backup and Recovery restaure des objets d'annuaire critiques dans un état connu comme bon après des changements accidentels ou une compromission. Les objets pris en charge incluent les utilisateurs, les groupes, les applications, les principaux de service, les politiques d'accès conditionnel, les emplacements nommés, la politique de méthodes d'authentification et la politique d'autorisation pour certaines propriétés. Les sauvegardes s'exécutent automatiquement une fois par jour et conservent jusqu'à sept jours d'historique. Personne ne peut les désactiver : Microsoft indique qu'aucun utilisateur connecté ni aucune application, même avec les privilèges d'administration les plus élevés, ne peut désactiver, supprimer ou modifier les sauvegardes du tenant. Cela nécessite un tenant workforce avec Microsoft Entra ID P1 ou P2, et l'accès passe par deux rôles, Backup Reader et Backup Administrator. La fonction que l'on sous-utilise le plus est le rapport de différences : avant de restaurer quoi que ce soit, comparez l'état actuel du tenant à une sauvegarde et examinez précisément quels attributs et quels liens ont changé. Microsoft continue d'étendre la liste prise en charge, revérifiez-la donc plutôt que de vous fier à une note de l'an dernier.
Les Tenant Configuration Management APIs dans Microsoft Graph abordent le même problème par le côté des paramètres, à travers les charges de travail plutôt que sur le seul annuaire. Les API d'instantané extraient la configuration actuelle comme référence représentant l'état souhaité, et les API de surveillance comparent à cette référence et signalent les dérives, que vous corrigez dans le centre d'administration concerné. Les limites publiées vous disent comment concevoir autour : chaque moniteur s'exécute à un intervalle fixe de six heures, vous pouvez créer jusqu'à trente moniteurs par tenant, et vous pouvez surveiller jusqu'à huit cents ressources de configuration par jour et par tenant, tous moniteurs confondus. La mise en place suppose d'ajouter le principal de service Tenant Configuration Management au tenant et de lui accorder des permissions au préalable.
L'horizon de sept jours, face à un cycle annuel
Entra Backup and Recovery conserve jusqu'à sept jours d'historique de sauvegarde. Un instantané Tenant Configuration Management est conservé sept jours au maximum, puis supprimé automatiquement. Les deux sont dimensionnés pour la reprise après incident, ce à quoi ils servent, et ils y excellent : quelque chose a cassé ce matin, comparez, restaurez, passez à la suite.
Un cycle d'audit n'a pas cette forme. Les visites de certification reviennent chaque année, les revues clients chaque trimestre, et les questions arrivent avec du retard. Si une exclusion d'accès conditionnel a été ajoutée en mars et qu'un évaluateur demande en novembre à quoi ressemblait la politique auparavant, une fenêtre de sept jours ne peut pas répondre, et par défaut la trace du changement non plus, puisque les journaux d'audit Microsoft Entra sont conservés sept jours sur Entra ID Free et trente jours sur P1 et P2. Cette moitié du problème a droit à son propre traitement dans combien de temps vos preuves de sécurité Microsoft 365 durent vraiment.
Ainsi l'état expire en une semaine et la trace du changement en un mois. Tout ce que vous devez prouver au-delà doit être capturé par vous, avant la fermeture de la fenêtre.
Ce qui figure sur la liste prise en charge, et ce qui n'y figure pas
Lisez la liste d'objets pris en charge comme une liste d'inclusion, pas comme un résumé. Entra Backup and Recovery ne prend pas en charge la restauration ni la recréation d'objets supprimés définitivement. Les utilisateurs supprimés de façon réversible, les groupes Microsoft 365, les groupes de sécurité cloud, les inscriptions d'applications et les principaux de service peuvent être restaurés pendant trente jours, et le service complète ce comportement plutôt qu'il ne le remplace. Les objets maîtrisés dans Active Directory Domain Services demandent une autre approche, même si vous pouvez créer des rapports de différences pour les objets synchronisés, et pour certains types comme les groupes vous pouvez déplacer la source d'autorité vers le cloud.
Du côté Tenant Configuration Management, la contrainte est le quota plutôt qu'une liste fixe. Huit cents ressources surveillées par jour paraît généreux jusqu'à ce que vous comptiez chaque politique, règle et paramètre que vous aimeriez surveiller. L'exemple travaillé de Microsoft utilise vingt règles de transport et trente politiques d'accès conditionnel dans la référence d'un moniteur, ce qui donne une idée de la granularité visée.
L'exercice utile est un inventaire d'une page : pour chaque domaine de configuration porteur d'un vrai risque, notez quel mécanisme le couvre, quelle est la rétention, et qui remarquerait un changement. La plupart des équipes trouvent deux ou trois domaines dont la troisième colonne est vide.
La suppression est bruyante, la modification est silencieuse
Une politique d'accès conditionnel supprimée s'annonce d'elle-même. Les accès cassent, le centre de services s'allume, quelqu'un enquête dans l'heure, et sept jours suffisent largement.
Une politique modifiée n'annonce rien. Ajoutez un groupe à une liste d'exclusion, assouplissez un contrôle de session, élargissez un emplacement nommé, et tout continue de fonctionner. C'est bien le but du changement, qu'il ait été fait dans l'urgence pour une raison légitime ou par quelqu'un qui n'aurait pas dû pouvoir le faire. Rien ne casse, donc rien ne déclenche d'enquête, et l'état qui aurait montré l'image d'avant expire discrètement.
C'est pourquoi la détection compte plus que la restauration au quotidien. Les rapports de différences et la surveillance de dérive répondent tous deux à « qu'est-ce qui a changé » plutôt qu'à « remettez-le en place », et l'intervalle de six heures donne jusqu'à quatre comparaisons par jour avec votre référence. Une réserve mérite sa place dans votre procédure : lorsqu'un administrateur met à jour la référence d'un moniteur existant, tous les résultats de surveillance déjà générés et toutes les dérives détectées pour ce moniteur sont automatiquement supprimés. Redéfinir une référence est légitime après un changement approuvé, et c'est aussi un effacement, consignez donc quand et pourquoi vous l'avez fait.
À quoi ressemble une réponse proportionnée
Pour une petite ou moyenne organisation, ou un MSP exploitant de nombreux tenants, cela n'a pas à devenir un programme. Confirmez d'abord le droit d'usage, puisque Entra Backup and Recovery demande P1 ou P2. Prenez comme référence les paramètres porteurs de risque plutôt que tout, en gardant la liste à l'intérieur du quota quotidien. Exportez cette configuration selon un calendrier vers un endroit que vous maîtrisez, datée, pour que la trace survive à l'horizon de sept jours. Pointez la surveillance de dérive sur les politiques où un changement silencieux compterait le plus, typiquement l'accès conditionnel, le partage externe et l'attribution de rôles privilégiés. Routez les journaux d'audit vers un stockage ou de l'analytique avec une rétention alignée sur votre cycle d'audit. Enfin, écrivez qui peut changer quoi, et traitez chaque redéfinition de référence comme un changement à part entière.
Les mesures sur lesquelles un évaluateur interroge sont celles qui méritent d'être surveillées, et la correspondance dans les paramètres Microsoft 365 face à Cyber Essentials et ISO 27001 est un bon endroit pour choisir quels paramètres méritent un moniteur. La checklist Cyber Essentials v3.3 couvre les endroits où les déclarations de périmètre coulent une évaluation, et la même discipline « prouvez le chiffre, pas la capture d'écran » s'applique aux postes de travail, comme dans pourquoi votre nombre d'appareils Intune est faux.
La place d'EtherInsights
Le travail ci-dessus est simple une fois et fastidieux chaque mois, et c'est là qu'un outillage gagne sa place. EtherInsights tient une vue datée de la configuration du tenant à côté du tableau des coûts, des licences et des postes de travail, de sorte qu'un changement de politique apparaît comme un événement avec un avant et un après plutôt que comme une découverte au moment d'un audit. Sur un parc multi-tenant, il donne la même vue de référence et de dérive par client.
L'assurance de configuration s'inscrit dans l'histoire de maîtrise couverte par sécurité et conformité Microsoft 365, et la moitié opérationnelle, qui a changé quoi et si cela a été approuvé, relève d'exploitation informatique et conformité. Les deux s'appuient sur une même idée : gardez une référence, surveillez la dérive, et conservez la preuve plus longtemps que la plateforme n'est conçue pour la conserver.
Microsoft couvre davantage ce terrain qu'il y a deux ans, et il le couvre bien. Concevez pour l'horizon et le périmètre, pas pour une absence qui n'existe plus.
Découvrez la sécurité et la conformité Microsoft 365 pour voir comment référence, dérive et preuve s'articulent sur un tenant ou sur beaucoup.