
Microsoft sí hace copia de seguridad de la configuración del tenant, así que la respuesta honesta a «¿está protegida nuestra configuración?» es sí, dentro de un alcance definido y un horizonte corto. Microsoft Entra Backup and Recovery toma copias diarias automáticas de los objetos de directorio soportados, incluidas las políticas de Conditional Access y las ubicaciones con nombre, y conserva hasta siete días de histórico de copias. Las API de Tenant Configuration Management en Microsoft Graph le permiten capturar los ajustes actuales como línea base y vigilar la deriva contra ella, con cada instantánea conservada durante un máximo de siete días. Microsoft 365 Backup protege por separado los datos de SharePoint, OneDrive y Exchange con una retención de un año. La pregunta de diseño para una pyme británica o un MSP no es, por tanto, de ausencia. Es de horizonte y alcance: una ventana de recuperación de siete días debajo de un ciclo de auditoría medido en meses.
La copia de datos y la copia de configuración son problemas distintos
Microsoft 365 Backup es un producto sólido y merece una descripción precisa. Copia todos o algunos sitios de SharePoint, cuentas de OneDrive y buzones de Exchange, con un periodo de retención de un año en los tres y puntos de recuperación cada diez minutos para la ventana reciente. Un sitio completo o una cuenta de OneDrive se restauran a su estado exacto anterior, las restauraciones de Exchange pueden ser de buzón completo o de elementos concretos localizados por búsqueda, y las copias residen en almacenamiento de solo anexado dentro del límite de confianza de datos de Microsoft 365, de modo que no pueden ser sobrescritas por un servicio ni por una acción de malware.
Lo que protege es contenido. No protege los ajustes que deciden quién llega a ese contenido: la política de Conditional Access, la configuración de compartición, la regla de transporte, la asignación de rol. Perder un archivo y perder la regla que custodiaba diez mil archivos son incidentes distintos con vías de recuperación distintas, y confundirlos es como los equipos dan por cubierto un hueco.
Qué dice el modelo de responsabilidad compartida de Microsoft
Microsoft publica la división de forma abierta, y la tabla merece leerse en lugar de parafrasearse. En la matriz de responsabilidades de Microsoft Learn, la fila «Configuraciones y ajustes» es responsabilidad del cliente en todas las columnas: on-premises, IaaS, PaaS y SaaS. También lo son «Datos del cliente» e «Identidades y usuarios». El artículo indica que en todos los tipos de despliegue en la nube usted es dueño de sus datos y sus identidades, y enumera datos, puntos de conexión, cuentas y gestión de accesos como responsabilidades que siempre conserva.
Eso no es un hueco de la plataforma. Es el contrato, dicho con claridad, y significa que «de quién es nuestro conjunto de políticas de Conditional Access» tiene una respuesta documentada. Decidir qué aspecto tiene lo correcto, y demostrar qué aspecto tenía el trimestre pasado, queda de su lado de la línea.
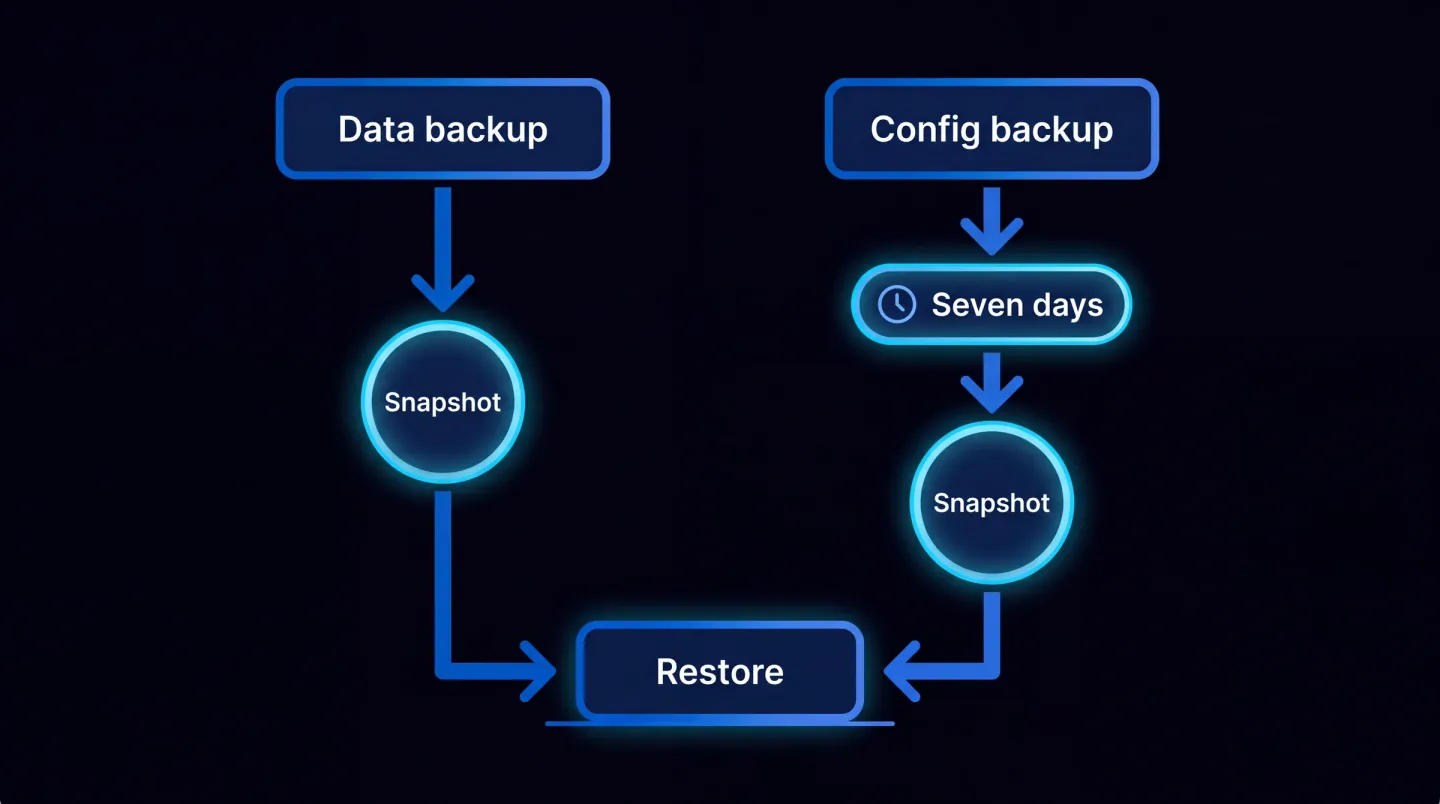
Los datos y la configuración siguen vías separadas, con retenciones separadas, y solo una de ellas llega a un año.
Qué proporciona hoy Microsoft para la configuración
Dos capacidades hacen casi todo el trabajo, y muchos runbooks no se han puesto al día con ninguna de las dos.
Microsoft Entra Backup and Recovery recupera objetos de directorio críticos a un estado bueno conocido anterior tras cambios accidentales o un compromiso. Los objetos soportados incluyen usuarios, grupos, aplicaciones, entidades de servicio, políticas de Conditional Access, ubicaciones con nombre, la política de métodos de autenticación y la política de autorización para propiedades seleccionadas. Las copias se ejecutan automáticamente una vez al día y conservan hasta siete días de histórico. Nadie puede apagarlas: Microsoft indica que ningún usuario ni aplicación con sesión iniciada, ni siquiera con los privilegios de administrador más altos, puede apagar, borrar o modificar las copias del tenant. Necesita un tenant de personal con Microsoft Entra ID P1 o P2, y el acceso pasa por dos roles, Backup Reader y Backup Administrator. La función que casi todo el mundo infrautiliza es el informe de diferencias: antes de recuperar nada, compare el estado actual del tenant contra una copia y revise exactamente qué atributos y vínculos cambiaron. Microsoft sigue ampliando la lista soportada, así que vuelva a comprobarla en lugar de fiarse de una nota del año pasado.
Las API de Tenant Configuration Management en Microsoft Graph abordan el mismo problema desde el lado de los ajustes, entre cargas de trabajo y no solo en el directorio. Las API de instantánea extraen la configuración actual como una línea base que representa el estado deseado, y las API de supervisión comparan contra esa línea base y levantan derivas, que se resuelven en el centro de administración correspondiente. Los límites publicados le dicen cómo diseñar alrededor: cada supervisión se ejecuta en un intervalo fijo de seis horas, puede crear hasta treinta supervisiones por tenant, y puede supervisar hasta ochocientos recursos de configuración al día por tenant entre todas ellas. Ponerlo en marcha implica añadir primero al tenant la entidad de servicio de Tenant Configuration Management y concederle permisos.
El horizonte de siete días, frente a un ciclo anual
Entra Backup and Recovery conserva hasta siete días de histórico de copias. Una instantánea de Tenant Configuration Management se conserva un máximo de siete días y luego se borra automáticamente. Ambas están dimensionadas para la recuperación ante incidentes, que es para lo que sirven, y en eso son buenas: algo se rompió esta mañana, comparar, restaurar, seguir adelante.
Un ciclo de auditoría no tiene esa forma. Las visitas de certificación llegan cada año, las revisiones de clientes cada trimestre, y las preguntas llegan con retraso. Si en marzo se añadió una exclusión de Conditional Access y en noviembre un evaluador pregunta qué aspecto tenía la política antes, una ventana de siete días no puede responder, y por defecto tampoco el registro del cambio, ya que los registros de auditoría de Microsoft Entra se conservan siete días en Entra ID Free y treinta días en P1 y P2. Esa mitad del problema tiene su propio tratamiento en cuánto duran realmente sus evidencias de seguridad de Microsoft 365.
Así que el estado caduca en una semana y el registro del cambio en un mes. Todo lo que necesite evidenciar más allá de eso tiene que capturarlo usted, antes de que se cierre la ventana.
Qué está en la lista soportada y qué no
Lea la lista de objetos soportados como una lista de inclusión, no como un resumen. Entra Backup and Recovery no admite la recuperación ni la recreación de objetos borrados de forma definitiva. Los usuarios, grupos de Microsoft 365, grupos de seguridad en la nube, registros de aplicación y entidades de servicio borrados de forma temporal se pueden restaurar durante treinta días, y el servicio complementa ese comportamiento en lugar de sustituirlo. Los objetos cuya fuente maestra está en Active Directory Domain Services necesitan otro enfoque, aunque puede crear informes de diferencias para objetos sincronizados, y en algunos tipos como los grupos puede mover la fuente de autoridad a la nube.
Del lado de Tenant Configuration Management la restricción es la cuota más que una lista fija. Ochocientos recursos supervisados al día suena generoso hasta que cuenta cada política, regla y ajuste que le gustaría vigilar. El ejemplo trabajado de Microsoft usa veinte reglas de transporte y treinta políticas de Conditional Access en la línea base de una supervisión, lo que da una idea de la granularidad prevista.
El ejercicio útil es un inventario de una página: para cada área de configuración que lleve riesgo real, anote qué mecanismo la cubre, cuál es la retención y quién se daría cuenta si cambiara. Casi todos los equipos encuentran dos o tres áreas con nada en la tercera columna.
Borrar es ruidoso, modificar es silencioso
Una política de Conditional Access borrada se anuncia sola. El acceso se rompe, el servicio de asistencia se ilumina, alguien lo investiga en menos de una hora, y siete días sobran.
Una política modificada no anuncia nada. Añada un grupo a una lista de exclusión, relaje un control de sesión, amplíe una ubicación con nombre, y todo sigue funcionando. Ese es el objetivo del cambio, tanto si se hizo con prisa por una razón legítima como si lo hizo alguien que no debería haber podido hacerlo. Nada se rompe, así que nada provoca una investigación, y el estado que habría mostrado la foto anterior caduca en silencio.
Por eso la detección importa más que la restauración en el día a día. Los informes de diferencias y la supervisión de deriva responden ambos a «qué cambió» en lugar de a «devuélvelo a su sitio», y el intervalo de supervisión de seis horas da hasta cuatro comparaciones al día contra su línea base. Una advertencia pertenece a su runbook: cuando un administrador actualiza la línea base de una supervisión existente, todos los resultados de supervisión generados antes y las derivas detectadas para esa supervisión se borran automáticamente. Rehacer la línea base es legítimo tras un cambio aprobado, y también es un borrado, así que registre cuándo y por qué lo hizo.
Qué aspecto tiene lo proporcionado
Para una organización pequeña o mediana, o para un MSP que lleva muchos tenants, esto no tiene por qué convertirse en un programa. Confirme primero el derecho de uso, ya que Entra Backup and Recovery necesita P1 o P2. Tome como línea base los ajustes que llevan riesgo en lugar de todos, manteniendo la lista dentro de la cuota diaria. Exporte esa configuración con una programación a un sitio que usted controle, fechada, para que el registro sobreviva al horizonte de siete días. Apunte la supervisión de deriva a las políticas donde un cambio silencioso importaría más, normalmente Conditional Access, la compartición externa y la asignación de roles privilegiados. Enrute los registros de auditoría a almacenamiento o análisis con una retención acorde con su ciclo de auditoría. Por último, escriba quién puede cambiar qué, y trate cada nueva línea base como un cambio por derecho propio.
Los controles por los que pregunta un evaluador son los que merecen supervisión, y el mapeo de los ajustes de Microsoft 365 frente a Cyber Essentials e ISO 27001 es un sitio sensato para elegir qué ajustes se ganan una supervisión. La lista de comprobación de Cyber Essentials v3.3 cubre dónde hunden una evaluación las declaraciones de alcance, y la misma disciplina de demostrar el número y no la captura de pantalla se aplica a los puestos de trabajo, como en por qué su recuento de dispositivos de Intune es incorrecto.
Dónde encaja EtherInsights
El trabajo de arriba es sencillo una vez y tedioso cada mes, que es donde la herramienta se gana el sitio. EtherInsights mantiene una vista fechada de la configuración del tenant junto al cuadro de costes, licencias y puestos de trabajo, de modo que un cambio de política aparece como un evento con un antes y un después en lugar de como algo que descubre durante una auditoría. A través de un parque multitenant da la misma vista de línea base y deriva por cliente.
El aseguramiento de la configuración vive dentro de la historia de controles que cubre seguridad y conformidad de Microsoft 365, y la mitad operativa, quién cambió qué y si estaba aprobado, pertenece a operaciones de TI y conformidad. Ambas se apoyan en una idea: mantener una línea base, vigilar la deriva y conservar las evidencias más tiempo del que la plataforma está diseñada para conservarlas.
Microsoft cubre más de esto que hace dos años, y lo cubre bien. Construya para el horizonte y el alcance, no para una ausencia que ya no existe.
Explore la seguridad y conformidad de Microsoft 365 para ver cómo la línea base, la deriva y las evidencias encajan a través de un tenant o de muchos.