
El número de su informe de dispositivos de Intune no es el número de dispositivos que gestiona. Es el número de registros de dispositivo que Intune está dispuesto a mostrarle ahora mismo, que es otra cosa. La razón habitual de que ambos diverjan son las reglas de limpieza de dispositivos: una regla de limpieza oculta el registro de un dispositivo obsoleto en el portal de Intune y en los informes, pero no borra el dispositivo, no lo borra remotamente ni lo retira, y no elimina el objeto de dispositivo correspondiente en Microsoft Entra ID. Añada encima la latencia de los informes, las etiquetas de ámbito y las inscripciones fallidas y es normal que Intune, Entra y su inventario devuelvan tres totales distintos la misma tarde. Ninguno está roto. Cuentan cosas diferentes, y la solución es saber cuál es cuál antes de que alguien le pida demostrar una cifra de cobertura.
Tres recuentos que deberían coincidir, y rara vez lo hacen
El recuento de Intune son los registros de dispositivo gestionado que su cuenta tiene permitido ver, a fecha de la última generación del informe. Responde a «cuántos dispositivos inscritos son visibles para mí».
El recuento de Microsoft Entra ID son registros de identidad, creados cuando un dispositivo se une, se une de forma híbrida o se registra. Muchos pertenecen a dispositivos que nunca se inscribieron en Intune, y una máquina que se reconstruye o se reinstala puede dejar un duplicado detrás, a veces en estado Pending. Entra responde a «cuántas identidades de dispositivo existen en el directorio».
Su inventario es el único que incluye el portátil guardado en un cajón, sin abrir desde marzo. Responde a «qué tenemos en propiedad».
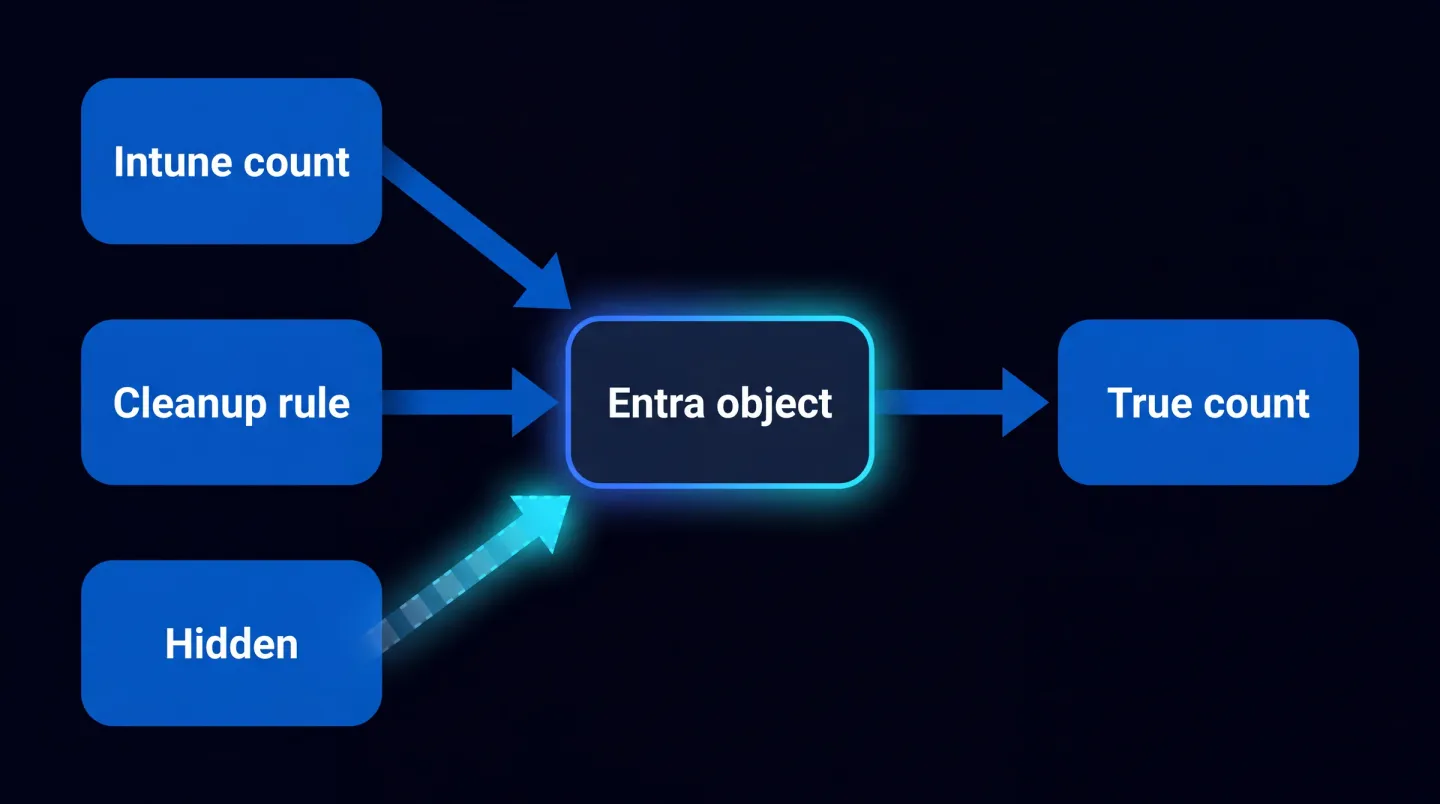
Oculto es un estado de visualización, no una eliminación: el dispositivo, sus políticas y su objeto de Entra siguen ahí.
Las reglas de limpieza ocultan dispositivos, no los borran
Microsoft lo documenta con claridad, y el artículo actual de Intune está titulado en torno a ocultar en lugar de borrar. Las reglas de limpieza se ejecutan con una programación y ocultan automáticamente los registros de dispositivos que no se han registrado durante un periodo que usted fija. Microsoft Learn indica que ocultan dispositivos del portal de Intune y de los informes, no desencadenan ninguna acción en el dispositivo como un borrado remoto o una retirada, permiten que los dispositivos limpiados reaparezcan si se registran antes de que caduque su certificado de dispositivo, exigen volver a inscribirlos una vez caducado ese certificado y no están disponibles para dispositivos gestionados por Jamf.
Se configuran en Dispositivos, luego Organizar dispositivos, luego Reglas de limpieza de dispositivos. Al conciliar importan dos detalles. Primero, el valor en días: en la configuración de la regla introduce un número entre 30 y 270 para cuánto tiempo puede pasar un dispositivo sin registrarse antes de contar como obsoleto. Segundo, la precedencia: si existen a la vez una regla específica de plataforma y una regla de todas las plataformas, se aplica la que tenga menos días. Dispone de una regla por plataforma, entre Windows, macOS, iOS/iPadOS, las variantes de Android, ChromeOS, Windows Holographic, visionOS y tvOS. Antes de guardar, la vista previa de dispositivos afectados muestra qué registros atraparía la regla, que es la forma más barata de averiguar cuánto va a crecer su población oculta.
Tenga claro qué significa «se ha registrado», porque no es «alguien lo usó». Las sincronizaciones de mantenimiento de Intune se ejecutan con una programación estimada de alrededor de cada ocho horas entre plataformas, con los dispositivos autorizados a una sincronización de mantenimiento cada seis horas y media. Los dispositivos recién inscritos sincronizan mucho más a menudo al principio, por ejemplo Windows y Android cada tres minutos durante quince minutos, y luego cada quince minutos durante dos horas. Una máquina encendida y conectada se registra muchas veces por semana, así que llegar siquiera al suelo de 30 días requiere una ausencia real.
Crear estas reglas necesita el rol de Administrador de Intune o un rol personalizado con los permisos de actualización de Reglas de limpieza de dispositivos y Configuración de limpieza de dispositivos. No cambian por accidente. Sí cambian en silencio.
Qué significa «oculto» aguas abajo
Oculto significa oculto para usted, no ausente del parque. El registro se suprime en el portal y en los informes, y no se envía nada al dispositivo. Ese portátil del armario sigue inscrito, sigue llevando sus políticas de configuración y cumplimiento asignadas y sigue conteniendo los datos de la organización que hubiera en él.
La consecuencia cómoda es que un dispositivo que vuelve se cura solo: se registra y, siempre que su certificado de dispositivo no haya caducado, el registro reaparece. La incómoda es que cualquier porcentaje que cite es un porcentaje de dispositivos visibles. «Noventa y ocho por ciento conforme» es cierto sobre la población que Intune le está mostrando, y no dice nada sobre los registros que una regla de limpieza quitó del denominador.
El objeto de dispositivo de Entra es un trabajo aparte
Microsoft es explícito en que los dispositivos ocultos en Intune no se eliminan de Microsoft Entra ID. La higiene del directorio es su propia pieza de trabajo con su propio reloj.
Entra juzga la obsolescencia a partir de la marca de actividad ApproximateLastSignInDateTime, y es deliberadamente gruesa. Se evalúa cuando se activa una política de Conditional Access que exige dispositivos gestionados o aplicaciones cliente aprobadas, cuando dispositivos con Windows 10 o posterior unidos a Entra o unidos de forma híbrida están activos en la red, y cuando los dispositivos gestionados por Intune se registran. El valor almacenado solo se sustituye cuando la diferencia supera los 14 días, con una variación de más o menos 5 días, y por eso la guía dice que no se trate una marca de menos de 21 días como indicador de obsolescencia.
El patrón de limpieza recomendado es conservador por buenas razones. Retire primero en el sistema de gestión los dispositivos controlados por MDM, deshabilite un dispositivo durante un periodo de gracia en lugar de borrarlo, y solo entonces elimínelo, porque la eliminación no se puede deshacer. Antes de borrar, confirme que las claves de recuperación de BitLocker están respaldadas o ya no hacen falta, ya que las claves que viven en el objeto de dispositivo se van con él, y contraste la lista con Windows Autopilot, porque eliminar un objeto de Entra asociado a Autopilot puede romper despliegues posteriores de autoimplementación y aprovisionamiento previo.
Una conciliación breve muestra el tamaño del problema.
Connect-MgGraph -Scopes "DeviceManagementManagedDevices.Read.All","Device.Read.All"
$intune = Get-MgDeviceManagementManagedDevice -All
$entra = Get-MgDevice -All
Write-Host "Intune managed device records:" $intune.Count
Write-Host "Entra device objects:" $entra.Count
$quiet = $intune.Where({ $_.LastSyncDateTime -lt (Get-Date).AddDays(-30) })
Write-Host "No Intune check-in for 30 days:" $quiet.Count
$idle = $entra.Where({ $_.ApproximateLastSignInDateTime -lt (Get-Date).AddDays(-90) })
Write-Host "Entra objects with no activity in 90 days:" $idle.Count
Otras razones por las que el número se mueve
Latencia de los informes. Intune organiza los informes en tipos operativo, organizativo, histórico y especializado, y no se refrescan igual. El informe de cumplimiento de dispositivos se genera bajo demanda y lleva una marca de cuándo se generó por última vez, así que dos personas ejecutándolo con una hora de diferencia obtienen legítimamente números distintos. Microsoft también señala que los informes pueden ir por detrás del dispositivo a la hora de reflejar el último estado de política.
Etiquetas de ámbito y asignaciones de rol. Los roles determinan qué acceso tienen los administradores sobre qué objetos; las etiquetas de ámbito determinan qué objetos pueden ver. Un administrador cuya asignación de rol no lleva ninguna etiqueta de ámbito tiene efectivamente todas. Dé a un operador una etiqueta regional y su total será menor que el suyo, correctamente.
Filtros olvidados en la vista. Los términos de búsqueda y los filtros aplicados a un informe se arrastran a la exportación, lo que es una forma fácil de hacer circular un número filtrado como si cubriera todo el parque.
Inscripciones que nunca se completaron. Un dispositivo que falló al inscribirse nunca llega a ser un registro de Intune, aunque puede existir en Entra y desde luego existe en su inventario. En Dispositivos, luego Supervisar, luego Errores de inscripción es donde afloran esos intentos.
Vea exactamente qué se ocultó
No tiene que deducir nada de esto. La auditoría de Intune está habilitada para todos los clientes y no se puede deshabilitar, y la actividad de limpieza se escribe en el registro de auditoría como cualquier otro cambio.
Vaya a Administración del tenant, luego Registros de auditoría, y añada un filtro de Actividad por "Device set to be hidden from admin by Device Cleanup Rule", seguido del nombre de su regla. El selector de fechas cubre el año anterior. Para conservar las evidencias más tiempo, exporte a CSV, enrute los registros de auditoría y operativos a Azure Monitor, o traiga los eventos de auditoría por Microsoft Graph, que devuelve dos años de ellos. Ejecute ese filtro cada trimestre y tendrá la línea que falta en su informe: no solo cuántos dispositivos son visibles, sino cuántos dejaron de serlo y cuándo.
Por qué importa en cuanto alguien pide evidencias
Un recuento de dispositivos rara vez es solo un número. Es el denominador bajo la cobertura de cifrado, los niveles de parcheado, la aplicación de MFA y cada porcentaje de cumplimiento que entrega a un evaluador, a un cliente o a una aseguradora. Si ese denominador encoge en silencio cada vez que se dispara una regla de limpieza, su cobertura mejora por razones que nada tienen que ver con que el parque sea más seguro.
Los esquemas de certificación sondean exactamente esta zona, y nuestra lista de fallo automático de Cyber Essentials v3.3 cubre dónde una respuesta de alcance hunde una evaluación. La misma disciplina pertenece al informe de servicio rutinario, junto a los demás números de qué deberían informar los MSP cada mes, y junto a la higiene de bajas, ya que una cuenta cerrada y un dispositivo oculto son dos mitades del mismo aseo que cubre la lista de comprobación de offboarding de Microsoft 365.
En la práctica, escriba el recuento como una frase en lugar de como una cifra: a esta fecha, tantos registros inscritos visibles en Intune, tantos ocultos por reglas de limpieza este trimestre, tantos objetos de dispositivo de Entra sin actividad en noventa días, conciliados contra tantos activos del inventario. Esa frase es defendible. Una captura de pantalla de un mosaico no lo es.
Dónde encaja EtherInsights
Hacer esto a mano a través de un tenant es una tarde. Hacerlo cada mes a través de veinte es un puesto de trabajo, y ese es el hueco que cierra EtherInsights: junta las vistas de Intune, Entra y cumplimiento, conserva el histórico para que pueda ver cuándo cambió un recuento y no solo que cambió, y convierte la conciliación en evidencias que puede entregar. Para el lado del puesto de trabajo, Intune reporting y resolución de problemas es la ruta que cubre la visibilidad de dispositivos, los fallos de política y las preguntas que empiezan por «por qué no aparece este dispositivo».
La misma conciliación aparece dentro de seguridad y conformidad de Microsoft 365 cuando los porcentajes de cobertura tienen que aguantar delante de un evaluador, y dentro de operaciones de TI y conformidad cuando la pregunta es si el parque se opera con un estándar.
Su recuento de dispositivos de Intune no es incorrecto porque algo esté roto. Es incorrecto porque responde a una pregunta más estrecha que la que le están haciendo. Aprenda el mecanismo, compruebe qué se ha ocultado, concilie contra Entra y el inventario, y cite un número que pueda defender.
Explore Intune reporting y resolución de problemas para ver cómo la visibilidad de dispositivos, los fallos de política y las evidencias de cobertura se juntan en una sola vista.