
Het getal op uw Intune-apparaatrapport is niet het aantal apparaten dat u beheert. Het is het aantal apparaatvastleggingen dat Intune u op dit moment wil tonen, en dat is iets anders. De gebruikelijke reden dat die twee uiteenlopen zijn de opschoningsregels voor apparaten: een opschoningsregel verbergt een verouderde apparaatvastlegging in de Intune-portal en in rapporten, maar verwijdert het apparaat niet, wist of ontkoppelt het niet, en haalt het bijbehorende apparaatobject niet weg uit Microsoft Entra ID. Tel daar rapportagevertraging, scopetags en mislukte inschrijvingen bij op, en het is normaal dat Intune, Entra en uw activalijst op dezelfde middag drie verschillende totalen opleveren. Geen van drieën is kapot. Ze tellen verschillende dingen, en de oplossing is weten welke welke is voordat iemand u vraagt een dekkingspercentage te bewijzen.
Drie tellingen die zouden moeten kloppen, en dat zelden doen
De Intune-telling betreft beheerde apparaatvastleggingen die uw account mag zien, op het moment dat het rapport voor het laatst werd gegenereerd. Ze beantwoordt "hoeveel ingeschreven apparaten zijn voor mij zichtbaar".
De telling in Microsoft Entra ID betreft identiteitsvastleggingen, die ontstaan wanneer een apparaat wordt gekoppeld, hybride gekoppeld of geregistreerd. Veel daarvan horen bij apparaten die nooit in Intune zijn ingeschreven, en een machine die opnieuw wordt opgebouwd of geïmaged kan een duplicaat achterlaten, soms in de status Pending. Entra beantwoordt "hoeveel apparaatidentiteiten bestaan er in de directory".
Uw activalijst is de enige die de laptop in een la meetelt, ongeopend sinds maart. Die beantwoordt "wat bezitten we".
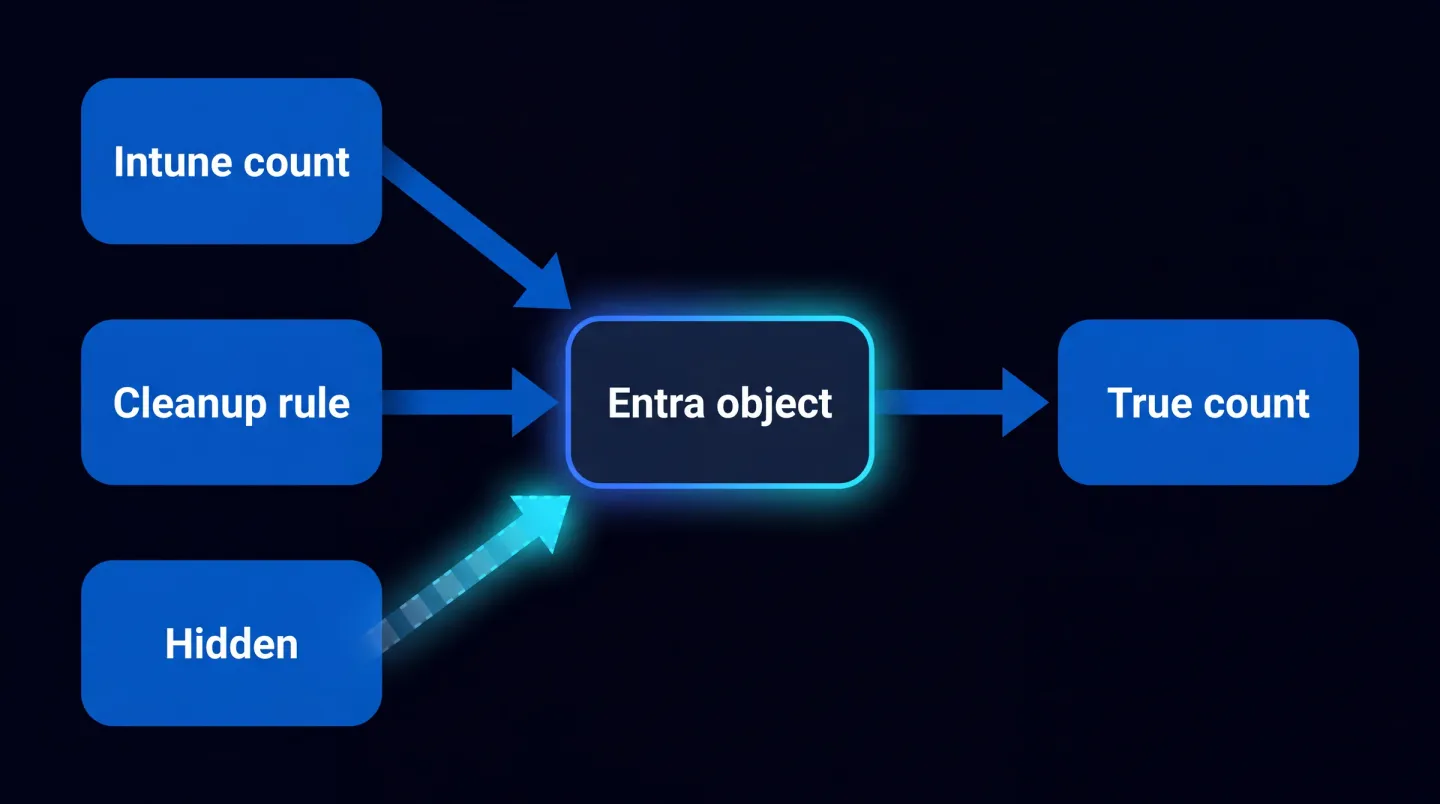
Verborgen is een weergavestatus, geen verwijdering: het apparaat, zijn beleid en zijn Entra-object gaan gewoon door.
Opschoningsregels verbergen apparaten, ze verwijderen ze niet
Microsoft documenteert dit onomwonden, en het huidige Intune-artikel is getiteld rond verbergen in plaats van verwijderen. Opschoningsregels draaien volgens een schema en verbergen automatisch de vastleggingen van apparaten die zich gedurende een door u ingestelde periode niet hebben aangemeld. Microsoft Learn stelt dat ze apparaten verbergen in de Intune-portal en in rapporten, geen enkele actie op het apparaat aanroepen zoals een wis- of ontkoppelactie, opgeschoonde apparaten weer laten verschijnen als ze zich aanmelden voordat hun apparaatcertificaat verloopt, opnieuw inschrijven vereisen zodra dat certificaat is verlopen, en niet beschikbaar zijn voor apparaten die door Jamf worden beheerd.
U configureert ze onder Devices, dan Organize devices, dan Device cleanup rules. Twee details tellen bij het afstemmen. Ten eerste de dagwaarde: in Rule settings voert u een getal tussen 30 en 270 in voor hoelang een apparaat zich niet mag aanmelden voordat het als verouderd geldt. Ten tweede de voorrang: als er zowel een platformspecifieke regel als een All platforms-regel bestaat, geldt de regel met het laagste aantal dagen. U krijgt één regel per platform, over Windows, macOS, iOS/iPadOS, de Android-varianten, ChromeOS, Windows Holographic, visionOS en tvOS. Voor het opslaan toont Preview affected devices welke vastleggingen de regel zou vangen, en dat is de goedkoopste manier om te ontdekken hoe groot uw verborgen populatie op het punt staat te worden.
Wees duidelijk over wat "aangemeld" betekent, want het is niet "iemand gebruikte het". Onderhoudssynchronisaties van Intune draaien volgens een geschat schema van ongeveer elke acht uur over de platforms heen, waarbij apparaten één onderhoudssynchronisatie per zesenhalf uur mogen doen. Nieuw ingeschreven apparaten synchroniseren in het begin veel vaker, bijvoorbeeld Windows en Android elke drie minuten gedurende vijftien minuten, daarna elke vijftien minuten gedurende twee uur. Een machine die aan staat en online is, meldt zich vele keren per week aan, dus zelfs de ondergrens van 30 dagen halen vergt echte afwezigheid.
Het aanmaken van deze regels vereist de rol Intune Administrator of een aangepaste rol met de updatemachtigingen Managed Device Cleanup Rules en Managed Device Cleanup Settings. Ze wijzigen niet per ongeluk. Ze wijzigen wel stilletjes.
Wat "verborgen" verderop betekent
Verborgen betekent verborgen voor u, niet verdwenen uit de omgeving. De vastlegging wordt onderdrukt in de portal en in rapporten, en er wordt niets naar het apparaat gestuurd. Die laptop in de kast is nog steeds ingeschreven, draagt nog steeds het toegewezen configuratie- en nalevingsbeleid, en bevat nog steeds alle organisatiegegevens die erop stonden.
Het comfortabele gevolg is dat een terugkerend apparaat zichzelf herstelt: het meldt zich aan en, mits het apparaatcertificaat niet is verlopen, verschijnt de vastlegging weer. Het ongemakkelijke gevolg is dat elk percentage dat u noemt een percentage van zichtbare apparaten is. "Achtennegentig procent compliant" klopt over de populatie die Intune u toont, en zegt niets over de vastleggingen die een opschoningsregel uit de noemer haalde.
Het Entra-apparaatobject is een aparte klus
Microsoft is expliciet dat apparaten die in Intune verborgen zijn niet uit Microsoft Entra ID worden verwijderd. Directoryhygiëne is een eigen stuk werk met een eigen klok.
Entra beoordeelt veroudering aan de hand van de activiteitstijdstempel, ApproximateLastSignInDateTime, en die is bewust grofmazig. Hij wordt beoordeeld wanneer een beleid voor Conditional Access dat beheerde apparaten of goedgekeurde clientapps vereist wordt geactiveerd, wanneer Windows 10 of nieuwer met Entra gekoppelde of hybride gekoppelde apparaten actief zijn op het netwerk, en wanneer door Intune beheerde apparaten zich aanmelden. De opgeslagen waarde wordt pas vervangen wanneer het verschil meer dan 14 dagen bedraagt, met een marge van plus of min 5 dagen, en daarom zegt de richtlijn dat u een tijdstempel jonger dan 21 dagen niet als indicatie van veroudering moet behandelen.
Het aanbevolen opschoonpatroon is met goede reden behoudend. Ontkoppel door MDM beheerde apparaten eerst in het beheersysteem, schakel een apparaat gedurende een respijtperiode uit in plaats van het te verwijderen, en verwijder het pas daarna, want verwijderen kan niet ongedaan worden gemaakt. Bevestig voor het verwijderen dat BitLocker-herstelsleutels zijn geback-upt of niet meer nodig zijn, aangezien sleutels op het apparaatobject ermee meegaan, en toets de lijst aan Windows Autopilot, want het verwijderen van een aan Autopilot gekoppeld Entra-object kan latere zelfimplementerende en vooraf ingerichte implementaties breken.
Een korte afstemming toont de omvang van het probleem.
Connect-MgGraph -Scopes "DeviceManagementManagedDevices.Read.All","Device.Read.All"
$intune = Get-MgDeviceManagementManagedDevice -All
$entra = Get-MgDevice -All
Write-Host "Intune managed device records:" $intune.Count
Write-Host "Entra device objects:" $entra.Count
$quiet = $intune.Where({ $_.LastSyncDateTime -lt (Get-Date).AddDays(-30) })
Write-Host "No Intune check-in for 30 days:" $quiet.Count
$idle = $entra.Where({ $_.ApproximateLastSignInDateTime -lt (Get-Date).AddDays(-90) })
Write-Host "Entra objects with no activity in 90 days:" $idle.Count
Andere redenen waarom het getal beweegt
Rapportagevertraging. Intune ordent rapporten in operationele, organisatorische, historische en gespecialiseerde typen, en die vernieuwen niet op dezelfde manier. Het Device compliance-rapport wordt op verzoek gegenereerd en draagt een tijdstempel van het moment waarop het voor het laatst werd gegenereerd, dus twee mensen die het een uur na elkaar draaien krijgen terecht verschillende getallen. Microsoft merkt ook op dat rapporten kunnen achterlopen op het apparaat bij het weergeven van de nieuwste beleidsstatus.
Scopetags en roltoewijzingen. Rollen bepalen welke toegang beheerders hebben tot welke objecten; scopetags bepalen welke objecten beheerders kunnen zien. Een beheerder wiens roltoewijzing geen enkele scopetag draagt, heeft er feitelijk allemaal. Geef één operator een regionale tag en zijn totaal wordt kleiner dan het uwe, en terecht.
Filters die in de weergave zijn blijven staan. Zoektermen en filters die op een rapport zijn toegepast, gaan mee in de export, en dat is een makkelijke manier om een gefilterd getal rond te sturen alsof het de hele omgeving dekt.
Inschrijvingen die nooit zijn voltooid. Een apparaat dat niet kon worden ingeschreven wordt nooit een Intune-vastlegging, al bestaat het misschien in Entra en zeker op uw activalijst. Devices, dan Monitor, dan Enrollment failures is waar die pogingen zichtbaar worden.
Zie precies wat er verborgen is
U hoeft dit allemaal niet af te leiden. Auditing in Intune staat voor alle klanten aan en kan niet worden uitgeschakeld, en opschoningsactiviteit wordt net als elke andere wijziging naar het auditlogboek geschreven.
Ga naar Tenant administration, dan Audit logs, en voeg een Activity-filter toe voor "Device set to be hidden from admin by Device Cleanup Rule", gevolgd door de naam van uw regel. De datumkiezer dekt het afgelopen jaar. Om het bewijs langer te bewaren, exporteert u naar CSV, routeert u audit- en operationele logs naar Azure Monitor, of haalt u auditgebeurtenissen op via Microsoft Graph, dat er twee jaar van teruggeeft. Draai dat filter per kwartaal en u hebt de ontbrekende regel in uw rapportage: niet alleen hoeveel apparaten zichtbaar zijn, maar ook hoeveel er ophielden zichtbaar te zijn en wanneer.
Waarom het ertoe doet zodra iemand om bewijs vraagt
Een apparaataantal is zelden alleen een getal. Het is de noemer onder versleutelingsdekking, patchniveaus, MFA-afdwinging en elk nalevingspercentage dat u aan een beoordelaar, een klant of een verzekeraar overhandigt. Als die noemer stilletjes krimpt telkens wanneer een opschoningsregel afgaat, verbetert uw dekking om redenen die niets te maken hebben met een veiliger omgeving.
Certificeringsschema's peilen precies dit gebied, en onze Cyber Essentials v3.3-checklist voor directe afkeuring behandelt waar een antwoord over de scope een beoordeling laat stranden. Dezelfde discipline hoort thuis in de reguliere dienstrapportage, naast de andere getallen in wat MSP's elke maand moeten rapporteren, en naast de hygiëne rond vertrekkers, want een gesloten account en een verborgen apparaat zijn twee helften van dezelfde opruiming die de checklist voor offboarding in Microsoft 365 behandelt.
Schrijf de telling in de praktijk als een zin in plaats van een getal: op deze datum zoveel ingeschreven vastleggingen zichtbaar in Intune, zoveel dit kwartaal verborgen door opschoningsregels, zoveel Entra-apparaatobjecten zonder activiteit in negentig dagen, afgestemd op zoveel activa in het register. Die zin is verdedigbaar. Een schermafbeelding van een tegel niet.
Waar EtherInsights past
Dit met de hand doen over één tenant is een middag. Het maandelijks doen over twintig tenants is een baan, en dat is het gat dat EtherInsights dicht: het brengt de Intune-, Entra- en nalevingsbeelden samen, bewaart de historie zodat u kunt zien wanneer een telling wijzigde in plaats van alleen dat ze wijzigde, en maakt van de afstemming bewijs dat u kunt overhandigen. Voor de endpointkant is Intune-rapportage en probleemoplossing de route die zichtbaarheid van apparaten, beleidsfouten en de vragen die beginnen met "waarom verschijnt dit apparaat niet" behandelt.
Dezelfde afstemming duikt op binnen Microsoft 365-beveiliging en conformiteit wanneer dekkingspercentages stand moeten houden tegenover een beoordelaar, en binnen IT-operatie en compliance wanneer de vraag is of de omgeving volgens een norm wordt beheerd.
Uw Intune-apparaataantal klopt niet omdat er iets kapot is. Het klopt niet omdat het een engere vraag beantwoordt dan de vraag die u gesteld wordt. Leer het mechanisme, controleer wat er verborgen is, stem af tegen Entra en het activaregister, en noem een getal waar u achter kunt staan.
Ontdek Intune-rapportage en probleemoplossing om te zien hoe zichtbaarheid van apparaten, beleidsfouten en dekkingsbewijs in één beeld samenkomen.