
Talet i din enhetsrapport i Intune är inte antalet enheter du hanterar. Det är antalet enhetsposter som Intune för närvarande är villig att visa dig, vilket är något annat. Det vanliga skälet till att de två skiljer sig åt är rensningsreglerna för enheter: en rensningsregel döljer en inaktuell enhetspost i Intune-portalen och i rapporter, men den tar inte bort enheten, den varken rensar eller pensionerar den, och den tar inte bort motsvarande enhetsobjekt i Microsoft Entra ID. Lägg till rapportfördröjning, omfattningstaggar och misslyckade registreringar ovanpå det, och det är normalt att Intune, Entra och din tillgångslista ger tre olika summor samma eftermiddag. Ingen av dem är trasig. De räknar olika saker, och lösningen är att veta vilken som är vilken innan någon ber dig bevisa en täckningssiffra.
Tre räkneverk som borde stämma, och sällan gör det
Intune-talet avser hanterade enhetsposter som ditt konto får se, vid den tidpunkt då rapporten senast genererades. Det besvarar "hur många registrerade enheter är synliga för mig".
Talet i Microsoft Entra ID avser identitetsposter, som skapas när en enhet ansluts, hybridansluts eller registreras. Många hör till enheter som aldrig registrerats i Intune, och en maskin som byggs om eller ominstalleras kan lämna en dubblett efter sig, ibland i läget Pending. Entra besvarar "hur många enhetsidentiteter finns i katalogen".
Din tillgångslista är den enda som räknar med den bärbara datorn i en låda, oöppnad sedan mars. Den besvarar "vad äger vi".
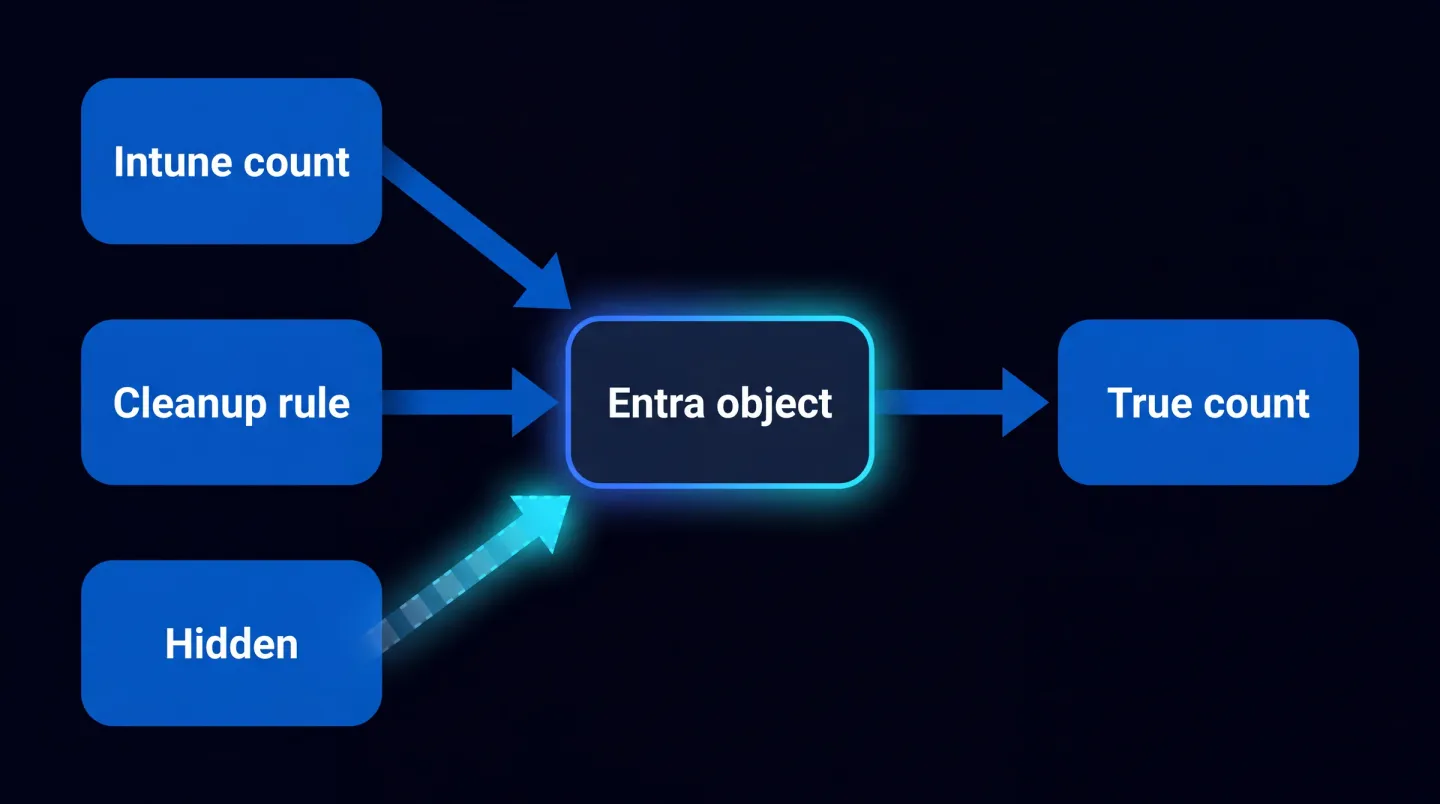
Dold är ett visningsläge, inte en borttagning: enheten, dess policyer och dess Entra-objekt fortsätter som förut.
Rensningsregler döljer enheter, de tar inte bort dem
Microsoft dokumenterar detta rakt på sak, och den nuvarande Intune-artikeln har en rubrik som handlar om att dölja snarare än att ta bort. Rensningsregler körs enligt ett schema och döljer automatiskt poster för enheter som inte har checkat in under en period du anger. Microsoft Learn anger att de döljer enheter från Intune-portalen och rapporterna, inte utlöser någon åtgärd på enheten såsom rensning eller pensionering, låter rensade enheter dyka upp igen om de checkar in innan enhetscertifikatet går ut, kräver ny registrering när certifikatet har gått ut, och inte är tillgängliga för enheter som hanteras av Jamf.
Du konfigurerar dem under Devices, sedan Organize devices, sedan Device cleanup rules. Två detaljer spelar roll vid avstämning. För det första dagvärdet: i Rule settings anger du ett tal mellan 30 och 270 för hur länge en enhet får vara utan incheckning innan den räknas som inaktuell. För det andra företrädet: om det finns både en plattformsspecifik regel och en All platforms-regel tillämpas den med färre dagar. Du får en regel per plattform, över Windows, macOS, iOS/iPadOS, Android-varianterna, ChromeOS, Windows Holographic, visionOS och tvOS. Innan du sparar visar Preview affected devices vilka poster regeln skulle fånga, vilket är det billigaste sättet att ta reda på hur stor din dolda population är på väg att bli.
Var tydlig med vad "checkat in" betyder, för det är inte "någon använde den". Underhållssynkroniseringar i Intune körs enligt ett uppskattat schema om ungefär var åttonde timme över plattformarna, där enheter tillåts en underhållssynkronisering var sjätte och en halv timme. Nyligen registrerade enheter synkroniserar mycket oftare till en början, till exempel Windows och Android var tredje minut i femton minuter, sedan var femtonde minut i två timmar. En maskin som är påslagen och uppkopplad checkar in många gånger i veckan, så att ens nå golvet på 30 dagar kräver verklig frånvaro.
Att skapa dessa regler kräver rollen Intune Administrator eller en anpassad roll med uppdateringsbehörigheterna Managed Device Cleanup Rules och Managed Device Cleanup Settings. De ändras inte av misstag. De ändras däremot tyst.
Vad "dold" betyder längre fram
Dold betyder dold för dig, inte borta från miljön. Posten undertrycks i portalen och i rapporterna, och ingenting skickas till enheten. Den bärbara datorn i skåpet är fortfarande registrerad, bär fortfarande sina tilldelade konfigurations- och efterlevnadspolicyer, och innehåller fortfarande de organisationsdata som fanns på den.
Den bekväma följden är att en återvändande enhet läker sig själv: den checkar in och, förutsatt att dess enhetscertifikat inte har gått ut, dyker posten upp igen. Den obekväma är att varje procenttal du anger är en procent av synliga enheter. "Nittioåtta procent efterlevnad" är sant om den population Intune visar dig, och säger ingenting om de poster en rensningsregel tog bort ur nämnaren.
Enhetsobjektet i Entra är ett eget jobb
Microsoft är tydligt med att enheter som dolts i Intune inte tas bort från Microsoft Entra ID. Kataloghygien är ett eget arbete med sin egen klocka.
Entra bedömer inaktualitet utifrån aktivitetstidsstämpeln, ApproximateLastSignInDateTime, och den är medvetet grovkornig. Den utvärderas när en policy för villkorsstyrd åtkomst som kräver hanterade enheter eller godkända klientappar utlöses, när Entra-anslutna eller hybridanslutna enheter med Windows 10 eller senare är aktiva i nätverket, och när Intune-hanterade enheter checkar in. Det lagrade värdet ersätts först när skillnaden överstiger 14 dagar, med en variation på plus eller minus 5 dagar, vilket är skälet till att vägledningen säger att en tidsstämpel yngre än 21 dagar inte ska tolkas som ett tecken på inaktualitet.
Det rekommenderade rensningsmönstret är försiktigt av goda skäl. Pensionera MDM-styrda enheter i hanteringssystemet först, inaktivera en enhet under en respitperiod i stället för att ta bort den, och ta bort den först därefter, eftersom borttagning inte kan ångras. Bekräfta innan borttagning att BitLocker-återställningsnycklar är säkerhetskopierade eller inte längre behövs, eftersom nycklar på enhetsobjektet följer med det, och stäm av listan mot Windows Autopilot, eftersom borttagning av ett Entra-objekt kopplat till Autopilot kan bryta senare självdistribuerande och förhandsetablerade distributioner.
En kort avstämning visar problemets omfattning.
Connect-MgGraph -Scopes "DeviceManagementManagedDevices.Read.All","Device.Read.All"
$intune = Get-MgDeviceManagementManagedDevice -All
$entra = Get-MgDevice -All
Write-Host "Intune managed device records:" $intune.Count
Write-Host "Entra device objects:" $entra.Count
$quiet = $intune.Where({ $_.LastSyncDateTime -lt (Get-Date).AddDays(-30) })
Write-Host "No Intune check-in for 30 days:" $quiet.Count
$idle = $entra.Where({ $_.ApproximateLastSignInDateTime -lt (Get-Date).AddDays(-90) })
Write-Host "Entra objects with no activity in 90 days:" $idle.Count
Andra skäl till att talet rör sig
Rapportfördröjning. Intune ordnar rapporter i operativa, organisatoriska, historiska och specialiserade typer, och de uppdateras inte på samma sätt. Rapporten Device compliance genereras på begäran och bär en tidsstämpel för när den senast genererades, så två personer som kör den med en timmes mellanrum får med rätta olika tal. Microsoft noterar också att rapporter kan släpa efter enheten när det gäller att visa den senaste policystatusen.
Omfattningstaggar och rolltilldelningar. Roller avgör vilken åtkomst administratörer har till vilka objekt; omfattningstaggar avgör vilka objekt administratörer kan se. En administratör vars rolltilldelning saknar omfattningstagg har i praktiken alla. Ge en operatör en regional tagg och hennes summa blir mindre än din, helt korrekt.
Filter som lämnats kvar i vyn. Sökord och filter som tillämpats på en rapport följer med in i exporten, vilket är ett enkelt sätt att sprida ett filtrerat tal som om det täckte hela miljön.
Registreringar som aldrig slutfördes. En enhet som misslyckades med registreringen blir aldrig en Intune-post, även om den kan finnas i Entra och helt säkert finns på din tillgångslista. Devices, sedan Monitor, sedan Enrollment failures är där de försöken syns.
Se exakt vad som doldes
Du behöver inte gissa dig till något av detta. Granskning i Intune är aktiverad för alla kunder och kan inte stängas av, och rensningsaktivitet skrivs till granskningsloggen som varje annan ändring.
Gå till Tenant administration, sedan Audit logs, och lägg till ett Activity-filter för "Device set to be hidden from admin by Device Cleanup Rule", följt av namnet på din regel. Datumväljaren täcker det senaste året. För att spara beviset längre kan du exportera till CSV, skicka gransknings- och driftloggar till Azure Monitor, eller hämta granskningshändelser via Microsoft Graph, som returnerar två år av dem. Kör det filtret kvartalsvis så har du den saknade raden i din rapportering: inte bara hur många enheter som är synliga, utan hur många som slutade vara synliga och när.
Varför det spelar roll i samma stund som någon begär bevis
Ett enhetsantal är sällan bara ett tal. Det är nämnaren under krypteringstäckning, uppdateringsnivåer, framtvingad MFA och varje efterlevnadsprocent du lämnar till en revisor, en kund eller en försäkringsgivare. Om den nämnaren tyst krymper varje gång en rensningsregel går, förbättras din täckning av skäl som inte har med en säkrare miljö att göra.
Certifieringssystem borrar i precis detta område, och vår checklista för direkt underkännande i Cyber Essentials v3.3 täcker var ett svar om omfattning sänker en bedömning. Samma disciplin hör hemma i den löpande tjänsterapporteringen, jämte de andra talen i vad leverantörer av hanterade tjänster bör rapportera varje månad, och bredvid hygienen kring avslut, eftersom ett stängt konto och en dold enhet är två halvor av samma upprensning som checklistan för offboarding i Microsoft 365 täcker.
Skriv i praktiken talet som en mening i stället för en siffra: per detta datum så här många registrerade poster synliga i Intune, så här många dolda av rensningsregler detta kvartal, så här många enhetsobjekt i Entra utan aktivitet på nittio dagar, avstämda mot så här många tillgångar i registret. Den meningen går att försvara. En skärmbild av en panel gör det inte.
Var EtherInsights passar in
Att göra detta för hand över en tenant är en eftermiddag. Att göra det månadsvis över tjugo är ett jobb, och det är den luckan EtherInsights täpper till: det för samman vyerna från Intune, Entra och efterlevnad, behåller historiken så att du kan se när ett tal ändrades snarare än bara att det gjorde det, och gör avstämningen till bevis du kan lämna över. För enhetssidan är Intune-rapportering och felsökning rutten som täcker enhetssynlighet, policyfel och frågorna som börjar med "varför syns inte den här enheten".
Samma avstämning dyker upp inuti Microsoft 365-säkerhet och konformitet när täckningsprocent måste hålla inför en revisor, och inuti IT-drift och efterlevnad när frågan är om miljön drivs enligt en standard.
Ditt enhetsantal i Intune är inte fel för att något är trasigt. Det är fel för att det besvarar en snävare fråga än den du får. Lär dig mekanismen, kontrollera vad som har dolts, stäm av mot Entra och tillgångsregistret, och ange ett tal du kan stå för.
Utforska Intune-rapportering och felsökning för att se hur enhetssynlighet, policyfel och täckningsbevis kommer samman i en vy.