
Solution
Windows 365 Cloud PC-migrering för AVD, VDI och molnbaserade skrivbordsområden.
Windows 365-migrering stannar av när varje AVD-, VDI-, Azure VM-, custom-image-, användar-, schema- och rensningsåtgärd hanteras manuellt. EtherInsights ger team guidade beredskapskontroller, schemaläggning, statusspårning och bevis efter migrering på ett och samma ställe. Handlar det om att migrera postlådor eller tenantdata i stället för Cloud PC, börja med vår sida om Microsoft 365-licenshantering och offboarding, eller kontakta oss.
Från £0.79 per aktiv användare/månad · 14 dagars kostnadsfri provperiod
Kreditkort krävs för att starta. Anslut din tenant på minuter.
AVD + VDI
migrationsplanering för Azure Virtual Desktop, äldre VDI och berättigade Azure VM-vägar
API-ledd
byggt kring Microsofts Windows 365-migrerings-API och Graph-baserad statussynlighet
Spårning
schema, import, migrationshistorik, statistik och sanering i samma rörelse
Uppdaterad 1 september 2026
The problem
Att gå från VDI till Windows 365 blockeras sällan av en enda inställning. Den blockeras av samordning.
Windows 365-migrering stannar av när varje AVD-, VDI-, Azure VM-, custom-image-, användar-, schema- och rensningsåtgärd hanteras manuellt. EtherInsights ger team guidade beredskapskontroller, schemaläggning, statusspårning och bevis efter migrering på ett och samma ställe. Handlar det om att migrera postlådor eller tenantdata i stället för Cloud PC, börja med vår sida om Microsoft 365-licenshantering och offboarding, eller kontakta oss.
Källaredom är blandade
Vissa stationära datorer är i Azure Virtual Desktop AVD. Vissa är fristående Azure virtuella maskiner. Andra kommer från äldre virtuell skrivbordsinfrastruktur VDI eller anpassade bildvägar som måste förberedas innan de kan följa en stödd Windows 365 importväg.
Manuella steg skapar risk
Användarmappning, snapshot-förberedelse, licenstilldelning, underhållsfönster och rensningsbeslut är lätta att felsekvensera när varje molnskrivbordsvåg koordineras utanför migreringsverktyget.
Framsteg är svåra att försvara
Team behöver veta vad som importerades, vad som lyckades, vad som misslyckades, hur lång tid varje steg tog och vilka åtgärder som återstår innan nästa migrationsvåg.
Städningen är ofta försenad
Ursprungliga VM:ar, nätverksgränssnitt, diskar och tredjeparts VDI-agenter kan bli kvar eftersom ingen vill ta bort produktionsberoenden utan bevis.
Hur det fungerar
En guidad rutt från käll-VM till hanterad Cloud PC.
Välj och validera källan
Börja från befintliga Azure Virtual Desktop personliga skrivbord, berättigade Azure VM:er eller en förberedd anpassad VM-bana. Äldre VDI kandidater kan bedömas och förberedas i en stödd Azure VM eller VHD snapshot-rutt innan import.
Mappa användaren och förbered importen
Matcha källskrivbord för att rikta in sig på användare, kontrollera beredskap, tillämpa namngivningsregler där det behövs och förbered den snapshot-baserade Windows 365-importen utan att behöva bygga om varje steg för hand.
Schemalägg migrationsfönstret
Planera migreringar kring underhållsfönster, licenstilldelning, högpresterande användargrupper och användarpåverkan så att teamet kan agera i kontrollerade vågor istället för engångsmanuella jobb.
Spåra, granska och städa upp
Följ importstatus, migrerad Cloud PC-historik, varaktighetsstatistik och sanering efter migreringen så att nästa våg har bevis snarare än gissningar.
Start here
Gör migrationsvågen hanterbar innan användarna flyttar.
Se det här fungera i din egen tenant.
Guider och analyser inom detta ämne
Migreringsdriftvy
Samla källstatus, målanvändare, schema och resultat i en post.
EtherInsights förvandlar migreringen till ett hanterat arbetsflöde: välj kvalificerade AVD- eller Azure-VM-källor, kartlägg användare, förbered snapshot-baserade importer, följ framsteg, granska migrerade Cloud PCs och håll migreringsstatistik redo för nästa våg.
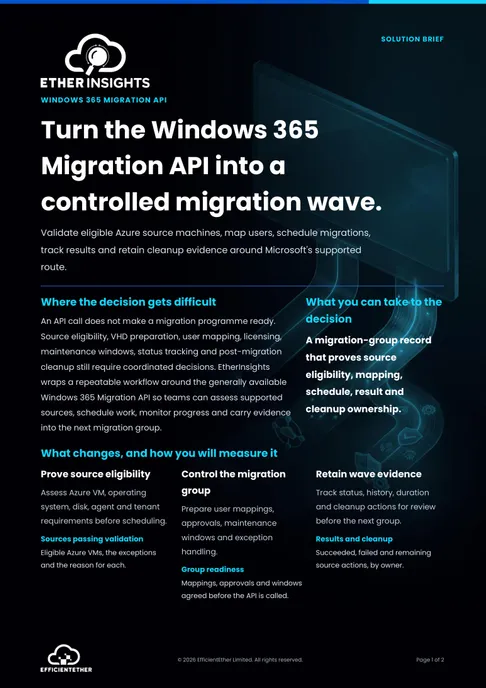
Lösningsöversikt
Windows 365 Migration API Solution Brief
Två sidor om det här beslutet: vad ni mäter, vem som ska godkänna det och vad som bör vara på plats innan ni binder er. Kostnadsfritt och gjort för att vidarebefordras.
Hämta lösningsöversiktenProduktgenomgång
Se Windows 365-migrering och Cloud PC-kontroll tillsammans.
Den nuvarande genomgången visar den bredare Cloud PC-driftvyn. Migreringssidan är utformad för att ta skärmdumpar från det dedikerade migreringsarbetsflödet när dessa tillgångar är klara.
- Använd migreringsarbetsflödet för att välja käll-VM:er och rikta in sig på användare.
- Följ import- och provisioneringsstatus istället för att hantera migreringar från kalkylblad.
- Använd historik och statistik för att planera nästa underhållsfönster.
How we deliver it
EtherInsights leder migreringsflödet.
Använd EtherInsights när frågan är hur man flyttar användare från Azure Virtual Desktop, äldre VDI, fristående Azure VMs eller förberedda anpassade VM-vägar till Windows 365 med mindre manuell risk. Om intressenter kallar det Windows365, W365, Cloud PC, CloudPC, molnskrivbordsmigrering eller AVD-migrering, är detta planeringsvägen. EtherApps Forge stöder applikationsberedskap där appar blockerar vågen. EtherAssist stöder runbooks från dag två och felsökning när Cloud PCs är aktiva.

EtherInsights is the operating view for Microsoft 365, Azure, and Windows 365: day-to-day cost management, licence control, and full Windows 365 Cloud PC lifecycle management, plus tenant, user, security, device, and Intune reporting.
EtherApps Forge captures installed Windows applications from running systems, analyses the real application footprint, supports AI-guided packaging decisions, and produces deployment-ready outputs for modern environments.

EtherAssist gives IT and compliance teams the speed of AI without giving up data control, auditability, or practical governance. It supports troubleshooting, scripting, documentation, policy work, and repeatable internal support workflows.
Where this fits
- Azure Virtual Desktop personal desktop estates flyttar till Windows 365 Cloud PCs.
- Äldre VDI avslutar där Citrix, Omnissa, VMware Horizon eller fristående Windows VM-vägar behöver upptäckt och förberedelse.
- Azure VM-baserade skrivbord som behöver målanvändarmappning, schemaläggning, importspårning och sanering.
- Anpassade avbildnings- eller anpassade VM-vägar som behöver bli en stödd Azure VM/VHD-snapshot-rutt innan Windows 365-import.
- Migrationsvågor där ledare behöver bevis på varaktighet, framgång, misslyckanden, sanering och nästa underhållsfönster.
Vad checklistan för livscykelberedskap innehåller
Den fullständiga checklistan är ett arbetsdokument med ägarfält, bevisavsnitt och en beslutspunkt för varje fas. Här är vad varje fas faktiskt omfattar innan du laddar ner den.
1. Migrering och källberedskap
Inventera användare, källdatorer, applikationer, profiler, data, kringutrustning och beroenden, och gruppera dem sedan efter arbetsbelastning, plats och mål-Cloud PC-storlek. Välj en stödd väg för varje källa: snapshotimport från en kvalificerad Azure-VM, en ny Cloud PC-build, eller ett skräddarsytt alternativ. Pilottesta representativa användare och applikationer, och dokumentera sedan cutover, återställning och godkännande av städning innan nästa våg.
2. Beredskap för driftsättning och pilot
Verifiera förutsättningarna för Windows 365, Intune, Microsoft Entra och licensiering, och välj sedan Microsoft-hostat nätverk eller en Azure Network Connection och klara relevanta hälsokontroller. Driftsätt nödvändiga appar via Intune, testa Conditional Access och säkerhetsbaslinjer, och pilottesta inloggning, Teams, utskrift och kringutrustning innan nästa våg godkänns utifrån pilotbeviset.
3. Förvaltning dag två
Övervaka tjänstens hälsa, provisionering och anslutningskvalitet, och ge servicedesken ett triageflöde för identitet, licens, enhet och appstatus. Granska efterlevnads- och säkerhetskontroller enligt en överenskommen kadens, använd användningsbevis för att ändra storlek på Cloud PC som passar dåligt, och koppla joiner-, mover- och leaver-kontroller till licenser och avetablering.
FAQ
Vanliga frågor om Windows 365-migrering
Korta svar för team som flyttar från AVD, VDI, datorer eller virtuella Azure-maskiner till Windows 365 Cloud PCs.
Vad är en Windows 365-migrering?
En Windows 365-migrering flyttar användare från Azure Virtual Desktop, legacy VDI, fysiska datorer eller virtuella Azure-maskiner till Windows 365 Cloud PCs. Arbetet omfattar bedömning och kohortplanering, licensiering, Intune- och Microsoft Entra-beredskap, flytt av användarprofiler och applikationer, en kontrollerad pilot och sedan våg-för-våg-övergång och avveckling av den gamla miljön. EtherInsights stöder varje steg med miljöbevis, guidade steg, schemaläggning och spårning.
Kan man migrera från Azure Virtual Desktop till Windows 365?
Ja. Personliga AVD-skrivbord mappar naturligt till Windows 365 Enterprise Cloud PCs, och Microsoft tillhandahåller en migreringsfunktion för att flytta berättigade single-session-skrivbord. Pooled, shift-based eller low-density AVD-miljöer jämförs vanligtvis mot Windows 365 Flex i stället. EtherInsights förvandlar AVD-fotavtrycket till migreringskohorter och spårar varje våg från pilot till avveckling.
Flyttar appar och användarprofiler med till Windows 365?
Applikationer distribueras om till Cloud PCs via Intune snarare än att lyftas från det gamla skrivbordet, så paketeringsberedskap är en del av bedömningen. Profil- och datakontinuitet beror på scenariot: miljöer som använder molnprofiler och OneDrive för vanligtvis över användardata smidigt, medan äldre profilverktyg behöver ett planerat tillvägagångssätt. Pilotvågen är där profilbeteendet bevisas innan uppskalning.
Vilka licenser och förutsättningar behöver Windows 365?
Varje användare behöver en Windows 365-licens för den valda Cloud PC-storleken, plus stödjande licensiering för Windows, Intune och Microsoft Entra ID som de flesta Microsoft 365 enterprise- och business-planer redan inkluderar. Tenant-förutsättningar kretsar kring Intune-registrering, identitetskonfiguration och nätverksberedskap. Bedömningssteget bekräftar den exakta mixen per miljö innan något åtagande.
Vilka är de vanliga riskerna vid en Windows 365-migrering?
De vanliga riskerna är oplanerade applikationsberoenden, profilverktyg som inte översätts till Cloud PCs, under- eller överdimensionerade Cloud PC-tilldelningar, överraskningar kring nätverks-egress och övergångsvågor som överstiger supportkapaciteten. En kohortbaserad plan med en genuin pilot, dimensioneringsbevis och rollback-alternativ per våg håller varje risk synlig och ägd.
Är Windows 365 billigare än Azure Virtual Desktop?
Det beror på användningsmönstret, inte på plattformen. Windows 365 har ett fast pris per användare och månad, så kostnaden är förutsägbar och lätt att budgetera oavsett användning. AVD bygger på förbrukningsbaserad Azure-beräkning, lagring och nätverk, vilket kan kosta mindre för poolade eller sporadiskt använda arbetsbelastningar, men kräver aktiv förvaltning för att undvika att betala för oanvänd kapacitet. Oftast är det skrivbordets form som avgör: personliga, alltid tillgängliga skrivbord passar naturligt med Cloud PC i Windows 365 Enterprise och med det fasta priset per användare, medan poolade, skiftbaserade eller lågt utnyttjade bestånd är de som normalt vägs mot Windows 365 Flex eller behålls på AVD. Det finns inget enda svar som gäller för alla bestånd, och just därför behöver en rättvis jämförelse era egna användarantal och användningsmönster i stället för en generisk siffra per plats: Windows 365 TCO-kalkylatorn kör den jämförelsen med era verkliga siffror och ger ett belopp ni kan ta med in i ett budgetsamtal.
Related solutions
Related glossary terms
Start here
Gör migrationsvågen hanterbar innan användarna flyttar.
Börja med en Windows 365-migreringsbedömning, använd den snabba TCO-kalkylatorn för den första kommersiella signalen, och validera sedan källstatus, schema och rensningsväg i EtherInsights.
- Microsoft dokumenterar Windows 365-migrerings-API:et som en REST-baserad väg för Azure-baserad VM-snapshot-migrering till Cloud PCs.
- Den dokumenterade modellen stöder VHD-snapshotbaserad provisionering för Azure-baserade virtuella maskiner; Bildbaserade importar är för närvarande inte tillgängliga.
- EtherInsights samlar det operativa arbetet kring den API-rutten: upptäckt, beredskap, användarkartläggning, schemaläggning, spårning, historik, statistik och saneringsbevis.