
Solution
Sluta samla bakgrund för varje återkommande ärende.
Använd agentic AI för IT-drift för att ge era L1-tekniker bakgrunden på ärenden ni redan har löst. Triagen körs på samma sätt varje gång, över varje kund, utan att en senior-ingenjör behöver röra den - och inget når en kunds miljö utan ett namngivet godkännande, så ansvaret stannar hos personen, inte hos AI:n.
14 dagars kostnadsfri provperiod
Inget kreditkort. Välj UK-, EU- eller US-hosting från dag ett.
Ett flöde
körs över varje kund - inga tenant-överskridande misstag, inga ombyggnader från noll
Ett namn på varje ändring
så när en kund eller köpare frågar vem som godkände den har ni ett svar, inte en axelryckning
Ändringslogg på begäran
när en granskare frågar vad som ändrades i en tenant hämtar ni en post - ni bygger inte om en
The problem
Vad det faktiskt kostar er idag.
Era tekniker är snabba. Men varje återkommande ärende kostar fortfarande 20 minuter bakgrundsarbete innan någon rör det. Multiplicera det över 30 kunder och det är där er marginal försvinner. Och när en kund eskalerar eller en granskare frågar vad som ändrades i deras tenant, så sitter teamet och reverse-engineerar Slack och ärendeanteckningar istället för att hämta en post.
Återkommande arbete äter seniortid
Era bästa ingenjörer är fortfarande de som samlar in bakgrunden på ärenden för problem ni har löst ett dussin gånger. Varje timme de tillbringar där är en timme ni inte kan fakturera till seniortaxa, eller en timme som trycker upp er personalsiffra innan er omsättning motiverar det.
Ostyrd AI landar på er E&O
Om en tekniker använder ett generiskt AI-verktyg mot en kunds Microsoft 365-tenant och något går snett, så landar incidenten i er NOC-dokumentation, och potentiellt på er E&O. "Agenten gjorde det" är inget försvarbart svar i samtalet.
Audit-spår rekonstrueras för sent
När en kund eskalerar och ber om en ändringslogg, så sitter ert team och reverse-engineerar Slack-meddelanden och ärendeanteckningar. Det är en compliance-exponering och ett kundförtroende-problem i samma stund.
Due diligence ser allt
Om ni positionerar er MSP för förvärv, eller bär kunder med SOC 2- eller ISO-krav, så är er operativa dokumentation del av er värdering. Rekonstruerade audit-spår håller inte.
What changes
Vad förändras
Återkommande ärenden slutar kosta seniortimmar
Er L1-tekniker öppnar ett ärende och flödet har redan dragit in relevant bakgrund, flaggat klassificeringen och skissat nästa steg. Så er senior-ingenjör granskar en rekommendation, inte ett blankt papper.
Varje åtgärd har ett namn på sig
Varje flöde går genom riktiga steg: vem som är tilldelad, vem som godkände, vad som kördes och vad utfallet blev. Så ni kan lämna en kund en ren post istället för en förklaring.
Audit-bevis finns redan
Varje körning loggar beslutet, godkännaren och utdata när det händer. När en kund eller granskare frågar, så rekonstruerar ni inte historia. Ni hämtar en post.
Mer volym med samma personalstyrka
Ert team hanterar mer ärendevolym med samma personalstyrka. Den mänskliga signaturen stannar. Marginalförlusten gör det inte - och det är inte ni som behöver förklara en ändring när något går snett.
Start here
Välj ett återkommande flöde. Börja där.
Se det här fungera i din egen tenant.
Hur flödet körs
Samma flöde, varje kund. Inga tenant-överskridande misstag.
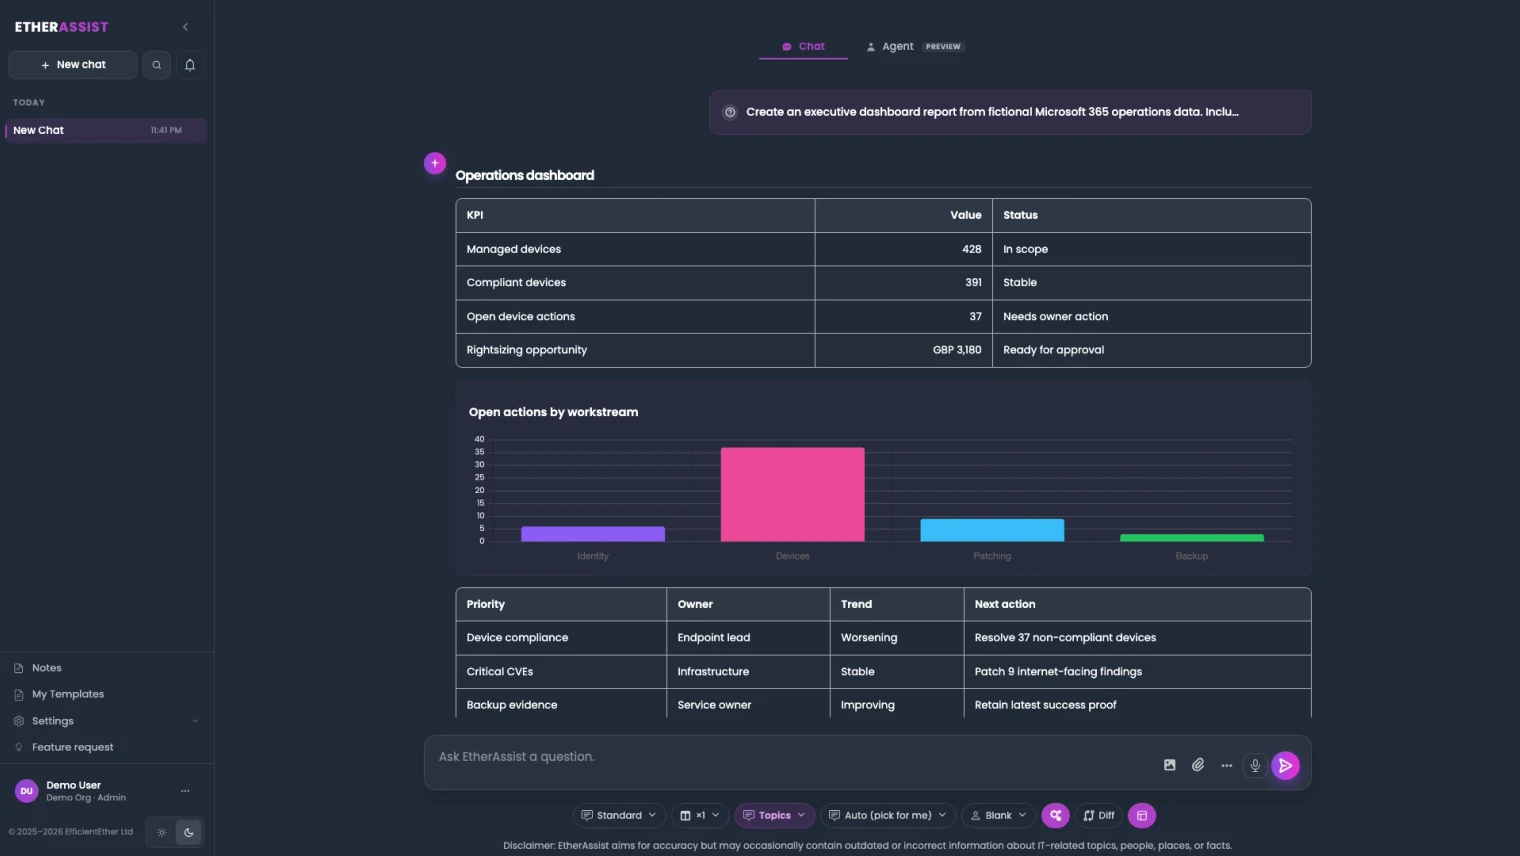
Ett ärende eller fynd startar en körning inne i en enskild kunds miljö. Flödet drar in bakgrunden, skissar nästa steg och inväntar godkännande från en namngiven tekniker. Åtgärden körs, beviset fångas, och posten finns redan där när en kund eller granskare frågar vad som ändrades.
Genomgång
Se återkommande arbete i MSP-skala.
Se hur EtherAssist tar ett återkommande ärende från L1-triage till godkänd åtgärd, med ändringsloggen fångad längs vägen.
How we deliver it
Är detta rätt startpunkt?
Om återkommande ärenden är där era senior-timmar försvinner, börja här. Om ni inte är säkra på att triagen är flaskhalsen ännu, boka en operations-flödesgranskning - den visar var timmarna faktiskt går innan ni binder upp er. Om triggern är en licensbrist, ett enhetsposture-problem eller ett Cloud PC-fynd som behöver en namngiven ägare, börja på synlighetssidan av plattformen; åtgärdsöverlämningen landar här när någon har signerat.

EtherAssist gives IT and compliance teams the speed of AI without giving up data control, auditability, or practical governance. It supports troubleshooting, scripting, documentation, policy work, and repeatable internal support workflows.
Where this fits
- Service-desk-triage där samma kundärenden hela tiden landar på senior-ingenjörer eftersom bakgrunden måste samlas in varje gång.
- Åtgärdsarbete där en tekniker behöver agera snabbt men ni behöver en post över vad som ändrades och vem som signerade.
- Återkommande arbete över er kundbas som ert team inte borde sätta upp från noll varje gång.
- Compliance- och policyarbete där beviset måste finnas när kunden eller granskaren frågar, inte efter.
- När ett licens-, enhets-, posture- eller Cloud PC-problem dyker upp i en kunds miljö och någon behöver agera på det - med sitt namn på posten.
FAQ
Vad MSP-ägare frågar innan de piloterar detta.
Frågan är inte om AI sparar tid. Frågan är om tidsbesparingen syns i era utnyttjandesiffror, och om ni kan försvara varje åtgärd den gjorde inför en kund eller en granskare.
Förändrar det här verkligen min intäkt-per-tekniker-siffra?
Det förändrar vad era L1- och L2-tekniker kan slutföra utan att eskalera. När återkommande ärenden slutar dra senior-timmar in i bakgrunds-insamling så förskjuts utnyttjandet, och ni hanterar mer kundvolym innan personalraden rör sig.
Kommer det att agera autonomt inuti en kund-tenant?
Nej. Varje åtgärd som rör en kundmiljö går genom en namngiven teknikers godkännande. EtherAssist förbereder arbetet; ert team äger utfallet. Det är avsiktligt, för alternativet landar på er E&O.
Hur skiljer det här sig från att ge teknikerna ChatGPT?
Ett allmänt AI-verktyg svarar på prompts. Det vet inte vilken tenant det är i, för inga loggar och frågar inte efter godkännande. Om något går sönder så förklarar ni en chattlogg för en kund. EtherAssist körs inne i miljön det öppnades för och loggar varje steg i samma stund.
Var passar EtherInsights in?
EtherInsights lyfter fram vad som är fel över era kundmiljöer: licensdrift, posture-problem, Intune-, Windows 365- och säkerhetsfynd. EtherAssist tar de som är värda att agera på och förvandlar dem till ett flöde med en ägare, en godkännare och en post.
Microsoft levererar nu en admin agent nativt i Copilot Chat. Varför betala för det här?
Den native Microsoft 365 Admin-agenten är begränsad till en administratör som sköter sin egen tenant, en åtgärd i taget, utan MSP-multi-tenant-modell, utan arbetsflöde med namngiven godkännande innan en kundmiljö ändras, och utan bevis eller körhistorik mellan kunder. EtherAssist är byggt för den form av agentic IT operations och AITSM som en MSP faktiskt kör: samma arbetsflöde återanvänt över varje kundtenant, en namngiven teknikers godkännande för allt som rör en kundmiljö, och ett enda granskningsspår som hela er kundstock kan luta sig mot, inte en enskild administratörs tenant.
Hur upprätthålls tenant-isolering i praktiken, inte bara i teorin?
Varje arbetsflödeskörning är avgränsad till en enda kunds tenant med samma modell för delegerad åtkomst som Microsofts egna verktyg använder för MSP:er, granular delegerad administratörsbehörighet (GDAP), inte en delad session över flera kunder. Ett arbetsflöde som återanvänds mellan kunder är samma logik som tillämpas på nytt per tenant, aldrig en körning som berör mer än en miljö åt gången.
Håller granskningsspåret verkligen för en SOC 2- eller ISO 27001-granskning?
Körhistoriken fångar det en granskare förväntar sig: godkännarens namn, den vidtagna åtgärden och en tidsstämpel, samma format som granskningsloggningen Microsofts egen styrningsmodell för Copilot genererar för företagsagenter. Det är bevis ni kan lämna över, inte en ersättning för ert ISMS eller en formell SOC 2-rapport; certifieringsbeslut ligger fortfarande hos er revisor.
Källor om styrning av agentisk drift
Granskad 25 augusti 2026.
Related solutions
Related glossary terms
Start here
Välj ett återkommande flöde. Börja där.
Välj en ärendetyp, ett åtgärdssteg eller en återkommande compliance-fråga som hela tiden landar på senior-tekniker. Vi mappar var senior-timmarna går idag, och hur flödet ser ut när det är definierat, godkänt och bevisat för varje kundmiljö.
- Flöden återanvänds över varje kund utan att korsa tenanter.
- Varje åtgärd bär sin godkännare och sin utdata, så kundgranskningar och förvärvs-due diligence behöver ingen rekonstruktionsinsats.
- När ett synlighetsfynd - en licens, en enhet, ett posture- eller Cloud PC-problem - behöver en uppföljning landar det här som en spårad åtgärd, inte en oregistrerad ändring.