• Nyhet: kostnadsfri MSIX-utbildning.Lär dig paketera appar för moderna Windows.Starta kursen
  • Synlighet för skugg-AI:se AI som ingen har godkänt.Se AI-radarn
EfficientEther

Lösningar / Säkerhet och efterlevnad

Microsoft 365-säkerhetsstatus mot Zero Trust, DISA STIG och CISA-baslinjer.

Se bortom Secure Score. Kontrollera mot Zero Trust och DISA STIG.

Secure Score visar hur många av Microsofts rekommendationer du har genomfört. Den visar inte var tenanten står mot Zero Trust, eller mot de baslinjer som en revisor eller kund frågar efter. EtherInsights ger dig alla tre vyerna: Secure Score med åtgärdsplan, en Zero Trust-bedömning med fler än hundra kontroller för identitet, enheter, nätverk och data, och säkerhetsstatus mot DISA STIG, CISA ScubaGear, NSA och NIST-vägledning, med ändringar flaggade mellan granskningar. Skrivskyddat som standard.

14 dagars kostnadsfri provperiod i din egen tenantSkrivskyddat som standard

Eller boka en säkerhetsbedömning

EtherInsights Secure Score: 77 % av poängen, Bra, 22 kontroller kräver fortfarande åtgärd, mot 52 % för 101 till 500 användare och 47 % för alla organisationer. Exempeldata.
3 vyer
Secure Score, Zero Trust-bedömning och säkerhetsstatus i en produkt
100+ kontroller
Från Microsofts Zero Trust Assessment, för identitet, enheter, nätverk och data
6 baslinjer
DISA STIG, CISA ScubaGear, NSA, NIST SP 800-63B, Microsoft och Intune, sida vid sida

Secure Score, Zero Trust och säkerhetsstatus. Tre vyer, en produkt.

Var och en besvarar en annan fråga från din styrelse, revisor eller kund. Alla tre ingår i EtherInsights, läses från Microsoft Graph och är skrivskyddade som standard.

EtherInsights Secure Score: 77 %, 22 kontroller kräver fortfarande åtgärd, 52 % för 101 till 500 användare och en åtgärdsplan som börjar med 292 av 292 användare utan princip för inloggningsrisk och 60 av 292 utan MFA. Exempeldata.
Vy 1

Secure Score

Hur långt har vi kommit med Microsofts rekommendationer?

  • Varje Secure Score-kontroll, med en åtgärdsplan att beta av.
  • Hur ni står er mot tenanter av liknande storlek.
  • Historik över tid och en PDF till granskningspaketet.
EtherInsights Zero Trust-bedömning: 116 av 168 kontroller godkända, 40 misslyckade att åtgärda, 7 av dem med hög risk, för identitet, enheter, nätverk och data, med tenantens inventering (Hanterade enheter 412). Exempeldata.
Vy 2

Zero Trust-bedömning

Hur väl uppfyller vi Zero Trust?

  • Fler än hundra kontroller från Microsofts Zero Trust Assessment med öppen källkod.
  • En godkänd andel per pelare: identitet, enheter, nätverk och data.
  • Varje underkänd kontroll namngiven, med historik och PDF-export.
EtherInsights säkerhetsstatus: 438 av 521 uppmätta inställningar uppfyller kraven (84 %), 76 avviker, 464 väntar på manuell granskning, med Utfall och Efterlevnadstrend. Exempeldata.
Vy 3

Säkerhetsstatus

Uppfyller våra inställningar de baslinjer vi mäts mot?

  • DISA STIG, CISA ScubaGear, NSA och NIST SP 800-63B, sida vid sida.
  • Säkerhetsbaslinjer för Microsoft och Intune jämförda med Microsofts standardvärden.
  • Ändringar mellan granskningar, varje glapp med en namngiven ägare.

Spårningen kör kontrollerna; den tvingar inte fram någon konfiguration.

Secure Score är en siffra. Var står ni mot Zero Trust?

Secure Score räknar de Microsoft-rekommendationer du har genomfört. En revisor, ett försäkringsbolag eller en kund frågar hur tenanten står sig mot Zero Trust och publicerade baslinjer som DISA STIG.

Vad som händer

En siffra döljer glappen.

En bra poäng kan samexistera med en svag pelare, till exempel enheter eller nätverk, som poängen aldrig bryter ut.

Varför det missas

Ramverk mappas för hand.

Zero Trust-resultat, STIG-regler och CISA-baslinjer byggs om i ett kalkylark inför varje granskning, och inställningarna ändras däremellan.

Så ser det ut när det fungerar

Varje pelare poängsatt, varje glapp med ägare.

Fler än hundra kontroller från Microsofts Zero Trust Assessment för identitet, enheter, nätverk och data, inställningar poängsatta mot DISA STIG, CISA ScubaGear, NSA- och NIST-vägledning, och ändringar flaggade mellan granskningar.

Förbi Secure Score, till Zero Trust och DISA STIG.

EtherInsights poängsätter tenanten pelare för pelare mot Zero Trust och regel för regel mot DISA STIG, CISA, NSA och NIST, och flaggar sedan en ändrad inställning med vem som ändrade den och när.

Den här filmen är på engelska.

Läs transkriptet
  1. Your Secure Score says 77%.
  2. Then your auditor asks which Zero Trust checks fail, and who changed what.
  3. More than a hundred checks give your security review a more detailed starting point.
  4. EtherInsights runs Zero Trust checks based on Microsoft's assessment and compares your tenant settings with security baselines.
  5. See the findings, highest risk first: forty to clear, seven of them high risk.
  6. Open any setting for the evidence and the guidance.
  7. Investigate changes: what moved, who moved it, and when.
  8. Give your team a report to work from.
  9. The assessment is read-only, so you can review the evidence before deciding what to change.
  10. Try EtherInsights free for fourteen days on your own tenant.
  1. Your Secure Score says 77%, but which checks fail?
  2. More than a hundred Zero Trust checks
  3. Findings, highest risk first, with evidence
  4. Who changed what, and a report to work from
  5. Read-only, so you review the evidence first

Ljudet startar när du trycker på spelaUndertexter på

Se konformitetsbevis.

En fokuserad genomgång av Microsoft cloud-säkerhetsposition, konformitetsbevis och beredskapssignaler i EtherInsights.

Se konformitetsbevis.

Varje pelare poängsatt. Varje glapp har en ägare.

Secure Score är en indata. Microsofts Zero Trust-kontroller, DISA STIG, CISA ScubaGear, NSA och NIST-vägledning poängsätter sedan inställningarna, mot en fäst baslinje.

EtherInsights säkerhetsstatus: 438 av 521 uppmätta inställningar uppfyller kraven (84 %), 76 avviker, 464 väntar på manuell granskning, med sex källor, Utfall och en Efterlevnadstrend. Exempeldata.
Säkerhetsstatus i EtherInsights. Exempeldata.

Zero Trust-bedömning, pelare för pelare

Fler än hundra kontroller från Microsofts Zero Trust Assessment med öppen källkod, poängsatta som godkänd andel för identitet, enheter, nätverk och data, med historik och PDF-rapport.

Säkerhetsstatus: DISA STIG och publicerade baslinjer

DISA STIG-regler för Entra ID kontrollerade inställning för inställning, med DISA-regel-ID:n, plus om baslinjerna för Windows 11, Edge och Microsoft 365-appar är på plats. CISA ScubaGear, NSA:s härdning av Microsoft 365, NIST SP 800-63B och Microsofts baslinjer finns bredvid.

Secure Score, i sitt sammanhang

Varje Secure Score-kontroll med åtgärdsplan och historik, bredvid ramverken, så att en enda siffra inte längre är hela bilden.

Ändringar mellan granskningar, med ägare

Vem som ändrade en inställning och när, kontrollerat mot baslinjen du har fäst. Varje glapp får en namngiven ägare och bevisen bifogade.

Börja här

Gå från fragmenterade admin centres till en upprepningsbar Microsoft 365 säkerhets-baseline.

Se det här fungera i din egen tenant.

Fyra saker du kan kontrollera i din egen tenant.

Licenser som ingen använder. Ändringar som ingen märkte. AI som ingen godkände. EtherInsights hittar alla tre i hela din Microsoft-miljö, ger var och en en ägare och sparar beviset. Från £0.79 per användare och månad.

Licenser, ändringar och AI, ett pris.

Licenser som ingen använder, ändringar som ingen märkte och AI som ingen godkände, hittade i en plattform. Slöseriet blir en årssiffra som din ekonomichef kan läsa, med ett datum att slå: din förnyelse.

£0.79 per licensierad användare och månad, hela plattformen

Prova i din egen tenant i dag.

Din tenant, din siffra, 14 dagar. Anslut skrivskyddat och se verkliga fynd redan första sessionen.

14 dagars kostnadsfri provperiod i din egen tenant. Avsluta inom provperioden.

En ägare på varje fynd.

Varje fynd säger vad som ska bort, vem som äger det och vad det är värt. Besparingsrapporten följer vad som faktiskt togs bort.

En besparingsrapport med ägare, åtgärd och värde på varje rad

Inget fallerar i tysthet.

Varje avgång stängd, kontrollerad och arkiverad. Varje kontroll anger vad den inte kunde läsa: allt oläst visas som ”Ej läst”, aldrig som noll. Skrivskyddat som standard, och ändringar är frivilliga och körs under din egen administratörs delegerade inloggning.

ISO 27001, ISO 9001 och ISO/IEC 42001

Ett brittiskt mjukvaruföretag för Microsoft-miljön. Listat av Microsoft som Windows 365-partner, finns på Microsoft Marketplace och certifierat enligt ISO 27001, ISO 9001 och ISO/IEC 42001.

Om EfficientEther
EtherInsights

Visa revisorn ramverket, inte bara poängen.

Varje glapp får en namngiven ägare och bevisen bifogade. Varje app med en nyckel till din tenant listas också, vår egen inräknad, och EtherInsights är självt skrivskyddat som standard.

£0.79per licensierad användare/månad

Hela plattformen, ett pris. Du betalar bara för licensierade användare. En licensierad användare är ett aktiverat konto som har någon Microsoft-licens, till exempel E3. Volym- och MSP-priser på begäran.

  • 14 dagars kostnadsfri provperiod i din egen tenant
  • Skrivskyddat som standard
Prova kostnadsfrittEller boka en demo först

För dem som fattar beslutet.

Kostnadsfria dokument om det här beslutet, skrivna för att vidarebefordras.

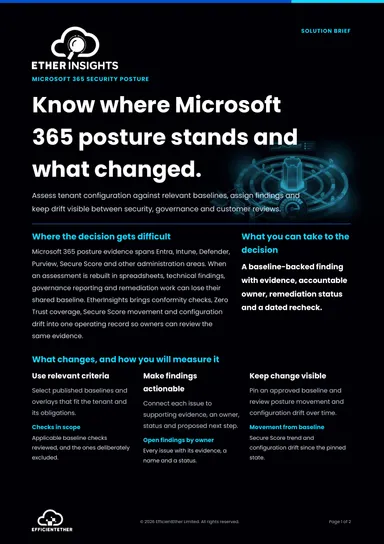
Cover of the Microsoft 365 Security Posture Solution Brief from EtherInsights
Lösningsöversikt

Microsoft 365 Security Posture Solution Brief

Två sidor om det här beslutet: vad ni mäter, vem som ska godkänna det och vad som bör vara på plats innan ni binder er. Kostnadsfritt och gjort för att vidarebefordras.

Hämta lösningsöversikten

Det folk frågar först.

Microsoft-fakta på den här sidan är kontrollerade mot Microsoft Learn. Ordlista

Secure Score räknar hur många av Microsofts egna rekommendationer du har genomfört. Den är en indata, inte ett ramverk. EtherInsights läser varje Secure Score-kontroll med åtgärdsplan och historik, visar sedan tenanten mot Microsofts Zero Trust Assessment, DISA STIG, CISA ScubaGear, NSA och NIST-vägledning, följer ändringar mellan granskningar och gör varje glapp till en åtgärd med tilldelad ägare och bifogade bevis.

Se det i din egen tenant den här veckan.

Börja på egen hand, se det med en specialist eller ställ frågan som upphandlingen kommer att ställa. Bakom varje väg finns en person och ett publicerat pris.

  • I dagAnslut skrivskyddat på ungefär sju minuter. Inget i din tenant ändras.
  • Första sessionenFynden visas medan skanningen körs, vart och ett med ett månadsbelopp och en ansvarig.
  • Dag 14Behåll planen eller säg upp.

Se vad din Microsoft-miljö slösar.

Anslut din egen tenant med skrivskyddat medgivande. Fynd om licenser, Azure och Cloud PCs visas redan under första sessionen.

  • 14 dagars kostnadsfri provperiod i din egen tenant
  • Skrivskyddad som standard, åtgärder som tillval
  • ISO 27001, 9001 och 42001

Nästa steg: logga in med Microsoft och godkänn skrivskyddad åtkomst. Anslutningen tar ungefär sju minuter.

Vill du se det först? Se den 90 sekunder långa turen