
Solution
Evalúe, asigne y siga baselines de seguridad Microsoft 365 en una vista operativa.
Ejecute una evaluación de seguridad de tenant Microsoft 365 repetible, fije baselines de overlay y mantenga Secure Score, preparación Copilot, cobertura Zero Trust y drift visibles entre revisiones. Hecho para responsables de TI, admins Microsoft, líderes de seguridad y MSPs que necesitan evidencia de conformidad sin reconstruirla cada ciclo de auditoría.
Desde £0.79 por usuario activo/mes · prueba gratuita de 14 días
Se requiere tarjeta para empezar. Conecte su tenant en minutos.
4 frameworks
Microsoft Security Baselines, CISA SCuBA, NSA CISS y Zero Trust
Drift seguido
entre evaluaciones, no reconstruido cada ciclo de auditoría
Un paquete
de evidencia de conformidad para revisiones de gobierno, auditoría y cliente MSP
The problem
El trabajo de conformidad sigue fragmentado porque la evidencia nunca está en un solo sitio.
Secure Score, preparación Copilot, cobertura de pilares Zero Trust y conformidad de overlay contra Microsoft Security Baselines, CISA SCuBA y NSA CISS se reparten entre admin centres, exports y hojas de cálculo separados. Usuarios y grupos, identidades de riesgo y trabajo de offboarding viven en otro panel más. Los equipos luchan por probar conformidad, y el drift entre evaluación y remediación rara vez es visible antes de una auditoría, un incidente o una revisión de cliente.
Las superficies admin están fragmentadas
Entra, Intune, Defender, Purview y el admin centre Microsoft 365 mantienen cada uno parte del cuadro de postura, así que ningún panel único muestra cómo está el tenant frente a baselines publicadas.
La conformidad se gestiona en hojas de cálculo
Los equipos reconstruyen los mismos mappings de baseline, exports de Secure Score y puntuación Zero Trust en hojas de cálculo en cada revisión, así que la evidencia es lenta de producir y difícil de confiar.
Seguridad y operaciones usan evidencia distinta
Los equipos de seguridad reportan contra frameworks mientras los equipos de operaciones actúan sobre tickets, así que las decisiones de remediación derivan de la misma baseline que ambos lados deberían compartir.
What changes
Bloques de resultado
Baseline de seguridad de tenant
Ejecute un assessment de tenant Microsoft 365 repetible contra Microsoft Security Baselines, CISA SCuBA, NSA CISS y overlays a nivel de producto para Edge, Microsoft 365 Apps, Windows 11, Windows 10 y Windows 365.
Cobertura Zero Trust y Copilot
Puntúe pilares Zero Trust, siga Secure Score en el tiempo y compruebe preparación Copilot antes del rollout para que el trabajo de postura ocurra antes del despliegue, no después.
Remediación con responsable y reporting
Convierta hallazgos de assessment, huecos de overlay e identidades de riesgo en acciones nombradas con evidencia que aguanta en revisiones de gobierno, auditorías e informes de cliente MSP.
Start here
Pase de admin centres fragmentados a una baseline de seguridad Microsoft 365 repetible.
Véalo funcionando en su propio tenant.
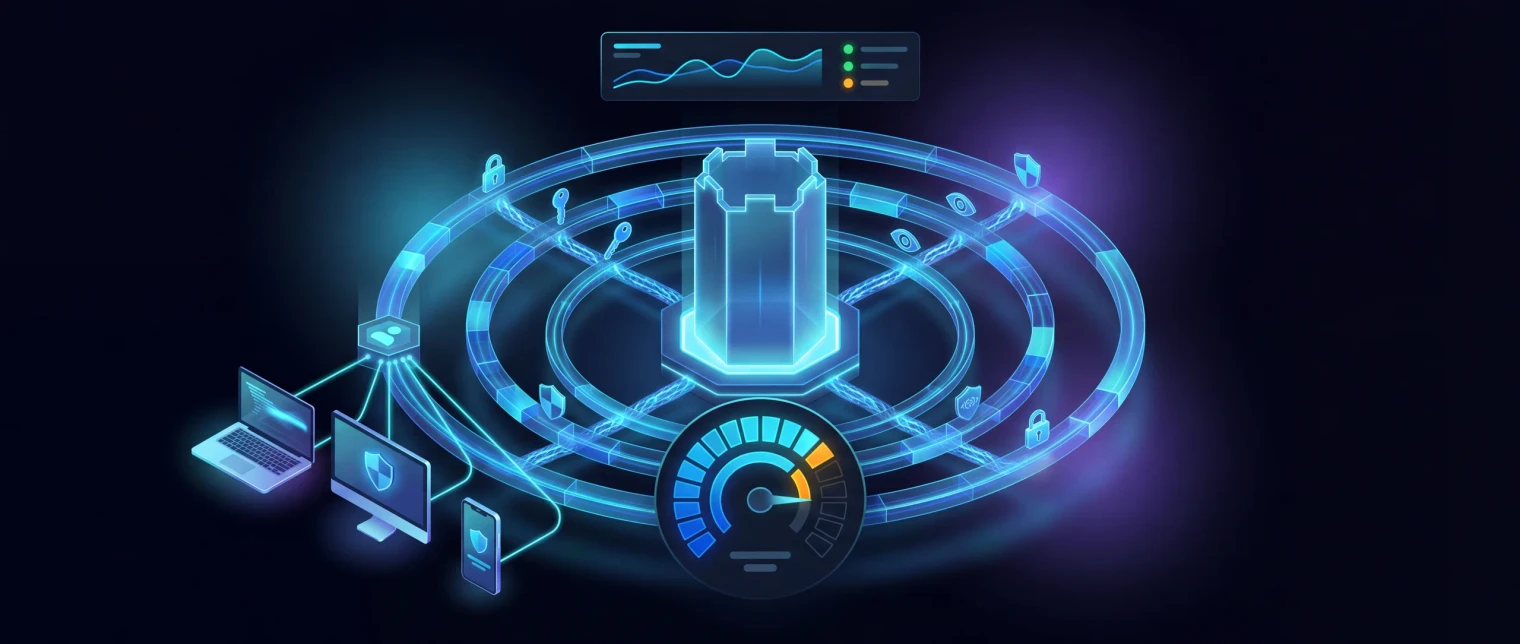
La vista de conformidad
Baselines, overlays y drift en un registro operativo.
Postura del tenant puntuada en Secure Score, pilares Zero Trust, conformidad de baseline y cobertura de overlay (CISA SCuBA / NSA CISS), fluyendo a detección de drift y luego a una propuesta de remediación y baseline fijada.
Informe de solución
Microsoft 365 Security Posture Solution Brief
Dos páginas sobre esta decisión: qué medir, quién debe aprobarla y qué conviene tener resuelto antes de comprometerse. Gratuito y pensado para reenviarlo.
Obtener el informe de soluciónRecorrido en vídeo
Vea la evidencia de conformidad.
Un recorrido enfocado de postura de seguridad Microsoft cloud, evidencia de conformidad y señales de preparación en EtherInsights.
- Evalúe evidencia de postura sobre el entorno Microsoft.
- Comparta el registro con equipos de gobierno, auditoría y MSP.
- Mueva la evidencia de baseline a planificación de remediación.
How we deliver it
Mapping de producto
Esta ruta la lidera EtherInsights para evaluación de tenant, cobertura de catálogo de overlay, seguimiento de Secure Score y preparación Copilot, puntuación de pilares Zero Trust, gestión de usuarios y grupos, identidades de riesgo, control de offboarding y detección de drift contra la baseline fijada. La misma evidencia soporta reporting de gobierno, conversaciones de cliente MSP y planificación de remediación.

EtherInsights is the operating view for Microsoft 365, Azure, and Windows 365: day-to-day cost management, licence control, and full Windows 365 Cloud PC lifecycle management, plus tenant, user, security, device, and Intune reporting.
Where this fits
- Asignar Microsoft Security Baselines, CISA SCuBA y overlays Zero Trust a un tenant y seguir conformidad contra cada uno.
- Comprobar preparación Copilot sobre postura de identidad, datos y dispositivo antes de un rollout Microsoft 365 Copilot.
- Producir informes de conformidad mensuales o trimestrales para revisiones de cliente MSP sin reconstruir la evidencia cada ciclo.
- Controlar identidades de riesgo, cambios de usuarios y grupos y offboarding con evidencia de auditoría más clara.
- Preparar evidencia de conformidad lista para auditor contra baselines de seguridad Microsoft y de terceros publicadas.
FAQ
Preguntas frecuentes sobre seguridad y conformidad de Microsoft 365
Lo que preguntan los equipos antes de implantar esto en un tenant o en una base de clientes MSP.
¿Qué es CISA SCuBA y nos aplica?
El proyecto SCuBA (Secure Cloud Business Applications) de CISA publica baselines de configuración segura mínima viable para Microsoft 365 y Google Workspace, pensadas para agencias federales de EE. UU. pero publicadas abiertamente y adoptadas ampliamente como baseline de referencia por otras organizaciones. Si su estate corre en Microsoft 365, las baselines SCuBA son un objetivo de conformidad utilizable e independiente sea cual sea el sector, y EtherInsights puntúa su tenant frente a ellas junto con las Security Baselines propias de Microsoft.
¿En qué se diferencia esto de Microsoft Secure Score solo?
Secure Score es una entrada, no todo el panorama. Puntúa las recomendaciones propias de Microsoft pero no comprueba conformidad frente a los overlays CISA SCuBA o NSA CISS, no rastrea la deriva entre ciclos de revisión, y no convierte un hallazgo en una tarea de remediación asignada a un owner con evidencia adjunta. EtherInsights mantiene Secure Score en la misma vista operativa junto con la conformidad de baseline, la cobertura de pilares Zero Trust y la detección de deriva, de modo que una puntuación se convierte en una acción seguida, no en un número que caduca.
¿Puede ejecutarse en tenants de clientes MSP?
Sí. La generación de informes de conformidad está construida para uso repetido en una base de clientes, produciendo la misma evidencia de baseline, overlay y deriva por tenant en lugar de un formato puntual que hay que reconstruir manualmente en cada revisión.
¿Con qué frecuencia debería reevaluarse la conformidad?
Las baselines y overlays no cambian a menudo, pero la configuración del tenant sí, por nuevas licencias, políticas de acceso condicional modificadas, registros de aplicaciones y cambios de administración. Una reevaluación mensual o trimestral detecta la deriva antes de que se convierta en un hallazgo de auditoría; EtherInsights rastrea la deriva de forma continua entre ciclos formales de revisión, no solo en el momento de un informe programado.
¿Sustituye esto a un test de penetración o a una auditoría externa?
No. La puntuación de conformidad de baseline y overlay es una capa continua de aseguramiento de configuración, no un sustituto de pruebas de penetración independientes o de una auditoría externa formal. Está diseñada para hacer esos ejercicios más rápidos y baratos, teniendo datos de conformidad actuales y evidenciados listos antes de que el auditor los pida.
¿Qué es la deriva de configuración del tenant de Microsoft 365 y cómo se detecta?
La deriva de configuración ocurre cuando la configuración real de un tenant se aleja silenciosamente de la política o línea base originalmente aprobada, en Entra, Exchange, Teams, Intune, Defender y Purview. Se acumula por cambios puntuales de administrador, reversiones parciales y ajustes que se tocan durante la resolución de incidencias y nunca se restablecen. Las API de Unified Tenant Configuration Management de Microsoft (UTCM, en beta en Microsoft Graph desde principios de 2026) son la primera forma nativa de establecer una línea base de configuración del tenant y monitorizar la deriva entre cargas de trabajo mediante una única superficie de API, en lugar de depender de scripts de PowerShell independientes por servicio. EtherInsights realiza un seguimiento continuo de la deriva de configuración frente a su propia línea base, de modo que un cambio se detecta y queda documentado en el momento en que ocurre, no en la siguiente revisión programada.
¿Existe una herramienta que ayude a mejorar la puntuación de seguridad de nuestro inquilino de Microsoft 365, no solo a informar sobre ella?
Mejorar una puntuación de seguridad significa convertir los hallazgos en cambios completados, no solo leer un número. EtherInsights mantiene la Puntuación de seguridad de Microsoft en la misma vista operativa que la conformidad de referencia (CISA SCuBA, Microsoft Security Baselines) y la detección de desviaciones, y convierte cada brecha en una acción asignada a un responsable con evidencia, de modo que la mejora de la puntuación se sigue como trabajo realizado, no como un panel que queda desactualizado entre revisiones.
Fuentes de seguridad y conformidad
Los marcos frente a los que esta página puntúa un tenant de Microsoft 365, para equipos que quieran leer la guía primaria.
Related solutions
Related glossary terms
Start here
Pase de admin centres fragmentados a una baseline de seguridad Microsoft 365 repetible.
Empiece con un assessment de seguridad Microsoft 365 enfocado, fije los baselines de overlay que importan y mantenga Secure Score, cobertura Zero Trust y drift visibles entre revisiones.
- Postura del tenant, conformidad de overlay y puntuación Zero Trust visibles en una vista operativa en vez de entre admin centres separados.
- Traducción más rápida de hallazgos de assessment a remediación con responsable, con detección de drift entre revisiones.
- Evidencia de conformidad consistente para ciclos de gobierno interno, preparación de auditoría y reporting de cliente MSP.