
Solution
Deje de reconstruir el contexto en cada ticket recurrente.
Use IA agentic para operaciones de TI con el fin de dar a los técnicos L1 el contexto de tickets que ya ha resuelto. El triage corre de la misma forma cada vez, en cada cliente, sin que un ingeniero senior tenga que tocarlo - y nada llega al entorno de un cliente sin una aprobación nominal, así la responsabilidad se queda con la persona, no con la IA.
Prueba gratuita de 14 días
Sin tarjeta de crédito. Elija hosting en UK, EU o US desde el primer día.
Un flujo
corre en cada cliente - sin errores entre tenants, sin reconstrucción desde cero
Un nombre en cada cambio
para que cuando un cliente o un comprador pregunte quién lo aprobó, tenga una respuesta, no un encogimiento de hombros
Registro de cambios bajo demanda
cuando un auditor pregunta qué cambió en un tenant, saca un registro - no lo reconstruye
The problem
Lo que de verdad le cuesta hoy.
Sus técnicos son rápidos. Pero cada ticket recurrente todavía cuesta 20 minutos de recogida de contexto antes de que nadie lo toque. Multiplíquelo por 30 clientes y ahí es donde desaparece su margen. Y cuando un cliente escala o un auditor pregunta qué cambió en su tenant, su equipo está haciendo ingeniería inversa de Slack y notas de ticket en vez de sacar un registro.
El trabajo recurrente se come tiempo senior
Sus mejores ingenieros siguen siendo los que reconstruyen contexto de ticket para problemas que ha resuelto una docena de veces. Cada hora que pasan ahí es una hora que no puede facturar a tarifa senior, o una hora que empuja su número de plantilla al alza antes de que su facturación lo justifique.
Una IA sin gobierno cae en su E&O
Si un técnico usa una herramienta IA genérica contra el tenant Microsoft 365 de un cliente y algo sale mal, el incidente aterriza en su documentación NOC, y potencialmente sobre su E&O. "Lo hizo el agente" no es una respuesta defendible en la llamada.
Las pistas de auditoría se reconstruyen demasiado tarde
Cuando un cliente escala y pide un registro de cambios, su equipo está haciendo ingeniería inversa de mensajes de Slack y notas de ticket. Es una exposición de cumplimiento y un problema de confianza del cliente en el mismo momento.
La due diligence lo ve todo
Si está posicionando su MSP para una adquisición, o lleva clientes con requisitos SOC 2 o ISO, su documentación operativa forma parte de su valoración. Las pistas de auditoría reconstruidas no aguantan.
What changes
Qué cambia
Los tickets recurrentes dejan de costar horas senior
Su técnico L1 abre un ticket y el flujo ya ha traído el contexto relevante, marcado la clasificación y redactado el siguiente paso. Así su ingeniero senior revisa una recomendación, no una página en blanco.
Cada acción lleva un nombre encima
Cada flujo pasa por pasos reales: quién está asignado, quién aprobó, qué se ejecutó y cuál fue el resultado. Así entrega al cliente un registro limpio en vez de una explicación.
Las pruebas de auditoría ya existen
Cada ejecución registra la decisión, el aprobador y el resultado en el momento en que ocurre. Cuando un cliente o auditor pregunta, no está reconstruyendo historia. Está sacando un registro.
Más volumen con la misma plantilla
Su equipo gestiona más volumen de tickets con la misma plantilla. La firma humana se queda. La fuga de margen no - y no es usted quien tiene que explicar un cambio cuando algo sale mal.
Start here
Elija un flujo recurrente. Empiece ahí.
Véalo funcionando en su propio tenant.
Cómo corre el flujo
El mismo flujo, cada cliente. Sin errores entre tenants.
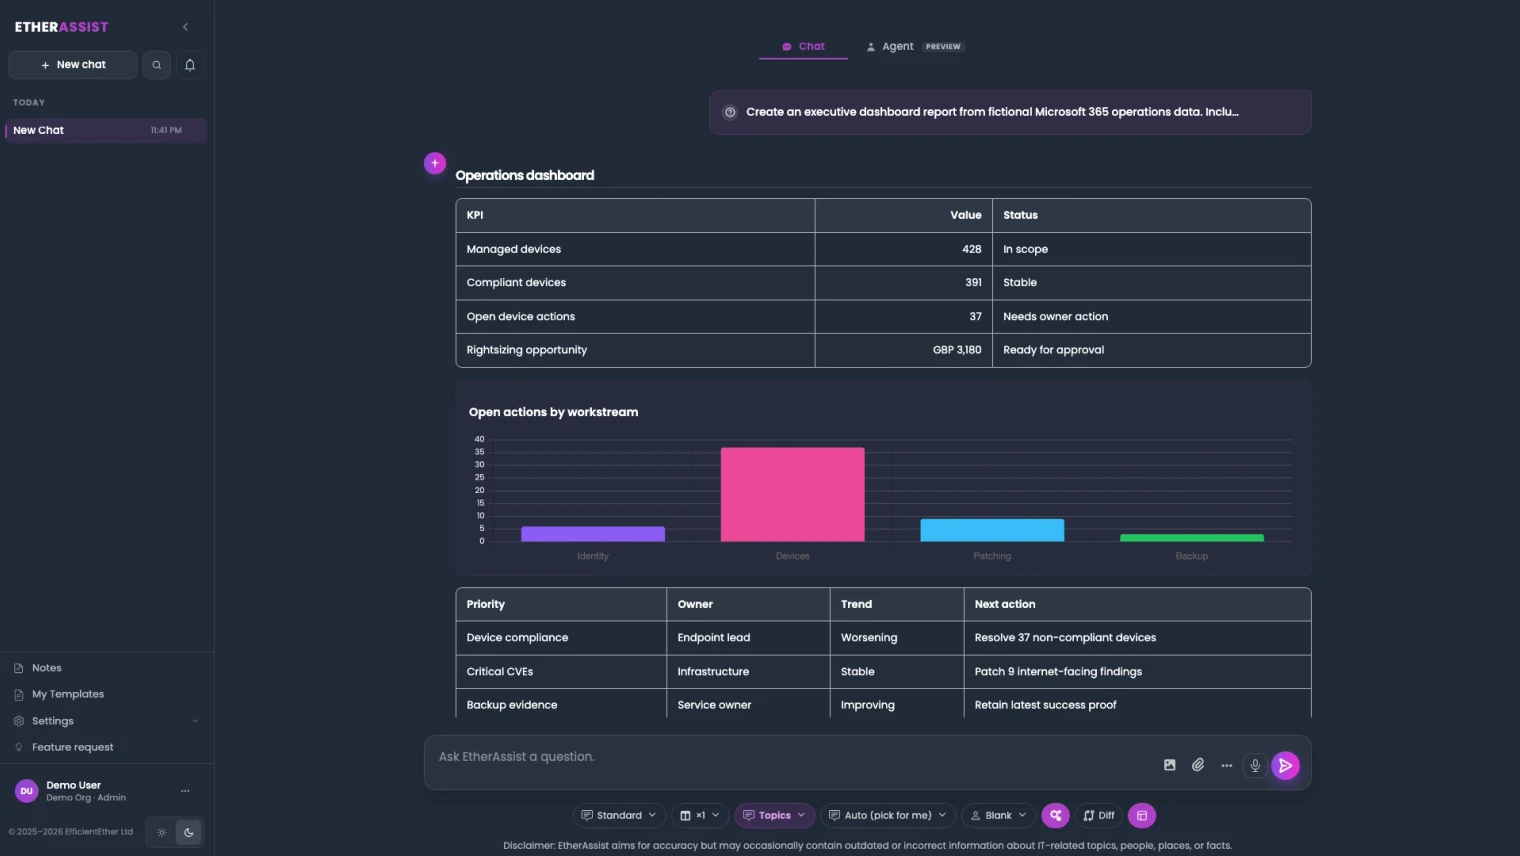
Un ticket o hallazgo arranca una ejecución dentro del entorno de un solo cliente. El flujo trae el contexto, redacta el siguiente paso y espera la aprobación de un técnico nombrado. La acción se ejecuta, la evidencia se captura, y el registro ya está ahí cuando un cliente o auditor pregunta qué cambió.
Recorrido
Vea el trabajo recurrente a escala MSP.
Vea cómo EtherAssist lleva un ticket recurrente desde el triage L1 hasta la acción aprobada, con el registro de cambios capturado por el camino.
How we deliver it
¿Es este el punto de partida correcto?
Si los tickets recurrentes son donde se pierden sus horas senior, empiece aquí. Si aún no está seguro de que el triage sea el cuello de botella, reserve una revisión de flujo operaciones - saca a la superficie dónde van realmente las horas antes de comprometerse. Si el disparador es una brecha de licencia, un problema de postura de dispositivo o un hallazgo Cloud PC que necesita un propietario nombrado, empiece por el lado de visibilidad de la plataforma; el traspaso a la acción aterriza aquí cuando alguien firma.

EtherAssist gives IT and compliance teams the speed of AI without giving up data control, auditability, or practical governance. It supports troubleshooting, scripting, documentation, policy work, and repeatable internal support workflows.
Where this fits
- Triage de service-desk donde los mismos tickets de cliente siguen cayendo sobre ingenieros senior porque el contexto hay que reconstruirlo cada vez.
- Trabajo de remediación donde un técnico necesita actuar rápido pero usted necesita un registro de qué cambió y quién firmó.
- Trabajo recurrente sobre su base de clientes que su equipo no debería montar desde cero cada vez.
- Trabajo de cumplimiento y política donde la prueba tiene que existir cuando el cliente o el auditor pregunta, no después.
- Cuando un problema de licencia, dispositivo, postura o Cloud PC aparece en el entorno de un cliente y alguien necesita actuar - con su nombre en el registro.
FAQ
Lo que preguntan los dueños de MSP antes de pilotarlo.
La pregunta no es si la IA ahorra tiempo. Es si el tiempo ahorrado aparece en sus números de utilización, y si puede defender cada acción que tomó ante un cliente o un auditor.
¿Cambia esto de verdad mi cifra de ingreso por técnico?
Cambia lo que sus técnicos L1 y L2 pueden completar sin escalar. Cuando los tickets recurrentes dejan de absorber horas senior en reconstrucción de contexto, la utilización se desplaza, y gestiona más volumen de cliente antes de que se mueva la línea de plantilla.
¿Va a actuar de forma autónoma dentro de un tenant cliente?
No. Cada acción que toca un entorno cliente pasa por la aprobación de un técnico nombrado. EtherAssist prepara el trabajo; su equipo se queda con el resultado. Es deliberado, porque la alternativa cae en su E&O.
¿En qué se diferencia de darles ChatGPT a mis técnicos?
Una herramienta IA general responde a prompts. No sabe en qué tenant está, no lleva registro y no pide aprobación. Si algo se rompe, está explicando un log de chat a un cliente. EtherAssist corre dentro del parque para el que se abrió y registra cada paso en el momento.
¿Dónde encaja EtherInsights?
EtherInsights saca a la superficie lo que va mal en sus parques cliente: deriva de licencias, problemas de postura, hallazgos Intune, Windows 365 y de seguridad. EtherAssist coge los que merece la pena tratar y los convierte en un flujo con un responsable, un aprobador y un registro.
Microsoft ya incluye un agente de administración nativo en Copilot Chat. ¿Por qué pagar por esto?
El agente de administración nativo de Microsoft 365 está limitado a un administrador operando su propio tenant, una acción cada vez, sin modelo multi-tenant para MSP, sin flujo de aprobación nominal antes de cambiar un entorno de cliente, y sin evidencia ni historial entre clientes. EtherAssist está construido para la forma real de operaciones de IT agénticas y AITSM que ejecuta un MSP: el mismo flujo de trabajo reutilizado en cada tenant cliente, la aprobación de un técnico nombrado para cualquier cosa que toque un entorno de cliente, y un único rastro de auditoría que cubre toda su cartera de clientes, no el tenant de un solo administrador.
¿Cómo se aplica de verdad el aislamiento de tenant, y no solo se declara?
Cada ejecución de flujo queda limitada al tenant de un solo cliente usando el mismo modelo de acceso delegado en el que se apoya la propia herramienta de Microsoft para MSP, privilegios de administración delegados granulares (GDAP), no una sesión compartida entre clientes. Un flujo reutilizado en varios clientes es la misma lógica reaplicada por tenant, nunca una ejecución que toca más de un parque a la vez.
¿Aguanta de verdad el rastro de auditoría una revisión SOC 2 o ISO 27001?
El historial de ejecución captura lo que espera un revisor: el nombre del aprobador, la acción tomada y una marca de tiempo, la misma forma que el registro de auditoría que produce el propio modelo de gobierno de Copilot de Microsoft para agentes empresariales. Es evidencia que puede entregar, no un sustituto de su SGSI ni de un informe SOC 2 formal; las decisiones de certificación siguen correspondiendo a su auditor.
Fuentes de gobierno de operaciones agentic
Revisado el 25 de agosto de 2026.
Related solutions
Related glossary terms
Start here
Elija un flujo recurrente. Empiece ahí.
Elija un tipo de ticket, un paso de remediación o una petición de cumplimiento recurrente que no deje de caer sobre técnicos senior. Mapearemos adónde van las horas senior hoy, y qué aspecto tiene el flujo una vez que está definido, aprobado y con evidencia para cada parque cliente.
- Los flujos se reutilizan en cada cliente sin cruzar tenants.
- Cada acción lleva su aprobador y su salida, así que las auditorías del cliente y la due diligence de adquisición no necesitan un esfuerzo de reconstrucción.
- Cuando un hallazgo de visibilidad - licencia, dispositivo, postura o Cloud PC - necesita un seguimiento, aterriza aquí como una acción trazada, no como un cambio fuera de registro.