
Solution
Stop met het verzamelen van de achtergrond bij elk terugkerend ticket.
Gebruik agentic AI voor IT-operations om je L1-techneuten de achtergrond te geven bij tickets die je al opgelost hebt. De triage loopt elke keer hetzelfde, over elke klant, zonder dat een senior engineer eraan hoeft te raken - en niets bereikt een klantomgeving zonder een benoemde goedkeuring, dus de aansprakelijkheid blijft bij de persoon, niet bij de AI.
Gratis proefperiode van 14 dagen
Geen creditcard. Kies UK-, EU- of US-hosting op dag één.
Eén workflow
draait over elke klant - geen tenant-overschrijdende fouten, geen herbouwen vanaf nul
Een naam op elke wijziging
zodat je een antwoord hebt als een klant of overnemer vraagt wie het heeft goedgekeurd — geen schouderophalen
Wijzigingsverslag op aanvraag
wanneer een auditor vraagt wat er in een tenant is veranderd, haal je een record op - je bouwt er geen op
The problem
Wat het je vandaag echt kost.
Je techneuten zijn snel. Maar elk terugkerend ticket kost nog altijd 20 minuten achtergrondwerk voor iemand het aanraakt. Vermenigvuldig dat over 30 klanten en daar verdwijnt je marge. En wanneer een klant escaleert of een auditor vraagt wat er in hun tenant veranderd is, zit je team Slack en ticketnotities te reverse-engineeren in plaats van een record op te halen.
Terugkerend werk vreet seniortijd
Je beste engineers zijn nog steeds degenen die de achtergrond van tickets opzoeken voor issues die je al een dozijn keer hebt opgelost. Elk uur dat ze daar besteden is een uur dat je niet tegen seniortarief kunt factureren, of een uur dat je personeelsbestand omhoog duwt voor je omzet het rechtvaardigt.
Ongereguleerde AI landt op je E&O
Als een technicus een generieke AI-tool inzet tegen de Microsoft 365-tenant van een klant en er gaat iets mis, landt het incident in je NOC-documentatie, en mogelijk op je E&O. "De agent heeft het gedaan" is geen verdedigbaar antwoord aan de telefoon.
Audit-trails worden te laat gereconstrueerd
Wanneer een klant escaleert en om een wijzigingsverslag vraagt, zit je team Slack-berichten en ticketnotities te reverse-engineeren. Dat is een compliance-blootstelling en een klantvertrouwensprobleem op hetzelfde moment.
Due diligence ziet alles
Als je je MSP positioneert voor een overname, of als je klanten draagt met SOC 2- of ISO-eisen, is je operationele documentatie onderdeel van je waardering. Gereconstrueerde audit-trails houden geen stand.
What changes
Wat verandert
Terugkerende tickets kosten geen senioruren meer
Je L1-technicus opent een ticket en de workflow heeft de relevante achtergrond al opgehaald, de classificatie gemarkeerd en de volgende stap voorbereid. Je senior engineer beoordeelt dus een aanbeveling, geen blanco pagina.
Elke actie heeft een naam erop
Elke workflow loopt via echte stappen: wie is toegewezen, wie heeft goedgekeurd, wat is gelopen en wat was de output. Je overhandigt een klant dus een schoon record in plaats van een uitleg.
Audit-bewijs bestaat al
Elke run logt de beslissing, de goedkeurder en de output op het moment zelf. Wanneer een klant of auditor vraagt, ben je geen geschiedenis aan het reconstrueren. Je haalt een record op.
Meer volume met dezelfde bezetting
Je team verwerkt meer ticketvolume met dezelfde bezetting. De menselijke handtekening blijft. De margelekkage niet - en jij bent niet degene die een wijziging moet uitleggen als er iets fout gaat.
Start here
Kies één terugkerende workflow. Begin daar.
Bekijk dit werkend in uw eigen tenant.
Hoe de workflow draait
Dezelfde workflow, elke klant. Geen tenant-overschrijdende fouten.
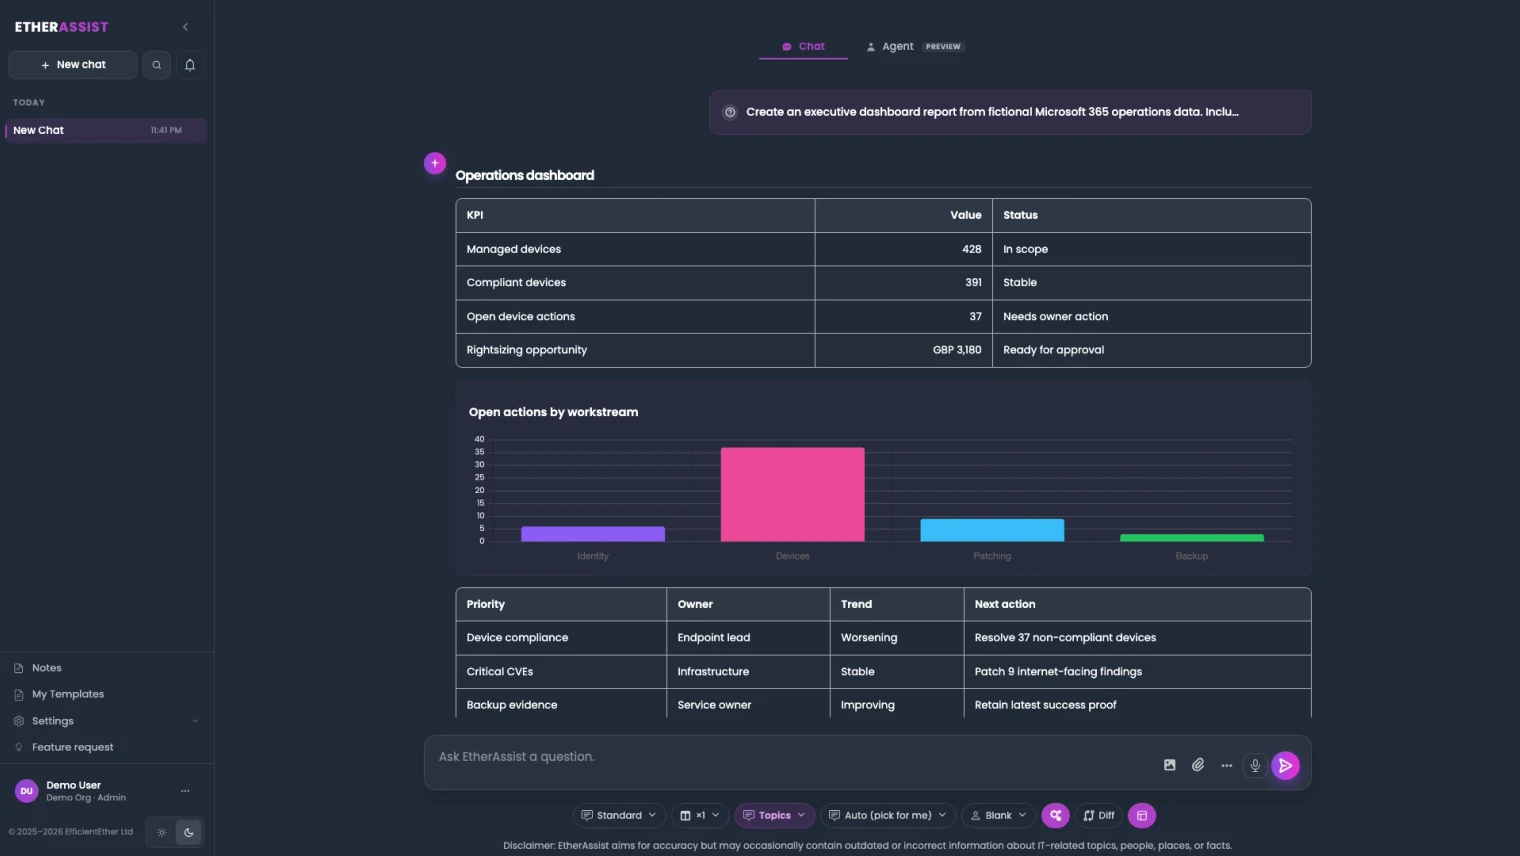
Een ticket of bevinding start een run binnen de omgeving van één klant. De workflow haalt de achtergrond op, schetst de volgende stap en wacht op de goedkeuring van een benoemde technicus. De actie draait, het bewijs wordt vastgelegd, en het record is er al wanneer een klant of auditor vraagt wat er veranderd is.
Walkthrough
Zie terugkerend werk op MSP-schaal.
Bekijk hoe EtherAssist een terugkerend ticket van L1-triage naar goedgekeurde actie brengt, met het wijzigingsverslag onderweg vastgelegd.
How we deliver it
Is dit het juiste startpunt?
Als terugkerende tickets de plek zijn waar je senioruren verdwijnen, begin dan hier. Als je nog niet zeker weet dat de triage het knelpunt is, boek dan een operations-workflow review - die laat zien waar de uren echt heengaan voor je je vastlegt. Als de aanleiding een licentiegat is, een posture-issue op een apparaat, of een Cloud PC-bevinding die een benoemde eigenaar nodig heeft, begin dan aan de zichtbaarheidskant van het platform; de actie-overdracht landt hier zodra iemand tekent.

EtherAssist gives IT and compliance teams the speed of AI without giving up data control, auditability, or practical governance. It supports troubleshooting, scripting, documentation, policy work, and repeatable internal support workflows.
Where this fits
- Service-desk-triage waar dezelfde klanttickets steeds op senior engineers landen omdat de achtergrond elke keer opnieuw verzameld moet worden.
- Remediation-werk waarbij een technicus snel moet handelen maar je een record nodig hebt van wat er veranderd is en wie getekend heeft.
- Terugkerend werk over je klantenbestand dat je team niet elke keer opnieuw moet opzetten.
- Compliance- en policy-werk waarbij het bewijs moet bestaan wanneer de klant of auditor vraagt, niet daarna.
- Wanneer een licentie-, device-, posture- of Cloud PC-issue opduikt in de omgeving van een klant en iemand erop moet acteren - met zijn naam op het record.
FAQ
Wat MSP-eigenaars vragen voor ze hier een pilot mee starten.
De vraag is niet of AI tijd bespaart. De vraag is of de tijdsbesparing zichtbaar wordt in je benuttingscijfers, en of je elke actie die het deed kunt verdedigen tegenover een klant of een auditor.
Verandert dit echt mijn omzet-per-technicus-cijfer?
Het verandert wat je L1- en L2-techneuten kunnen afronden zonder te escaleren. Wanneer terugkerende tickets stoppen met senioruren in achtergrond-verzameling te trekken, verschuift de benutting, en verwerk je meer klantvolume voor je personeelslijn beweegt.
Gaat het autonoom acteren binnen een klant-tenant?
Nee. Elke actie die een klantomgeving raakt gaat door de goedkeuring van een benoemde technicus. EtherAssist bereidt het werk voor; je team is eigenaar van de uitkomst. Dat is met opzet, want het alternatief landt op je E&O.
Hoe verschilt dit van mijn techneuten ChatGPT geven?
Een algemene AI-tool beantwoordt prompts. Het weet niet in welke tenant het zit, houdt geen record bij en vraagt niet om goedkeuring. Als er iets breekt, leg je een chatlog uit aan een klant. EtherAssist draait binnen de omgeving waarvoor het geopend werd en logt elke stap op het moment zelf.
Waar past EtherInsights?
EtherInsights brengt naar boven wat er mis is op je klantomgevingen: licentiedrift, posture-issues, Intune-, Windows 365- en security-bevindingen. EtherAssist neemt degene waar handelen op loont en maakt er een workflow van met een eigenaar, een goedkeurder en een record.
Microsoft levert nu native een admin agent in Copilot Chat. Waarom hiervoor betalen?
De native Microsoft 365 Admin-agent is beperkt tot één beheerder die zijn eigen tenant bedient, één actie per keer, zonder MSP-multi-tenant-model, zonder workflow met naamgetekende goedkeuring vóór elke wijziging aan een klantomgeving, en zonder cross-klant bewijs of uitvoeringsgeschiedenis. EtherAssist is gebouwd voor de vorm van agentic IT operations en AITSM die een MSP daadwerkelijk draait: dezelfde workflow hergebruikt over elke klanttenant, de goedkeuring van een met naam genoemde technicus voor alles wat een klantomgeving raakt, en één audit trail waar uw hele klantenportefeuille op kan bogen, niet de tenant van één beheerder.
Hoe wordt tenant-isolatie daadwerkelijk afgedwongen, niet alleen beweerd?
Elke workflow-run is beperkt tot de tenant van één klant, met hetzelfde delegated-access-model waar Microsofts eigen tooling voor MSP's op vertrouwt, granular delegated admin privileges (GDAP), niet een gedeelde sessie over klanten heen. Een workflow die over klanten wordt hergebruikt, is dezelfde logica opnieuw toegepast per tenant - nooit één run die meer dan één estate tegelijk raakt.
Houdt het audit-trail daadwerkelijk stand bij een SOC 2- of ISO 27001-review?
De run-historie legt vast wat een reviewer verwacht: de naam van de goedkeurder, de uitgevoerde actie en een tijdstempel, dezelfde vorm als de audit-logging die Microsofts eigen Copilot-governance-model produceert voor enterprise agents. Het is bewijs dat u kunt overhandigen, geen vervanging voor uw ISMS of een formeel SOC 2-rapport; certificeringsbeslissingen blijven bij uw auditor.
Bronnen agentic operations governance
Beoordeeld op 25 augustus 2026.
Related solutions
Related glossary terms
Start here
Kies één terugkerende workflow. Begin daar.
Kies een tickettype, remediation-stap of terugkerend compliance-verzoek dat steeds op senior techneuten landt. We mappen waar de senioruren vandaag heen gaan, en hoe de workflow eruitziet zodra die voor elke klantomgeving gedefinieerd, goedgekeurd en met bewijs onderbouwd is.
- Workflows worden hergebruikt over elke klant zonder tenants te kruisen.
- Elke actie draagt zijn goedkeurder en output, dus klantaudits en overname-due-diligence vragen geen reconstructie-inspanning.
- Wanneer een zichtbaarheidsbevinding - een licentie, device, posture- of Cloud PC-issue - een follow-up nodig heeft, landt die hier als een getraceerde actie, niet als een niet-geregistreerde wijziging.