
Solution
ISO-konformitet och auditberedskap med EtherAssist.
Använd EtherAssist för att strukturera ISO-konformitetsarbete, skriva granskningsklara policyer och procedurer, köra bedömningar, förbereda audit-bevis och hålla ägarskap synligt över kontrollerade konformitetsflöden.
14 dagars kostnadsfri provperiod
Inget kreditkort. Välj UK-, EU- eller US-hosting från dag ett.
ISO-lett
stöd för ISO 27001, ISO 9001, ISO 42001, Cyber Essentials och interna kontroller
Granskningsbar
policyer, procedurer, bedömningar och bevis förberedda för mänskligt godkännande
Spårbar
ägare, åtgärder, beslut och audit-anteckningar hållna i flödesposten
The problem
Konformitetsarbete bryts ned när bevis och ägarskap är frånkopplade.
ISO- och auditberedskapsarbete blir ofta en dokumentjakt. Policyer driver, procedurer åldras, bevis ligger i inkorgar och bedömningsåtgärder förlorar sin ägare före nästa granskning. Team behöver ett praktiskt sätt att förbereda konformitetsmaterial utan att förlora kontroll över godkännanden.
Policyer är svåra att hålla aktuella
Säkerhets-, kvalitets-, AI-styrnings- och operativa policyer behöver regelbunden granskning, men ägarskap och ändringshistorik är ofta otydligt när en audit kommer.
Bedömningar blir manuella kalkylblad
Kontrollkontroller, gap-anteckningar, bevisförfrågningar och åtgärdsägare byggs om upprepade gånger för att bedömningsflödet inte är kopplat till day-two-arbete.
Processer och procedurer driver
Procedurer skrivs en gång, faller sedan efter verklig driftspraxis. Team behöver ett sätt att uppdatera dem från faktisk flödeskontext.
Audit-bevis behöver granskning
Bevis måste vara fullständiga, aktuella och förklarbara. AI kan hjälpa förbereda paketet, men granskare behöver fortfarande godkännandepunkter och ansvar.
What changes
Vad förändras
Policyskapande och granskning
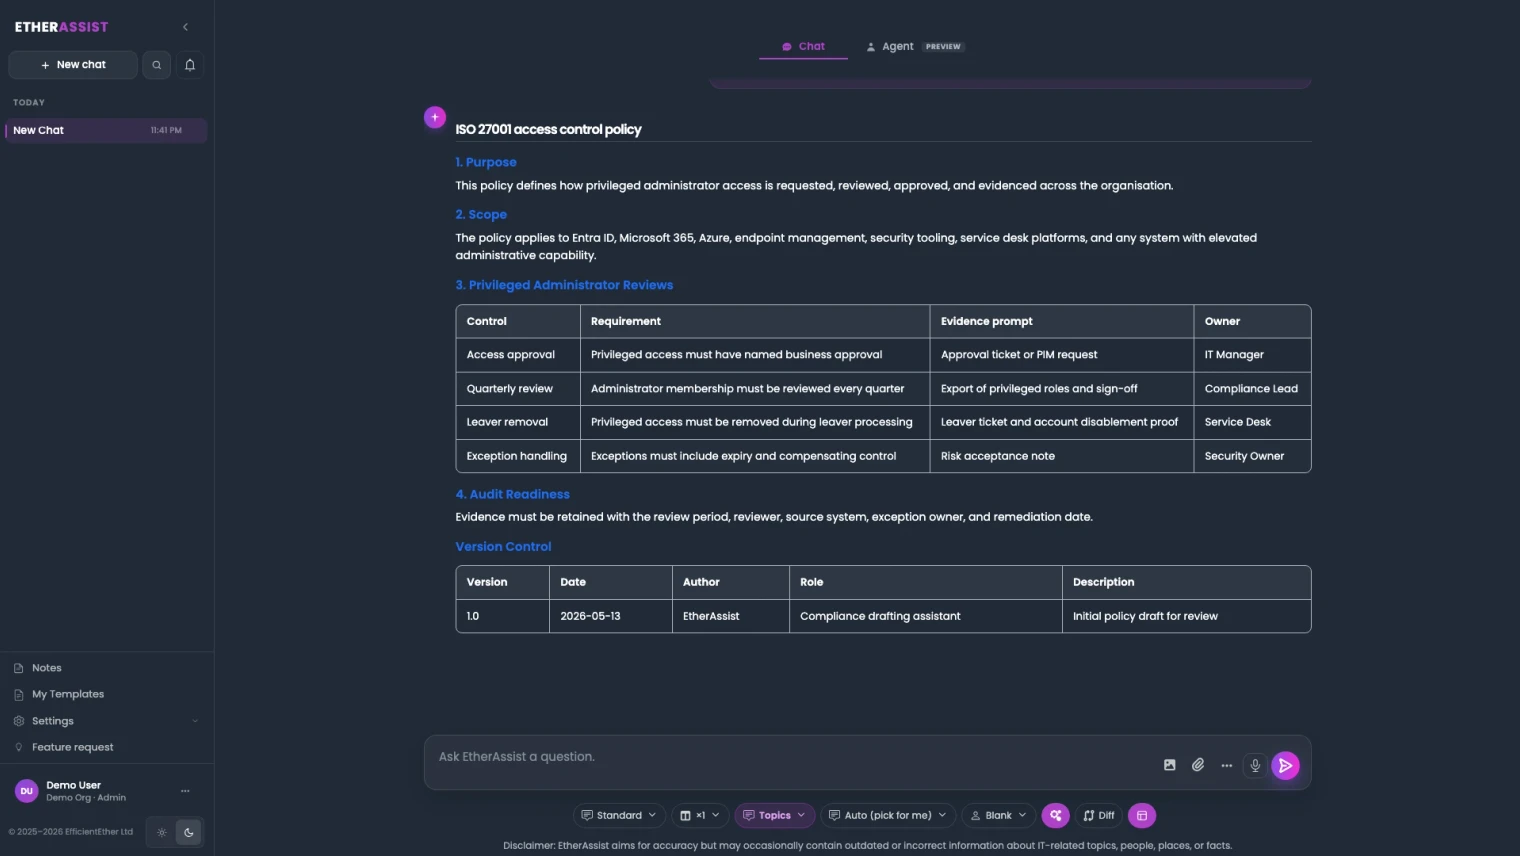
Skapa, uppdatera och routa policyer för granskning över ISO 27001, ISO 9001, ISO 42001, Cyber Essentials och interna kontrollkrav.
Bedömningsflöden
Förbered kontrollbedömningar, fånga gap, tilldela ägare och håll granskningsanteckningar kopplade till bevisspåret.
Process- och procedurposter
Förvandla återkommande operativ aktivitet till underhållna procedurer som compliance-, drifts- och tjänsteteam kan granska tillsammans.
Audit-bevisförberedelse
Samla bevis, skriv sammanfattningar, registrera beslut och behåll det slutgiltiga godkännandet hos det ansvariga teamet innan något presenteras externt.
Start here
Börja med ett audit-klart flöde.
Se det här fungera i din egen tenant.
Compliance-flödesvyn
Policyer, procedurer, bedömningar, bevis och godkännanden i ett kontrollerat spår.
EtherAssist hjälper compliance- och IT-team röra sig från spridda dokument till ett granskningsbart flöde där kontroller, ägare, bevis och nästa steg förblir kopplade.
Genomgång
Se ISO-beredskapsflöde.
Se EtherAssist hjälpa skapa policyer, förbereda bevis och hålla granskarens kontrollpunkter synliga över ISO-beredskapsarbete.
How we deliver it
Produktmappning
Den här rutten leds av EtherAssist. Använd den när köparen frågar hur man förbereder ISO-bevis, skriver policyer, bedömer kontroller, håller procedurer aktuella och hanterar auditberedskap utan att förlita sig på spridda dokument. Använd agentic operations när behovet är bredare day-two-flödesexekvering. Använd IT operations och compliance när teamet fortfarande ramar in den bredare operativa modellen.

EtherAssist gives IT and compliance teams the speed of AI without giving up data control, auditability, or practical governance. It supports troubleshooting, scripting, documentation, policy work, and repeatable internal support workflows.
Where this fits
- ISO 27001-beredskap där säkerhetskontroller, policyägarskap och bevis behöver ett renare flöde.
- ISO 9001 kvalitetshanterings-stöd där processer, procedurer, granskningsposter och förbättringsåtgärder behöver struktur.
- ISO 42001 AI-hanteringsförberedelse där AI-styrningspolicyer, riskanteckningar och granskningsposter behöver kontroll.
- Cyber Essentials och intern auditförberedelse där bevisinsamling och ägar-signering behöver vara upprepningsbara.
- MSP- eller multi-tenant compliance-tjänster där samma bedömnings- och bevisflöde behöver köra konsekvent över kundmiljöer.
FAQ
Frågor som team ställer innan de använder AI för compliance-arbete.
Beslutet är inte om AI kan skapa dokument. Det är om flödet håller policyer, bedömningar, procedurer, bevis och godkännanden kontrollerade.
Certifierar EtherAssist oss för ISO-standarder?
Nej. EtherAssist stödjer compliance-förberedelse, policyarbete, bedömningar, procedurskapande, bevisinsamling och granskarflöden. Certifieringsbeslut förblir hos organisationen, auditorer och ackrediterade certifieringsorgan.
Vilka ramverk kan detta stödja?
Rutten är designad kring upprepningsbart compliance-arbete för ramverk som ISO 27001, ISO 9001, ISO 42001, Cyber Essentials och interna kontrollprogram. Flödet kan anpassas till de kontroller, ägare och bevismodell teamet använder.
Hur skiljer sig detta från generisk dokumentskapande?
Generiskt skapande producerar filer. EtherAssist är positionerat kring kontrollerat flöde: policyskapande, ägargranskning, bedömningsanteckningar, process- och procedurposter, bevisinsamling och auditförberedelse i en spårbar operativ modell.
Var sitter detta bredvid agentic operations?
Agentic operations täcker bredare day-two IT-flöden. Den här rutten är smalare och compliance-ledd: ISO-beredskap, audits, policyer, procedurer, bedömningar, bevispaket och granskar-signering.
Vissa compliance-plattformar hävdar nu att deras AI-agent driver hela programmet. Varför behåller EtherAssist en mänsklig granskare istället?
Till skillnad från compliance-verktyg byggda för att driva ert program autonomt förbereder EtherAssist arbetet och behåller en namngiven granskare som slutgiltigt godkännande på varje policy, bedömning och bevispaket, eftersom ett felaktigt compliance-beslut är organisationens ansvar, inte AI:ns. Omfattningen är också medvetet smalare och djupare: bevis hämtas från den Microsoft 365-, Azure- och Entra-miljö ni redan kör, inte från ett separat GRC-plattformsintegrationsprojekt, så att revisionsklara system och bevis förblir förankrade i den tenant en revisor faktiskt kontrollerar.
Ersätter EtherAssist Microsoft Purview Compliance Manager?
Nej, de befinner sig på olika nivåer. Purview Compliance Manager poängsätter er tenant mot sitt eget bibliotek av regelverksmallar och spårar kontrollstatus internt i Microsoft 365. EtherAssist ersätter inte den poängsättningsmotorn; det förbereder beviset bakom varje kontroll, utformar policyer, dokumenterar procedurregister och bygger det granskningsklara bevispaketet, så att det ni matar in i Compliance Manager eller lämnar direkt till en revisor är aktuellt och spårbart.
Fungerar detta bara för ISO 27001, eller täcker det även ISO 9001?
Arbetsflödesmodellen är ramverksoberoende: policy, bedömning, procedurregister, bevis, granskarens godkännande. Det gäller för ISO 9001:s krav på kvalitetsledning på samma sätt som för ISO 27001:s säkerhetskontroller; kontrollerna ni bevisar förändras, arbetsflödet som bevisar dem gör det inte.
Källor om ISO och revisionsberedskap
Granskad 25 augusti 2026.
Related solutions
Related glossary terms
Start here
Börja med ett audit-klart flöde.
Välj en ISO-policy, bedömning, process eller bevispaket. Vi mappar ägarna, granskarens kontrollpunkter, källbevis och utdataformat innan vi utvidgar compliance-flödesmodellen.
- EtherAssist stödjer kontrollerat compliance-flöde istället för ohanterad dokumentgenerering.
- Granskarens kontrollpunkter håller policy-, process-, procedur- och bevisutdata ansvariga.
- Rutten kopplar ISO-compliance-arbete med day-two operations utan att lova certifieringsutfall.