
Solution
ISO-Konformität und Audit-Bereitschaft mit EtherAssist.
Verwenden Sie EtherAssist, um ISO-Konformitätsarbeit zu strukturieren, prüfbare Richtlinien und Verfahren zu erstellen, Bewertungen durchzuführen, Audit-Nachweise vorzubereiten und Eigentümerschaft über kontrollierte Konformitätsworkflows sichtbar zu halten.
14 Tage kostenlos testen
Keine Kreditkarte. Wählen Sie UK-, EU- oder US-Hosting ab Tag eins.
ISO-geführt
Unterstützung für ISO 27001, ISO 9001, ISO 42001, Cyber Essentials und interne Kontrollen
Prüfbar
Richtlinien, Verfahren, Bewertungen und Nachweise zur menschlichen Freigabe vorbereitet
Nachvollziehbar
Eigentümer, Aktionen, Entscheidungen und Audit-Notizen im Workflow-Datensatz gehalten
The problem
Konformitätsarbeit bricht zusammen, wenn Nachweise und Eigentümerschaft getrennt sind.
ISO- und Audit-Bereitschaftsarbeit wird oft zu einer Dokumentenjagd. Richtlinien driften, Verfahren altern, Nachweise liegen in Posteingängen und Bewertungs-Aktionen verlieren ihren Eigentümer vor der nächsten Review. Teams benötigen eine praktische Möglichkeit, Konformitätsmaterial vorzubereiten, ohne die Kontrolle über Freigaben zu verlieren.
Richtlinien sind schwer aktuell zu halten
Sicherheits-, Qualitäts-, KI-Governance- und operative Richtlinien benötigen regelmäßige Reviews, aber Eigentümerschaft und Änderungshistorie sind oft unklar, wenn ein Audit anfällt.
Bewertungen werden zu manuellen Tabellen
Kontrollprüfungen, Lückenotizen, Nachweisanforderungen und Aktions-Eigentümer werden wiederholt neu gebaut, weil der Bewertungs-Workflow nicht mit Day-Two-Arbeit verbunden ist.
Prozesse und Verfahren driften
Verfahren werden einmal geschrieben, dann fallen sie hinter die reale Betriebspraxis zurück. Teams brauchen einen Weg, sie aus dem tatsächlichen Workflow-Kontext zu aktualisieren.
Audit-Nachweise benötigen Review
Nachweise müssen vollständig, aktuell und erklärbar sein. KI kann beim Vorbereiten des Pakets helfen, aber Prüfer benötigen weiterhin Freigabepunkte und Verantwortlichkeit.
What changes
Was sich ändert
Richtlinienerstellung und Review
Richtlinien entwerfen, aktualisieren und für Review über ISO 27001, ISO 9001, ISO 42001, Cyber Essentials und interne Kontrollanforderungen weiterleiten.
Bewertungs-Workflows
Bereiten Sie Kontrollbewertungen vor, erfassen Sie Lücken, weisen Sie Eigentümer zu und halten Sie Review-Notizen mit dem Nachweispfad verbunden.
Prozess- und Verfahrens-Datensätze
Verwandeln Sie wiederkehrende operative Aktivität in gepflegte Verfahren, die Compliance-, Operations- und Service-Teams gemeinsam reviewen können.
Audit-Nachweis-Vorbereitung
Sammeln Sie Nachweise, entwerfen Sie Zusammenfassungen, dokumentieren Sie Entscheidungen und behalten Sie die endgültige Freigabe beim verantwortlichen Team, bevor etwas extern präsentiert wird.
Start here
Beginnen Sie mit einem audit-fertigen Workflow.
Sehen Sie das live in Ihrem eigenen Tenant.
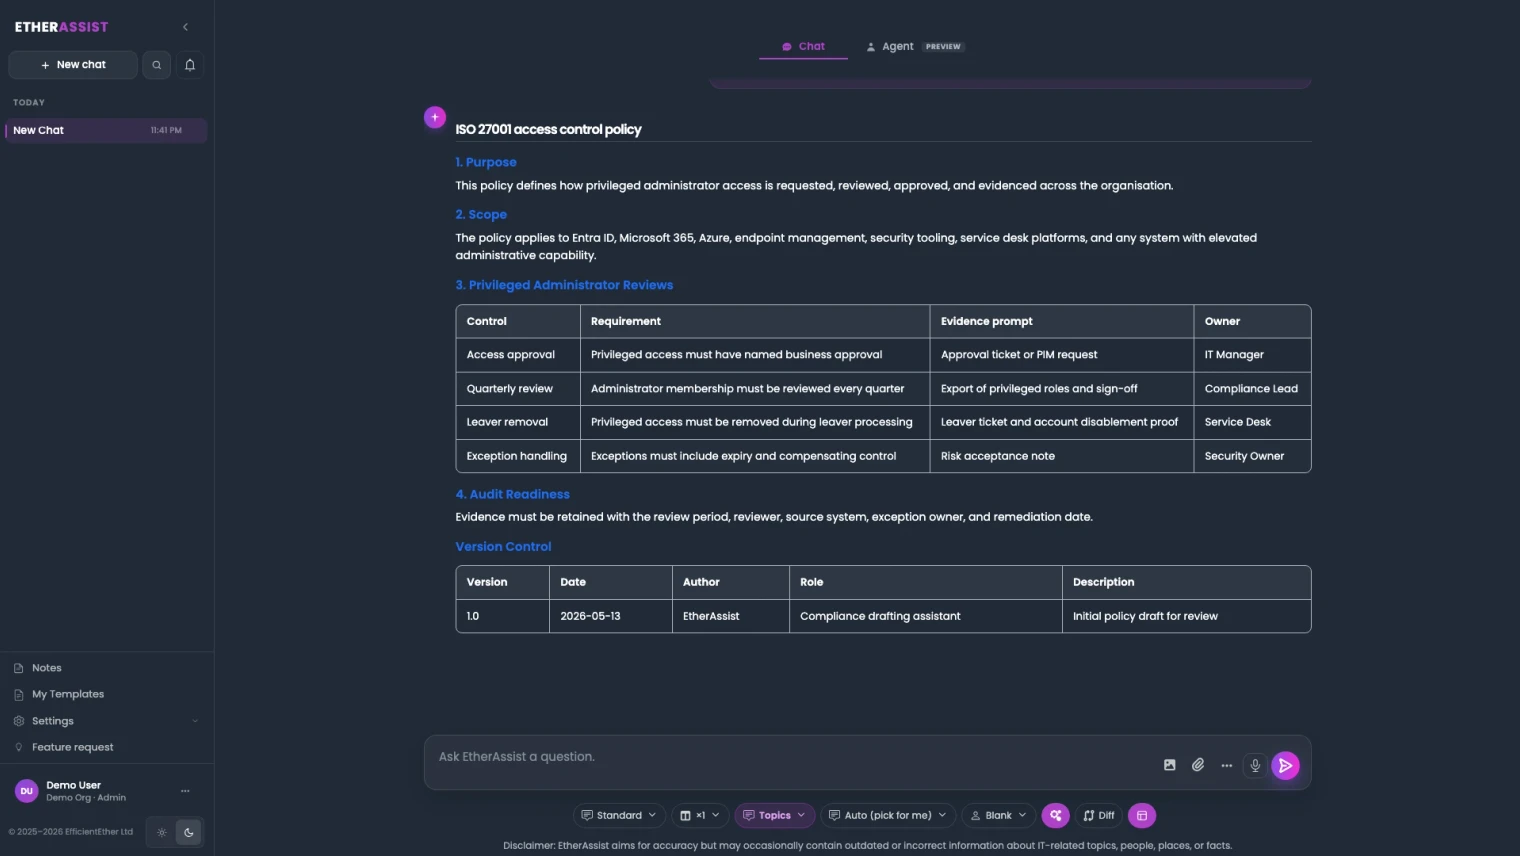
Compliance-Workflow-Ansicht
Richtlinien, Verfahren, Bewertungen, Nachweise und Freigaben in einem kontrollierten Pfad.
EtherAssist hilft Compliance- und IT-Teams, von verstreuten Dokumenten zu einem prüfbaren Workflow zu kommen, in dem Kontrollen, Eigentümer, Nachweise und nächste Schritte verbunden bleiben.
Walkthrough
ISO-Bereitschafts-Workflow ansehen.
Sehen Sie EtherAssist beim Entwerfen von Richtlinien, Vorbereiten von Nachweisen und Halten von Prüfer-Checkpoints über ISO-Bereitschaftsarbeit.
How we deliver it
Produkt-Mapping
Diese Route wird von EtherAssist geführt. Verwenden Sie sie, wenn der Käufer fragt, wie ISO-Nachweise vorzubereiten, Richtlinien zu entwerfen, Kontrollen zu bewerten, Verfahren aktuell zu halten und Audit-Bereitschaft zu verwalten sind, ohne sich auf verstreute Dokumente zu verlassen. Verwenden Sie Agentic Operations, wenn der Bedarf breitere Day-Two-Workflow-Ausführung ist. Verwenden Sie IT Operations und Compliance, wenn das Team das breitere Betriebsmodell noch rahmt.

EtherAssist gives IT and compliance teams the speed of AI without giving up data control, auditability, or practical governance. It supports troubleshooting, scripting, documentation, policy work, and repeatable internal support workflows.
Where this fits
- ISO 27001 Bereitschaft, wo Sicherheitskontrollen, Richtlinien-Eigentümerschaft und Nachweise einen saubereren Workflow brauchen.
- ISO 9001 Qualitätsmanagement-Unterstützung, wo Prozesse, Verfahren, Review-Datensätze und Verbesserungsaktionen Struktur brauchen.
- ISO 42001 KI-Management-Vorbereitung, wo KI-Governance-Richtlinien, Risikonotizen und Review-Datensätze Kontrolle brauchen.
- Cyber Essentials und interne Audit-Vorbereitung, wo Nachweiserfassung und Eigentümer-Freigabe wiederholbar sein müssen.
- MSP- oder Multi-Tenant-Compliance-Dienste, wo derselbe Bewertungs- und Nachweis-Workflow konsistent über Kunden-Umgebungen laufen muss.
FAQ
Fragen, die Teams stellen, bevor sie KI für Compliance-Arbeit verwenden.
Die Entscheidung ist nicht, ob KI Dokumente entwerfen kann. Sie ist, ob der Workflow Richtlinien, Bewertungen, Verfahren, Nachweise und Freigaben kontrolliert hält.
Zertifiziert uns EtherAssist für ISO-Standards?
Nein. EtherAssist unterstützt Compliance-Vorbereitung, Richtlinien-Arbeit, Bewertungen, Verfahrens-Entwürfe, Nachweis-Erfassung und Prüfer-Workflows. Zertifizierungs-Entscheidungen bleiben bei der Organisation, Auditoren und akkreditierten Zertifizierungsstellen.
Welche Frameworks kann dies unterstützen?
Die Route ist um wiederholbare Compliance-Arbeit für Frameworks wie ISO 27001, ISO 9001, ISO 42001, Cyber Essentials und interne Kontrollprogramme entworfen. Der Workflow kann an die Kontrollen, Eigentümer und das Nachweismodell des Teams angepasst werden.
Wie unterscheidet sich dies von generischer Dokumenten-Erstellung?
Generische Erstellung erzeugt Dateien. EtherAssist ist um kontrollierten Workflow positioniert: Richtlinienerstellung, Eigentümer-Review, Bewertungs-Notizen, Prozess- und Verfahrens-Datensätze, Nachweis-Erfassung und Audit-Vorbereitung in einem nachvollziehbaren Betriebsmodell.
Wo sitzt dies neben Agentic Operations?
Agentic Operations deckt breitere Day-Two-IT-Workflows ab. Diese Route ist enger und Compliance-geführt: ISO-Bereitschaft, Audits, Richtlinien, Verfahren, Bewertungen, Nachweis-Pakete und Prüfer-Freigabe.
Manche Compliance-Plattformen behaupten inzwischen, ihr KI-Agent führe das gesamte Programm. Warum behält EtherAssist stattdessen einen menschlichen Prüfer?
Anders als Compliance-Tools, die darauf gebaut sind, Ihr Programm autonom zu betreiben, bereitet EtherAssist die Arbeit vor und behält einen namentlich genannten Prüfer als finale Freigabe für jede Richtlinie, Bewertung und jedes Nachweispaket, denn eine falsch ausgefallene Compliance-Entscheidung ist die Haftung der Organisation, nicht der KI. Der Umfang ist zudem bewusst enger und tiefer: Nachweise werden aus dem Microsoft 365-, Azure- und Entra-Estate gezogen, auf dem Sie bereits laufen, nicht aus einem separaten GRC-Plattform-Integrationsprojekt, sodass audit-fertige Systeme und Nachweise im Tenant verankert bleiben, den ein Auditor tatsächlich prüft.
Ersetzt EtherAssist Microsoft Purview Compliance Manager?
Nein, beide sitzen auf unterschiedlichen Ebenen. Compliance Manager bewertet Ihren Tenant anhand eigener Vorlagen und verfolgt den Kontrollstatus nativ in Microsoft 365. EtherAssist ersetzt diese Bewertungs-Engine nicht, sondern bereitet die Nachweise hinter jeder Kontrolle vor: Richtlinien entwerfen, Verfahrens-Datensätze erfassen und das prüfbereite Nachweispaket aufbauen, sodass das, was Sie in Compliance Manager einspeisen oder einem Auditor direkt übergeben, aktuell und nachvollziehbar ist.
Funktioniert dies nur für ISO 27001, oder deckt es auch ISO 9001 ab?
Das Workflow-Modell ist framework-unabhängig: Richtlinie, Bewertung, Verfahrens-Datensatz, Nachweis, Prüfer-Freigabe. Das gilt für die Qualitätsmanagement-Anforderungen von ISO 9001 genauso wie für die Sicherheitskontrollen von ISO 27001; die Kontrollen, die Sie nachweisen, ändern sich, der Workflow, der sie nachweist, nicht.
Quellen zu ISO und Audit-Bereitschaft
Überprüft am 25. August 2026.
Related solutions
Related glossary terms
Start here
Beginnen Sie mit einem audit-fertigen Workflow.
Wählen Sie eine ISO-Richtlinie, Bewertung, Prozess oder Nachweispaket. Wir mappen die Eigentümer, Prüfer-Checkpoints, Quellnachweise und das Ausgabeformat, bevor wir das Compliance-Workflow-Modell erweitern.
- EtherAssist unterstützt kontrollierten Compliance-Workflow statt unverwalteter Dokumentengenerierung.
- Prüfer-Checkpoints halten Richtlinien-, Prozess-, Verfahrens- und Nachweis-Ausgaben verantwortlich.
- Die Route verbindet ISO-Compliance-Arbeit mit Day-Two-Operations, ohne Zertifizierungs-Ergebnisse zu versprechen.