
Solution
MSIX-Paketierung ohne Original-Installer, für Intune, AppAttach und Cloud PC-Lieferung.
Für die Hälfte der Anwendungen in Ihrer Umgebung gibt es keinen Installer mehr. Die Medien sind seit Jahren verschwunden, der Hersteller ist weitergezogen, und niemand hat dokumentiert, wie die App ursprünglich installiert wurde. Jede dieser Apps blockiert den Umzug nach Windows 11, Intune oder Cloud PC, denn was Sie nicht erneut ausführen können, können Sie auch nicht neu paketieren. EtherApps Forge erfasst jede App von einem System, auf dem sie bereits installiert ist und läuft, ganz ohne Installer, konvertiert App-V-Pakete, wendet Package Support Framework-Fix-ups an, signiert das Paket und liefert MSIX, IntuneWin, AppAttach oder MSI aus dieser einen Erfassung. Gebaut für MSPs, Migrationspartner und IT-Teams, die Dutzende bis Hunderte Apps paketieren, mit Entwickler- und ISV-Builds in derselben Pipeline.
7 Tage kostenlos den vollständigen Workflow testen · Lizenzen enthalten Schulung und Support
Keine Kreditkarte. Erfassen Sie eine echte Anwendung am ersten Tag.
Okt 2025
Windows 10-Support beendet, jede unpaketierte App blockiert jetzt die Migration
4 Formate
MSIX, MSI, IntuneWin, AppAttach aus einer Erfassung
Ohne Installer
Erfassung von einem laufenden System, wenn die Medien verloren sind
Aktualisiert am 1. September 2026
App-V zu MSIX
App-V-zu-MSIX-Migration: die richtige Methode wählen
App-V zu MSIX-Migration heißt: den App-V-Bestand bewerten, die konvertierbaren Pakete konvertieren, Laufzeitlücken beheben, dann über Intune signieren, testen und bereitstellen. App-V wird nicht mehr weiterentwickelt, und der App-V-Server-Support endete im April 2026, daher planen die meisten Umgebungen den Umstieg jetzt. Vergleichen Sie unten die wichtigsten Methoden.
| Methode | Am besten für | Zu beachten |
|---|---|---|
| Manuelles Repackaging | Kleine Umgebungen und Einzelpakete, die volle Kontrolle brauchen | Langsam im großen Maßstab; jedes Paket wiederholt dieselben handgebauten Schritte |
| MSIX Packaging Tool Konvertierung | App-V 5.1 Pakete mit intakten Quellen; kostenlose Microsoft-Tools | App-V 4.x wird nicht direkt unterstützt; Skripte und Laufzeit-Fixes brauchen weiterhin PSF-Arbeit |
| Skriptgesteuerte Batch-Konvertierung | Große App-V 5.1 Umgebungen über Kommandozeilen-Template-Konvertierungen | Benötigt saubere Konvertierungsumgebungen und paketweise Prüfung von Fehlern |
| Capture-First Repackaging (EtherApps Forge) | App-V 4.x Pakete, verlorene Installer und komplexe Apps, die sich direkter Konvertierung widersetzen | Capture-Läufe brauchen eine kontrollierte VM und menschliche Prüfung vor der Freigabe |
The problem
MSIX bleibt schwierig, weil die Blocker upstream des Formats selbst sitzen.
Das MSIX-Format ist nicht der schwere Teil. Die Blocker liegen davor. Installationsmedien sind vor Jahren verschwunden. MSIX-Know-how ist knapp und teuer. Signier- und Manifestfehler zeigen sich erst beim Rollout. Und jedes Ziel scheint einen eigenen Lauf zu brauchen: Intune nimmt MSIX oder IntuneWin, Azure Virtual Desktop nimmt AppAttach, und Windows 365 nimmt MSIX oder IntuneWin, da es AppAttach heute nicht unterstützt. Das MSIX Packaging Tool von Microsoft ist kostenlos und funktioniert gut, wenn ein sauberer Installer vorliegt. Der Rückstand besteht aus den Apps, bei denen das nicht der Fall ist. Auf dem manuellen Weg rechnet unser Kostenrechner standardmäßig mit vier Stunden Paketiererzeit pro Paket, und dieser Rückstand bestimmt Ihren Migrationstermin.
Das Windows 10-Supportende hat den Zeitplan gestaucht
Der Windows 10-Support endete im Oktober 2025. Migrationsprogramme, die einmal drei Jahre hatten, haben jetzt Monate. Paketierungsarbeit, die über mehrere Wellen geplant war, landet in einer Welle mit wenig Spielraum.
MSIX-Paketierungs-Know-how ist knapp
Erfahrene Paketierer sind selten und gefragt. Ein Team von Grund auf zu schulen, schiebt den Zeitplan über den Cutover-Termin hinaus. Deshalb zählen KI-geführte Routen und Capture-first-Workflows.
Das Ausgangsmaterial ist unvollständig
Legacy-Apps haben oft keinen Installer, keine Dokumentation und undokumentierte Abhängigkeiten. Jeder MSIX-Workflow, der saubere Installationsmedien braucht, überlebt den Kontakt mit einer echten Umgebung nicht.
Signierung und Zertifikate bringen MSIX-spezifische Reibung
Signierung, Manifest-Fix-ups und Modifikationspakete sind MSIX-Probleme, auf die Teams spät stoßen. Eine Pipeline, die sie inline erledigt, ist deutlich schneller als eine, die an externe Signierwerkzeuge übergibt.
What changes
Ergebnis-Blöcke
MSIX bereit für jedes moderne Ziel
Eine Erfassung erzeugt signiertes MSIX für Intune, IntuneWin für den Legacy-Intune-Pfad, MSIX AppAttach für Azure Virtual Desktop und MSI für Legacy-Ziele. Die Windows 365-Bereitstellung nutzt die MSIX- oder IntuneWin-Ausgabe.
Signierung und Zertifikate inline
Signierung, Manifest-Fix-ups und Modifikationspakete laufen im Workflow, mit kundenverwalteten oder von Microsoft vertrauten Zertifikatsketten. Keine separate Signier-Toolchain.
PSF-Kompatibilitäts-Fix-ups für Legacy-Apps
Legacy-Apps verhalten sich im MSIX-Container oft falsch: Sie schreiben neben ihre eigene Programmdatei, erwarten einen festen Installationspfad oder lesen Registry-Schlüssel, die sie nicht mehr erreichen. Forge bringt das Package Support Framework mit Datei- und Registry-Umleitung sowie Arbeitsverzeichnis-Fix-ups ein, sodass die erfasste App ohne Änderung am Quellcode läuft.
Entwickler- und ISV-Paketierung aus einem Build-Ordner
Softwarehersteller und interne Teams können eigene Builds als signiertes MSIX ausliefern, nicht nur erfasste Legacy-Apps. Die forge_msix-CLI ist ein Drop-in-Ersatz für makeappx.exe von Microsoft, sodass ein Build-Ordner in einer bestehenden CI-Pipeline zu einem signierten, validierten und getesteten Paket wird.
KI-geführte Routenwahl
KI-geführtes Routing wählt pro App MSI, MSIX, AppAttach oder IntuneWin und schlägt Abhängigkeits- und Kompatibilitätskorrekturen vor, sodass Teams ohne tiefes MSIX-Know-how weiterkommen.
Geringeres Programmrisiko
Weniger Pakete, die am Ende der Welle in manueller Nacharbeit hängen, und eine Erfassung, die mehrere Bereitstellungsziele abdeckt, statt einer eigenen Pipeline pro Ausgabe.
Start here
Räumen Sie den Paketierungsrückstand ab, bevor er Ihren Migrationstermin bestimmt.
Sehen Sie das live in Ihrem eigenen Tenant.
Leitfäden und Analysen zu diesem Thema
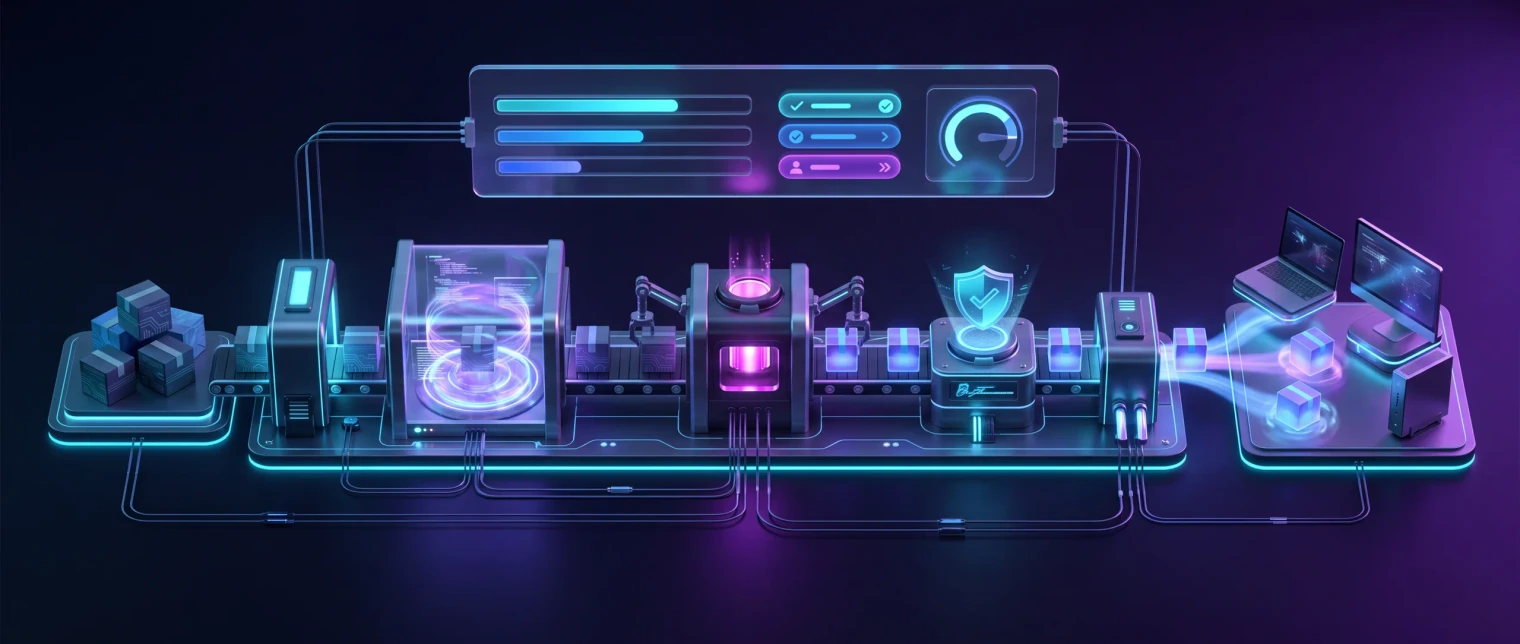
Die Packaging-Ansicht
Von Live-Anwendung zu signiertem MSIX in einer Pipeline.
Erfassen, signieren und Manifest-Fixups innerhalb EtherApps Forge anwenden, dann durch einen Prüfer-Checkpoint zu MSIX für Windows 11 und Intune, AppAttach für Azure Virtual Desktop, IntuneWin für Endpunkt-Bereitstellung oder MSI für Legacy-Ziele routen - alles aus derselben Erfassung.
How we deliver it
Produkt-Mapping
EtherApps Forge führt diese Route: Capture-first-Ausgaben in MSIX, MSI, IntuneWin und AppAttach, mit Signierung und KI-geführtem Routing inline. Windows 365 unterstützt AppAttach heute nicht, daher nutzt die Cloud PC-Bereitstellung MSIX oder IntuneWin. Ziehen Sie EtherInsights hinzu, wenn das Programm neben der Paketierung auch Windows 365-Kohortendesign, Lizenzplanung oder Migrations-Baselines aus Azure Virtual Desktop oder Legacy-VDI braucht.
EtherApps Forge captures installed Windows applications from running systems, analyses the real application footprint, supports AI-guided packaging decisions, and produces deployment-ready outputs for modern environments.

EtherInsights is the operating view for Microsoft 365, Azure, and Windows 365: day-to-day cost management, licence control, and full Windows 365 Cloud PC lifecycle management, plus tenant, user, security, device, and Intune reporting.
Where this fits
- Windows 10 Support-Ende-getriebene Windows 11 Migration: paketieren Sie die bestehende Anwendungs-Umgebung vor Cutover in MSIX.
- Azure Virtual Desktop AppAttach Rollout: produzieren Sie AppAttach-Pakete ohne jede App neu zu erfassen. Windows 365-Lieferung verwendet MSIX oder IntuneWin aus derselben Erfassung (heute kein AppAttach-Support).
- Intune-Migration weg von ConfigMgr: konvertieren Sie bestehende MSI- oder App-V-Pakete zu MSIX für moderne Intune-Bereitstellung oder landen via IntuneWin, wo es in die Umgebung passt.
- Souveräne und regulierte Sektor MSIX-Adoption: UK öffentlicher Sektor, EU-Verteidigung, Finanzteams, die zu signierten, modern-delivery App-Umgebungen wechseln.
- MSP-Packaging-Fabrik-Operationen: wiederholbares MSIX-Packaging über mehrere Kunden-Tenants mit konsistenter Signierung und KI-geführter Routenführung.
- Release-Pipelines von Entwicklern und ISVs: einen Build-Ordner als CI-Schritt in ein signiertes, validiertes MSIX verwandeln, mit makeappx-kompatiblen Befehlen, die sich in ein bestehendes Skript einfügen.
- Parallels RAS-Anwendungsauslieferung: Eine Legacy-App einmal in MSIX paketieren und über Parallels RAS' native MSIX- und MSIX-App-Attach-Unterstützung ausliefern, ohne separaten Parallels-spezifischen Packaging-Schritt.
Manuelles Repackaging gegenüber Capture-first mit Forge
Dieselbe App, dieselben Ziele, zwei Wege. Das kostenlose Tooling von Microsoft hat in beiden seinen Platz. Der Unterschied ist, was mit den Apps passiert, die es nicht bewältigt.
Heute: VM neu aufsetzen, Installer suchen, am Ende signieren
Jedes Paket beginnt mit einer frischen Paketierungs-VM und der Suche nach Installationsmedien. Signier- und Manifestfehler erscheinen beim Rollout, also geht das Paket zurück in die Nacharbeit. AppAttach- und Intune-Ausgaben brauchen getrennte Läufe. Unser Rechner setzt für diesen Weg standardmäßig vier Stunden Paketiererzeit pro Paket an.
Mit Forge: einmal erfassen, inline signieren, vier Formate liefern
Forge erfasst die App von einem laufenden System in einer kontrollierten VM, wendet PSF-Fix-ups und Signierung inline an, und ein Reviewer gibt das Paket vor der Freigabe frei. MSIX, IntuneWin, AppAttach und MSI kommen aus dieser einen Erfassung, und die nächste App nimmt denselben Weg.
FAQ
Fragen, die Käufer üblicherweise vor einem MSIX-Packaging-Trial stellen.
Halten Sie die Auswertung verankert in installer-loser Erfassung, Signierung, Ziel-Format-Routing und wie EtherApps Forge neben bestehenden Packaging-Teams sitzt.
Warum MSIX jetzt, nicht später?
Der Windows 10-Support endete im Oktober 2025. Intune setzt standardmäßig auf moderne Bereitstellungspfade, und Azure Virtual Desktop AppAttach erfordert MSIX. Das Migrationsfenster ist für die meisten Teams von Jahren auf Monate geschrumpft, und MSIX ist das Format, das neben IntuneWin über Intune, AVD AppAttach und moderne Cloud PC-Bereitstellung hinweg landet.
Wir haben die Original-Installer nicht. Kann EtherApps Forge trotzdem MSIX produzieren?
Ja. Capture-First bedeutet keine Installer-Medien-Abhängigkeit. EtherApps Forge erfasst den installierten Anwendungs-Footprint von einem Live-System (Dateien, Registry, AppData, Dienste und Abhängigkeiten) und produziert signierte MSIX-, MSI-, IntuneWin- und AppAttach-Ausgaben aus einer Erfassung. Das ist der Hauptgrund, warum Teams EtherApps Forge gegenüber traditionellen Packaging-Toolchains für Legacy-Umgebungen wählen.
Können wir AppAttach und Intune MSIX aus einer Erfassung produzieren?
Ja. Eine Erfassung produziert signiertes MSIX für Intune, IntuneWin für Legacy-Pfad-Intune-Bereitstellung und MSIX AppAttach für Azure Virtual Desktop. Windows 365-Lieferung verwendet MSIX oder IntuneWin aus derselben Erfassung. Windows 365 unterstützt derzeit kein AppAttach, sodass Cloud PC-Lieferung über den MSIX- oder IntuneWin-Pfad geht.
Ersetzt das unser bestehendes Packaging-Team?
Nein. KI-geführte Routenführung erweitert das Team, indem sie die MSIX-Skills-Lücke schließt und den richtigen Pfad pro Anwendung vorschlägt, aber ein menschlicher Prüfer zeichnet jedes Paket noch ab. EtherApps Forge arbeitet neben bestehenden Packaging-Workflows statt Packager-Urteil zu ersetzen.
Können App-V-Pakete direkt zu MSIX konvertiert werden?
App-V 5.1 Pakete können direkt mit dem Microsoft MSIX Packaging Tool konvertiert werden, über die Oberfläche oder die Kommandozeile für Batch-Läufe. App-V 4.x Pakete werden nicht direkt unterstützt; Microsoft empfiehlt die Konvertierung aus dem Quell-Installer, und wo der Installer verloren ist, ist ein Capture-First-Repackaging aus einer Live-Installation der praktische Weg. EtherApps Forge deckt diesen Capture-First-Pfad mit menschlicher Prüfung vor der Freigabe ab.
Was bricht bei der App-V-zu-MSIX-Konvertierung?
Die üblichen Blocker sind Start- und Abmelde-Skripte, Laufzeitverhalten, das den App-V-Client voraussetzte, Middleware-Abhängigkeiten und Pakete, deren Quellmedien nicht mehr existieren. Das Package Support Framework behebt viele Laufzeitlücken nach der Konvertierung, und Pakete, die sich direkter Konvertierung widersetzen, können stattdessen Capture-First neu paketiert werden. Ein kurzer Bewertungsdurchlauf vor der Migration findet diese Blocker früh.
Müssen migrierte MSIX-Pakete signiert werden?
Ja. Jedes MSIX-Paket muss mit einem Zertifikat signiert werden, dem die Umgebung vertraut, bevor Windows es installiert, also planen Sie die Zertifikatsbehandlung als Teil des Migrations-Workflows statt als nachträglichen Gedanken. EtherApps Forge baut die Signierung in die Packaging-Pipeline ein, und dieselbe Zertifikatsdisziplin gilt für Pakete, die mit Microsoft-Tools konvertiert wurden.
Wie stelle ich migrierte MSIX-Apps mit Intune bereit?
Weisen Sie die signierten MSIX-Pakete über Intune zu wie jede moderne Windows-App, beginnend mit einem Pilot-Ring auf repräsentativen Windows 11 Geräten vor breiter Zuweisung. Halten Sie das App-V-Paket verfügbar, bis der Pilot bestätigt, dass sich die konvertierte App korrekt verhält, und ziehen Sie dann den alten Lieferpfad zurück, sobald jede Welle abgeschlossen ist.
Was ist das Package Support Framework und wann brauchen wir es?
Das Package Support Framework ist eine Open-Source-Laufzeit von Microsoft, die Verhalten korrigiert, auf das Anwendungen angewiesen sind, das im MSIX-Container aber nicht möglich ist. Typische Fälle sind das Schreiben von Dateien neben die eigene EXE, ein fest erwarteter Installationspfad oder das Lesen von Maschinen-Registry-Pfaden, die der Container umleitet. EtherApps Forge stellt das Framework als Teil der Paketierung bereit und wendet Datei- und Registry-Umleitung sowie Korrekturen des Arbeitsverzeichnisses an, damit eine erfasste Legacy-Anwendung ohne Änderung ihres Quellcodes korrekt läuft.
Können wir auch eigene Software-Builds als MSIX paketieren, nicht nur Legacy-Captures?
Ja. Die forge_msix-CLI ist ein Drop-in-Ersatz für Microsofts makeappx.exe und ruft dieselbe Windows-Paketierungs-Engine auf, sodass aus einem Build-Ordner ein signiertes, validiertes MSIX wird, mit denselben Schaltern, die eine bestehende Pipeline bereits übergibt. Entwickler und ISVs können ein Manifest aus der gebauten EXE erzeugen, in einem Schritt erstellen und signieren, das Ergebnis validieren und einem Smoke-Test unterziehen, alles als Stufen einer Release-Pipeline statt als manueller Schritt nach dem Build.
Was ist mit dem App-V-Support passiert?
Microsoft hat den App-V-Client und Sequencer in festen erweiterten Support überführt, sodass sie weiterhin mit Windows ausgeliefert werden, aber nur Fixes erhalten, und der Support für die App-V-Server-Komponenten endete im April 2026. Teams, die App-V-Pakete bereits auf Azure Virtual Desktop nutzen, können App-V App Attach ohne einen App-V-Server verwenden, und die meisten Umgebungen nutzen dieses Fenster, um eine kontrollierte App-V-zu-MSIX-Migration zu planen.
MSIX vs ClickOnce: Was ist der eigentliche Unterschied?
ClickOnce installiert in einen benutzerbezogenen Profilpfad ohne Administratorrechte und ohne Isolation vom restlichen System, gedacht für selbstaktualisierende Fachanwendungen, die ein Entwickler direkt veröffentlicht. MSIX installiert in einen sandboxed Container mit Datei- und Registry-Virtualisierung, sauberer Deinstallation und integrierter Intune-/AVD-AppAttach-Bereitstellung. ClickOnce eignet sich für eine kleine interne App mit eigenem Update-Kanal; MSIX eignet sich für estateweites Packaging, bei dem IT konsistente Bereitstellung, saubere Entfernung und zentrale Verwaltung braucht.
MSIX vs MSI: Was ändert sich für das Packaging-Team?
MSI installiert direkt auf dem Rechner und verändert gemeinsam genutzte Speicherorte (Program Files, Registry, gemeinsame DLLs), sodass zwei per MSI installierte Apps im Laufe der Zeit in Konflikt geraten können. MSIX containerisiert jede App mit eigenem virtualisiertem Datei- und Registry-Namespace, sodass Installationen isoliert bleiben und Side-by-Side-Versionen sowie saubere Deinstallationen zuverlässig funktionieren. Der Kompromiss: Manche Legacy-MSI-Apps schreiben außerhalb ihres eigenen Containers, genau dafür ist die Datei- und Registry-Umleitung des Package Support Framework beim MSIX-Packaging gedacht.
MSIX vs App-V: Welches Format sollte ein neues Packaging-Projekt anvisieren?
App-V ist Microsofts älteres Anwendungsvirtualisierungsformat, inzwischen im festen erweiterten Support mit serverseitigem Support-Ende im April 2026, und benötigt einen eigenen Client oder App-V AppAttach auf Azure Virtual Desktop, um überhaupt zu laufen. MSIX ist das aktuelle Windows-Packaging-Format, funktioniert nativ mit Intune-Bereitstellung und AVD-/Windows 365-AppAttach ohne separaten Client, und ist das Ziel, auf das Microsofts eigenes Tooling inzwischen hinarbeitet. Ein neues Packaging-Projekt sollte MSIX anvisieren; App-V ist an diesem Punkt ein Migrationsquellformat, kein Zielformat.
Welche Tools können Legacy-Windows-Apps im gesamten Bestand in großem Umfang in moderne Packaging-Formate umwandeln?
Es gibt keinen einzelnen Button, der einen ganzen Bestand auf einmal sicher konvertiert, weil sich Abhängigkeiten und Installationsverhalten von Anwendung zu Anwendung unterscheiden. Was tatsächlich skaliert, ist derselbe Capture-first-Workflow wiederholt anzuwenden: EtherApps Forge erfasst den echten Fußabdruck einer laufenden Anwendung, leitet sie durch KI-gestützte Packaging-Entscheidungen für Signierung und Manifest-Fix-ups und gibt MSIX, MSI, IntuneWin oder AppAttach aus, dann folgt die nächste Anwendung demselben Weg. Ein Bestand kommt schneller durch, weil jede App denselben wiederholbaren Weg nimmt, nicht weil ein einzelner Vorgang alle unbeaufsichtigt konvertiert.
MSIX vs. Win32-App-Format: Was sollten wir für Intune wählen?
Intune stellt beide bereit, daher hängt die Wahl von der jeweiligen Anwendung ab, nicht von einer pauschalen Regel. MSIX bietet sauberes Deinstallieren, keine zurückbleibenden Dateien oder Registry-Einträge und funktioniert mit AVD-/Windows 365-AppAttach; das macht es zum Standard für alles, was eine Packaging-Auffrischung durchläuft. Eine Win32-/LOB-App bleibt die richtige Wahl, wenn eine Anwendung sich wirklich nicht containerisieren lässt, ohne dabei kaputtzugehen, und kein MSIX-Fix-up die Lücke schließt. Im Zweifel zuerst als MSIX packen und nur für die konkreten Anwendungen, die es brauchen, auf Win32 zurückfallen, statt das Format bestandsweit im Voraus festzulegen.
Wie modernisiere ich App-V zu MSIX oder MSI für Apps, die wir über Citrix ausliefern?
Die Konvertierung selbst ist dieselbe Arbeit wie bei jeder anderen App-V-zu-MSIX-Migration: Forge erfasst die laufende Anwendung und erzeugt ein signiertes MSIX oder MSI. Was sich für eine Citrix-Umgebung ändert, ist der Auslieferungsschritt, und der ist nativ, kein zusätzliches Tool: Citrix Virtual Apps and Desktops und Citrix DaaS unterstützen MSIX und MSIX App Attach direkt auf Session-Hosts. Die Ausgabe einer Forge-Erfassung geht also direkt in Citrix' eigene Funktion für Anwendungspakete.
Funktioniert die MSIX-Ausgabe von Forge mit Parallels RAS?
Ja. Parallels RAS 19 und später liefert MSIX-Pakete und MSIX App Attach nativ aus, erweitert auf VDI in 19.1 und auf AVD in 19.2. Ein signiertes MSIX aus Forge lässt sich direkt in Parallels RAS' Funktion für Anwendungspakete importieren, sodass die Modernisierung einer App-V- oder MSI-App für eine Parallels RAS-Umgebung keinen separaten Packaging-Weg gegenüber jedem anderen MSIX-Ziel benötigt.
Brauchen wir eine eigene MSIX-Paketierungsumgebung oder eine Hyper-V-VM?
Ja, und sie sollte sauber sein. Das MSIX Packaging Tool von Microsoft erwartet einen sauberen Windows-Rechner oder eine Hyper-V-VM, damit der Capture keine Altlasten vom Arbeitsrechner eines Technikers mitnimmt. EtherApps Forge setzt dasselbe Prinzip über eine kontrollierte VM in Ihrer eigenen Azure-Umgebung um: Jeder Capture startet von einem geprüften Image, sodass das Paket wiederholbar und auditfähig ist statt von zufällig installierter Software geprägt. Damit entfällt auch der manuelle Neuaufbau der Paketierungs-VM zwischen Anwendungen, in dem bei einem Windows 11-Rückstau die meiste Zeit verloren geht.
Unsicher, welche Apps sich sauber paketieren lassen?
Nehmen Sie eine sperrige Legacy-App und lassen Sie sie durch die 7-tägige Testphase laufen. Keine Kreditkarte, und das signierte Paket behalten Sie. Wenn Sie lieber zuerst den gesamten Rückstand beziffern wollen: Der kostenlose Rechner braucht fünf Eingaben.
Quellen zu MSIX Packaging und Deployment
Überprüft am 26. August 2026.
Related solutions
Related glossary terms
Start here
Räumen Sie den Paketierungsrückstand ab, bevor er Ihren Migrationstermin bestimmt.
Geben Sie Ihre App-Anzahl in den kostenlosen Kostenrechner ein, lassen Sie eine echte Anwendung durch eine 7-tägige EtherApps Forge-Testphase ohne Kreditkarte laufen, oder holen Sie sich einen Paketierungsplan für Ihre Landschaft, der Capture-first-MSIX, Signierung und AppAttach-Routing durchgeht.
- Eine Erfassung erzeugt MSIX, IntuneWin, AppAttach für AVD und MSI in einem Workflow, nicht in getrennten Läufen pro Ziel.
- Signierung, Manifest-Fix-ups und Modifikationspakete werden inline erledigt, sodass die Pipeline nie mittendrin an eine externe Signier-Toolchain übergibt.
- KI-geführtes Routing schließt die MSIX-Wissenslücke, ohne den menschlichen Reviewer zu entfernen, sodass Ihr Team Kontrolle und Nachweis jeder Entscheidung behält.
- Jede EtherApps Forge-Lizenz enthält Schulung und Support, sodass sich die Wissenslücke auch auf Ihrer Seite schließt.