
Solution
Agentic App Packaging für moderne Windows-Lieferung.
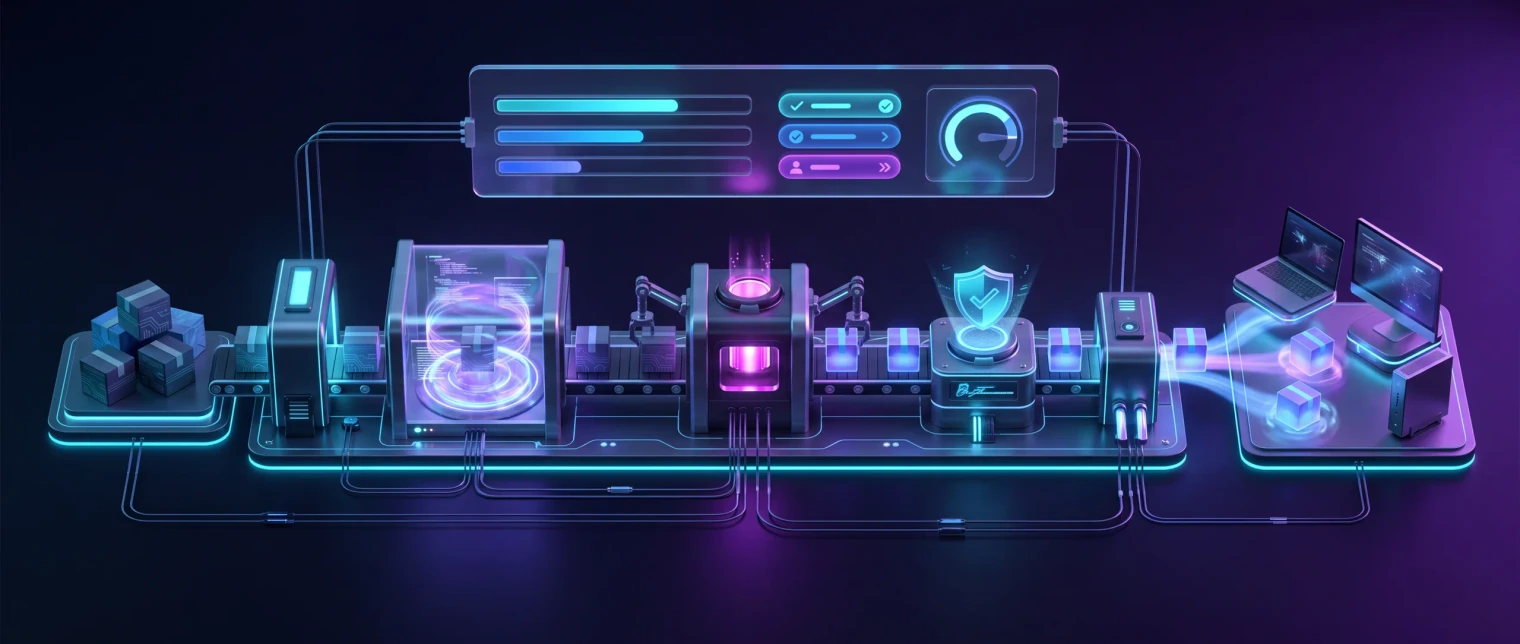
Verwenden Sie EtherApps Forge für agentic App Packaging mit Foundry-gestützter Orchestrierung, um Anwendungen in einer kontrollierten virtuellen Maschine zu erfassen, die richtige Paket-Route zu wählen und MSIX, MSI, PowerShell App Deployment Toolkit und Intune-fertige Ausgaben für Review vorzubereiten.
7 Tage kostenlos den vollständigen Workflow testen · Lizenzen enthalten Schulung und Support
Keine Kreditkarte. Erfassen Sie eine echte Anwendung am ersten Tag.
VM-basiert
Erfassung und Packaging aus einer kontrollierten Windows-Umgebung
4 Ausgaben
MSIX-, MSI-, PSADT- und Intune-fertige Paketpfade
Geprüft
agentic Workflow mit menschlicher Freigabe vor Release
The problem
Packaging bleibt langsam, wenn die Entscheidungsarbeit immer noch manuell ist.
Packaging-Teams sollen schneller agieren, während sie mit fehlenden Installern, unklaren Abhängigkeiten und mehreren Bereitstellungszielen umgehen. Traditionelle Tools überlassen es immer noch qualifizierten Packagern, die Route zu entscheiden, Skripte neu zu bauen, Intune-Metadaten vorzubereiten und die Entscheidung manuell zu dokumentieren.
Installer-Medien fehlen oder sind unzuverlässig
Viele nützliche Anwendungen existieren nur als installierte Footprints auf alten Maschinen. Eine VM-basierte Erfassungs-Route gibt dem Team einen praktischen Ausgangspunkt, wenn saubere Quellmedien weg sind.
Die Ausgabe-Route ist nicht offensichtlich
MSIX-, MSI-, PSADT- und Intune-fertige Pakete passen jeweils zu unterschiedlichen Bereitstellungspfaden. Der Agent hilft, die richtige Route vor dem Beginn der Nacharbeit zu empfehlen.
Packaging-Urteil ist knapp
Erfahrene Packager treffen weiterhin die endgültige Entscheidung, aber agentic Triage kann repetitive Inspektion, Skript-Vorbereitung und Metadaten-Arbeit aus dem kritischen Pfad entfernen.
Teams brauchen Kontrolle, nicht Black-Box-Release
Der Workflow behält menschliche Review und Nachweise rund um die Paket-Route, generierte Artefakte und Release-Bereitschaft, bevor irgendetwas Benutzer erreicht.
What changes
Was sich ändert
Paketieren aus einer kontrollierten VM
Beginnen Sie mit der Anwendung, wie sie läuft, erfassen Sie den Footprint in einer kontrollierten Windows-Umgebung und reduzieren Sie die Abhängigkeit von perfekten Quell-Installern.
Lassen Sie den Agenten vor dem Packaging inspizieren
Verwenden Sie Foundry-gestützte Orchestrierung, um Anwendungs-Zustand, Abhängigkeiten und Zielanforderungen zu analysieren, bevor die Paket-Route gewählt wird.
Die richtige Ausgabe vorbereiten
Erstellen Sie MSIX-, MSI-, PowerShell App Deployment Toolkit- oder Intune-fertige Paketpfade aus demselben capture-geführten Workflow.
Prüfer-Freigabe behalten
Geben Sie dem Packaging-Team einen prüfbaren Entscheidungspfad und Release-Checkpoint, statt einen Agenten zu bitten, ohne Kontrolle zu veröffentlichen.
Start here
Beginnen Sie mit einer schwierigen Anwendung.
Sehen Sie das live in Ihrem eigenen Tenant.
Der AI Controller
KI-geführte Routenwahl vor Beginn des Packagings.
Forges AI Controller inspiziert den erfassten Anwendungs-Zustand, empfiehlt MSIX-, MSI-, PowerShell App Deployment Toolkit- oder Intune-fertige Ausgabe und bereitet Skripte und Metadaten vor. Das Packaging-Team behält die endgültige Freigabe vor Release.
Walkthrough
Forge-Packaging in Aktion sehen.
Ein fokussierter Walkthrough von VM-Erfassung, KI-gestützter Routenauswahl, Signierung, Manifest-Fixups und Intune-fertigen Ausgaben.
Feature-Tiefenanalysen
Der Packaging-Workflow, aufgeschlüsselt.
VM-basierte Erfassung, MSIX-Ausgaben und MCP-Integration für externe Orchestrierung. Ein fokussiertes Video pro Bereich, damit Packaging-, Endpunkt- und Automatisierungsteams zum relevanten Teil springen können.
Live-Erfassung
Eine laufende Windows-Anwendung aus einer kontrollierten VM erfassen: Dateien, Registry, AppData, Dienste und Abhängigkeiten, ohne Installer-Medien.
MSIX-Ausgaben
Signierte MSIX-, AppAttach-, IntuneWin- und MSI-Pakete aus einer Erfassung produzieren, bereit für Intune-, AVD- und Cloud PC-Lieferung.
MCP-Integration
Treiben Sie Forge aus Ihrem eigenen KI-Orchestrator über den Forge MCP-Server: eine Tool-Integrations-Schnittstelle für externe Agenten und Pipelines. Getrennt vom internen AI Controller von Forge.
How we deliver it
Produkt-Mapping
Diese Route wird von EtherApps Forge geführt. Forge liefert den VM-basierten Erfassungs- und Packaging-Workflow; Microsoft Foundry-gestützte agentic Orchestrierung hilft, Anwendungs-Zustand zu inspizieren, die Paket-Route zu wählen, Skripte und Metadaten zu generieren und Ausgaben für Review vorzubereiten. Verwenden Sie die MSIX-Seite, wenn der Käufer speziell nach MSIX, Signierung oder App Attach sucht. Verwenden Sie Anwendungsmodernisierung, wenn der Käufer ein breiteres Migrationsprogramm plant.
EtherApps Forge captures installed Windows applications from running systems, analyses the real application footprint, supports AI-guided packaging decisions, and produces deployment-ready outputs for modern environments.
Where this fits
- Packaging-Rückstände, wo Installer fehlen und der installierte Anwendungs-Footprint die einzige zuverlässige Quelle ist.
- Intune-Migrationsprojekte, die wiederholbare Paket-Vorbereitung, Installations-Befehle, Erkennungslogik und Bereitstellungs-Metadaten benötigen.
- Windows 11-, Azure Virtual Desktop- oder Cloud PC-Bereitschaftsarbeit, wo Anwendungs-Blocker den Rollout-Plan verzögern.
- MSP-Packaging-Fabrik-Operationen, die einen wiederholbaren Workflow über mehrere Kunden-Umgebungen benötigen.
- Teams, die von manueller Packaging-Triage zu einer kontrollierten KI-gestützten Packaging-Pipeline wechseln.
FAQ
Fragen, die Teams üblicherweise vor einem agentic Packaging-Pilot stellen.
Halten Sie die Auswertung verankert in VM-Erfassung, Paket-Routen-Wahl, Intune-Bereitschaft und menschlicher Review vor Release.
Was bedeutet agentic App Packaging?
Es bedeutet, dass der Packaging-Workflow einen KI-Agenten verwendet, um eine kontrollierte virtuelle Maschine-Erfassung zu inspizieren, über Anwendungsverhalten zu räsonieren, die Paket-Route zu empfehlen und Ausgaben für Review vorzubereiten. Das Paket wird weiterhin von einem Menschen vor Release genehmigt.
Wie unterscheidet sich das von MSIX-Packaging?
MSIX-Packaging ist eine spezifische Ausgabe-Route. Agentic App Packaging ist die breitere Orchestrierungs-Schicht, die hilft zu entscheiden, ob eine App MSIX, MSI, PowerShell App Deployment Toolkit oder ein Intune-fertiges Paket werden soll.
Veröffentlicht der Agent Pakete ohne Review?
Nein. Der beabsichtigte Workflow behält einen Prüfer-Checkpoint vor Release. Der Agent beschleunigt Erfassungs-Analyse, Routenauswahl, Skript-Vorbereitung und Metadaten-Arbeit, während das Packaging-Team die Kontrolle behält.
Welche Ausgaben sind im Scope?
Die Route ist um MSIX-, MSI-, PowerShell App Deployment Toolkit- und Intune-fertige Ausgaben gebaut. MSIX App Attach und breitere Migrations-Routen verbinden sich weiterhin zurück zu den dedizierten MSIX- und Anwendungs-Modernisierungs-Lösungsseiten.
Was passiert, wenn die KI-empfohlene Paket-Route sich als falsch herausstellt?
Die Routen-Empfehlung ist ein Ausgangspunkt, keine Festlegung. Da der Prüfer-Checkpoint vor dem Release liegt, kann ein Packager eine andere Ausgabe wählen, MSIX, MSI, PSADT oder Intune-fertig, als die vom Agenten vorgeschlagene, ohne die VM-Erfassung zu wiederholen. Die Erfassung ist über Routen hinweg wiederverwendbar; nur der nachgelagerte Packaging-Schritt ändert sich.
Ersetzt dies das Win32 Content Prep Tool oder Microsofts eigene Intune-Packaging-Schritte?
Nein. Forge erzeugt dieselbe Art von Ausgaben (.intunewin, MSIX, MSI), die auch Microsofts eigenes Win32 Content Prep Tool und MSIX-Tooling erstellen, und diese Pakete werden weiterhin auf dem üblichen Weg in Intune hochgeladen. Was Forge ändert, ist die Arbeit vor diesem Upload: die Erfassung der App aus einer kontrollierten VM und der Einsatz agentic Orchestrierung, um das Paket und seine Metadaten vorzubereiten, statt dass ein Packager diese Vorbereitung manuell erledigt.
Gibt es ein KI-Tool, das veraltete Win32-Anwendungen automatisch verpackt?
Ja. Agentisches App-Packaging erfasst eine veraltete Win32-Anwendung aus einer kontrollierten VM, anschließend untersucht ein KI-Agent diese Erfassung, analysiert das Laufzeitverhalten der Anwendung und empfiehlt den Paketierungsweg, MSIX, MSI, PowerShell App Deployment Toolkit oder Intune-bereit, bevor die Ausgabe und ihre Metadaten vorbereitet werden. Ein menschlicher Prüfer kontrolliert und genehmigt das Paket weiterhin vor der Freigabe, sodass "automatisch" weniger manuelle Detektivarbeit pro App bedeutet, nicht einen unbeaufsichtigten Freigabeprozess.
Quellen zu agentic App Packaging
Überprüft am 25. August 2026.
Related solutions
Related glossary terms
Start here
Beginnen Sie mit einer schwierigen Anwendung.
Verwenden Sie einen 7-Tage Forge-Trial an einem echten Packaging-Blocker oder buchen Sie einen Packaging-Fit-Check, um die VM-Erfassung, agentic Routenauswahl, Paket-Ausgaben und Freigabe-Modell vor einem breiteren Rollout zu prüfen.
- VM-basierte Erfassung reduziert die Abhängigkeit von vollständigen Installer-Medien, bevor Paket-Arbeit beginnen kann.
- Agentic Routenauswahl hilft Packaging-Teams früher zwischen MSIX, MSI, PSADT und Intune-fertigen Ausgaben zu wählen.
- Prüfer-Checkpoints halten die Verantwortlichkeit beim Packaging-Team, während sie repetitive Inspektions- und Vorbereitungsarbeit reduzieren.