
Solution
Agentic app packaging pour livraison Windows moderne.
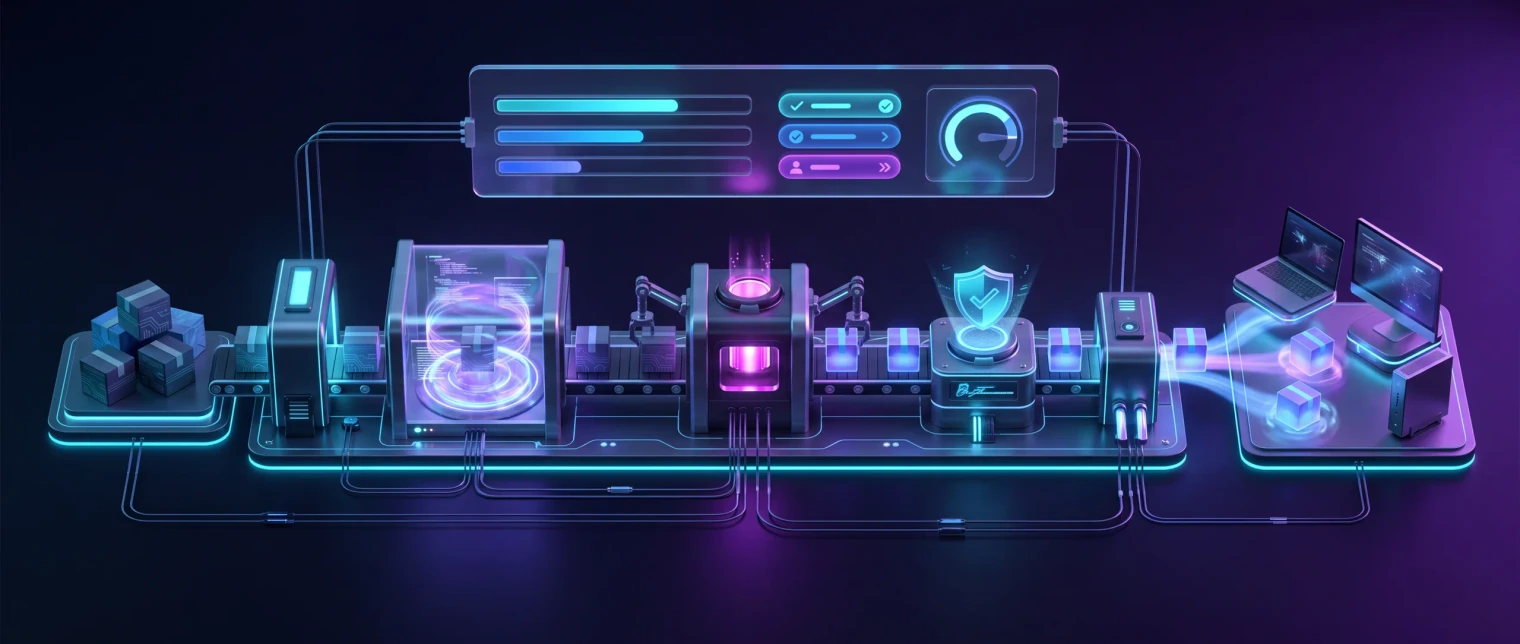
Utilisez EtherApps Forge pour le packaging d'applications agentique avec une orchestration soutenue par Foundry afin de capturer des applications dans une machine virtuelle contrôlée, de choisir la bonne route de package et de préparer des sorties MSIX, MSI, PowerShell App Deployment Toolkit et prêtes pour Intune en vue d'une revue.
Essai gratuit de 7 jours du workflow complet · les licences incluent la formation et le support
Sans carte bancaire. Capturez une vraie application dès le premier jour.
Basé VM
capturez et packagez depuis un environnement Windows contrôlé
4 sorties
chemins de packages MSIX, MSI, PSADT et Intune-ready
Révisé
workflow agentic avec approbation humaine avant release
The problem
Le packaging reste lent quand le travail de décision est encore manuel.
Les équipes de packaging sont invitées à se déplacer plus vite tout en gérant installateurs manquants, dépendances peu claires et plusieurs cibles de déploiement. Les outils traditionnels laissent encore aux packagers qualifiés le soin de décider de la route, reconstruire les scripts, préparer les métadonnées Intune et documenter la décision manuellement.
Le média d'installateur manque ou est peu fiable
De nombreuses applications utiles n'existent que sous forme d'empreintes installées sur de vieilles machines. Une route de capture basée VM donne à l'équipe un point de départ pratique quand le média source propre est parti.
La route de sortie n'est pas évidente
Les packages MSIX, MSI, PSADT et Intune-ready conviennent chacun à différents chemins de déploiement. L'agent aide à recommander la bonne route avant que le retravail ne commence.
Le jugement de packaging est rare
Les packagers expérimentés font encore l'appel final, mais le triage agentic peut retirer l'inspection répétitive, la préparation de script et le travail de métadonnées du chemin critique.
Les équipes ont besoin de contrôle, pas de release boîte noire
Le workflow garde la revue humaine et les preuves autour de la route de package, artefacts générés et préparation à la release avant que quoi que ce soit n'atteigne les utilisateurs.
What changes
Ce qui change
Packagez depuis une VM contrôlée
Commencez par l'application telle qu'elle tourne, capturez l'empreinte dans un environnement Windows contrôlé et réduisez la dépendance à des installateurs sources parfaits.
Laissez l'agent inspecter avant le packaging
Utilisez l'orchestration soutenue par Foundry pour analyser état d'application, dépendances et exigences de destination avant que la route de package ne soit choisie.
Préparez la bonne sortie
Créez des chemins de packages MSIX, MSI, PowerShell App Deployment Toolkit ou Intune-ready depuis le même workflow mené par capture.
Gardez la signature de revisor
Donnez à l'équipe de packaging une piste de décision révisable et un point de contrôle de release, plutôt que de demander à un agent de publier sans contrôle.
Start here
Commencez par une application difficile.
Voyez-le fonctionner sur votre propre tenant.
L'AI controller
Choix de route mené par IA avant le démarrage du packaging.
L'AI controller de Forge inspecte l'état de l'application capturée, recommande sortie MSIX, MSI, PowerShell App Deployment Toolkit ou Intune-ready et prépare scripts et métadonnées. L'équipe de packaging garde l'approbation finale avant release.
Visite
Voir le packaging Forge en action.
Une visite ciblée de capture VM, sélection de route assistée par IA, signature, correctifs de manifeste et sorties Intune-ready.
Approfondissements de fonctionnalités
Le workflow de packaging, décomposé.
Capture basée VM, sorties MSIX et intégration MCP pour orchestration externe. Une vidéo ciblée par domaine pour que les équipes packaging, endpoint et automatisation puissent sauter à la partie qui compte.
Live capture
Capturez une application Windows en cours d'exécution depuis une VM contrôlée : fichiers, registre, AppData, services et dépendances, sans média d'installateur.
Sorties MSIX
Produisez des packages signés MSIX, AppAttach, IntuneWin et MSI depuis une capture, prêts pour livraison Intune, AVD et Cloud PC.
Intégration MCP
Pilotez Forge depuis votre propre orchestrateur IA via le serveur Forge MCP : une interface d'intégration d'outils pour agents et pipelines externes. Séparé de l'AI controller interne de Forge.
How we deliver it
Mapping produit
Cette route est menée par EtherApps Forge. Forge fournit le workflow de capture et packaging basé VM ; l'orchestration agentic soutenue par Microsoft Foundry aide à inspecter l'état d'application, choisir la route de package, générer scripts et métadonnées et préparer les sorties pour revue. Utilisez la page MSIX quand l'acheteur cherche spécifiquement MSIX, signature ou App Attach. Utilisez la modernisation d'applications quand l'acheteur planifie un programme de migration plus large.
EtherApps Forge captures installed Windows applications from running systems, analyses the real application footprint, supports AI-guided packaging decisions, and produces deployment-ready outputs for modern environments.
Where this fits
- Backlogs de packaging où les installateurs manquent et l'empreinte d'application installée est la seule source fiable.
- Projets de migration Intune qui nécessitent préparation de package reproductible, commandes d'installation, logique de détection et métadonnées de déploiement.
- Travail de préparation Windows 11, Azure Virtual Desktop ou Cloud PC où les bloqueurs d'application retardent le plan de déploiement.
- Opérations d'usine de packaging MSP qui nécessitent un workflow reproductible sur plusieurs parcs clients.
- Équipes passant du triage de packaging manuel à un pipeline de packaging assisté par IA contrôlé.
FAQ
Questions que les équipes posent habituellement avant un pilote de packaging agentic.
Gardez l'évaluation ancrée dans capture VM, choix de route de package, préparation Intune et revue humaine avant release.
Que signifie agentic app packaging ?
Cela signifie que le workflow de packaging utilise un agent IA pour inspecter une capture de machine virtuelle contrôlée, raisonner sur le comportement de l'application, recommander la route de package et préparer les sorties pour revue. Le package est encore approuvé par un humain avant release.
En quoi cela diffère-t-il du packaging MSIX ?
Le packaging MSIX est une route de sortie spécifique. Agentic app packaging est la couche d'orchestration plus large qui aide à décider si une app doit devenir MSIX, MSI, PowerShell App Deployment Toolkit ou un package Intune-ready.
L'agent publie-t-il des packages sans revue ?
Non. Le workflow prévu maintient un point de contrôle de revisor avant release. L'agent accélère l'analyse de capture, sélection de route, préparation de script et travail de métadonnées, pendant que l'équipe de packaging garde le contrôle.
Quelles sorties sont dans le périmètre ?
La route est construite autour des sorties MSIX, MSI, PowerShell App Deployment Toolkit et Intune-ready. MSIX App Attach et routes de migration plus larges se reconnectent encore aux pages de solution dédiées MSIX et modernisation d'applications.
Que se passe-t-il si la route de packaging recommandée par l'IA s'avère erronée ?
La recommandation de route est un point de départ, pas un engagement. Comme le point de contrôle du revisor se situe avant la release, un packager peut choisir une sortie différente, MSIX, MSI, PSADT ou prête pour Intune, de celle proposée par l'agent, sans refaire la capture VM. La capture est réutilisable sur toutes les routes ; seule l'étape de packaging en aval change.
Cela remplace-t-il le Win32 Content Prep Tool ou les propres étapes de packaging Intune de Microsoft ?
Non. Forge produit les mêmes types de sorties (.intunewin, MSIX, MSI) que le Win32 Content Prep Tool et l'outillage MSIX propres à Microsoft, et ces packages se téléversent toujours dans Intune de la façon habituelle. Ce que Forge change, c'est le travail avant ce téléversement : capturer l'application depuis une VM contrôlée et utiliser une orchestration agentique pour préparer le package et ses métadonnées, plutôt qu'un packager effectuant cette préparation à la main.
Existe-t-il un outil d'IA qui package automatiquement les applications Win32 héritées ?
Oui. Le packaging d'applications agentique capture une application Win32 héritée depuis une VM contrôlée, puis un agent d'IA examine cette capture, analyse le comportement d'exécution de l'application et recommande la voie de packaging, MSIX, MSI, PowerShell App Deployment Toolkit, ou prêt pour Intune, avant de préparer la sortie et ses métadonnées. Un relecteur humain continue de vérifier et d'approuver le paquet avant sa publication ; "automatique" signifie donc moins de travail d'investigation manuel par application, pas un processus de publication sans supervision.
Sources sur le packaging d'applications agentique
Vérifié le 25 août 2026.
Related solutions
Related glossary terms
Start here
Commencez par une application difficile.
Utilisez un essai Forge de 7 jours sur un vrai bloqueur de packaging, ou réservez une vérification d'adéquation packaging pour examiner la capture VM, sélection de route agentic, sorties de package et modèle d'approbation avant un déploiement plus large.
- La capture basée VM réduit la dépendance au média d'installateur complet avant que le travail de package ne puisse commencer.
- La sélection de route agentic aide les équipes de packaging à choisir plus tôt entre les sorties MSIX, MSI, PSADT et Intune-ready.
- Les points de contrôle de revisor gardent la responsabilité avec l'équipe de packaging tout en réduisant le travail d'inspection et de préparation répétitif.