
Solution
Halten Sie Legacy-Anwendungen in Bewegung, wenn Packaging zum Blocker wird.
EtherApps Forge-geführte Anwendungsmodernisierung und -migration hilft Windows-Umgebungen, Legacy-Apps zu bewerten, neu zu paketieren und nach Windows 11, Intune, MSIX und App Attach zu überführen.
7 Tage kostenlos den vollständigen Workflow testen · Lizenzen enthalten Schulung und Support
Keine Kreditkarte. Erfassen Sie eine echte Anwendung am ersten Tag.
Capture-first
Workflow, wenn Installer-Medien fehlen oder unvollständig sind
Portfolio-weit
Migrations-Bereitschaft über die Legacy-Anwendungs-Umgebung
4 Ausgaben
MSIX, MSI, IntuneWin, AppAttach aus einer Erfassung
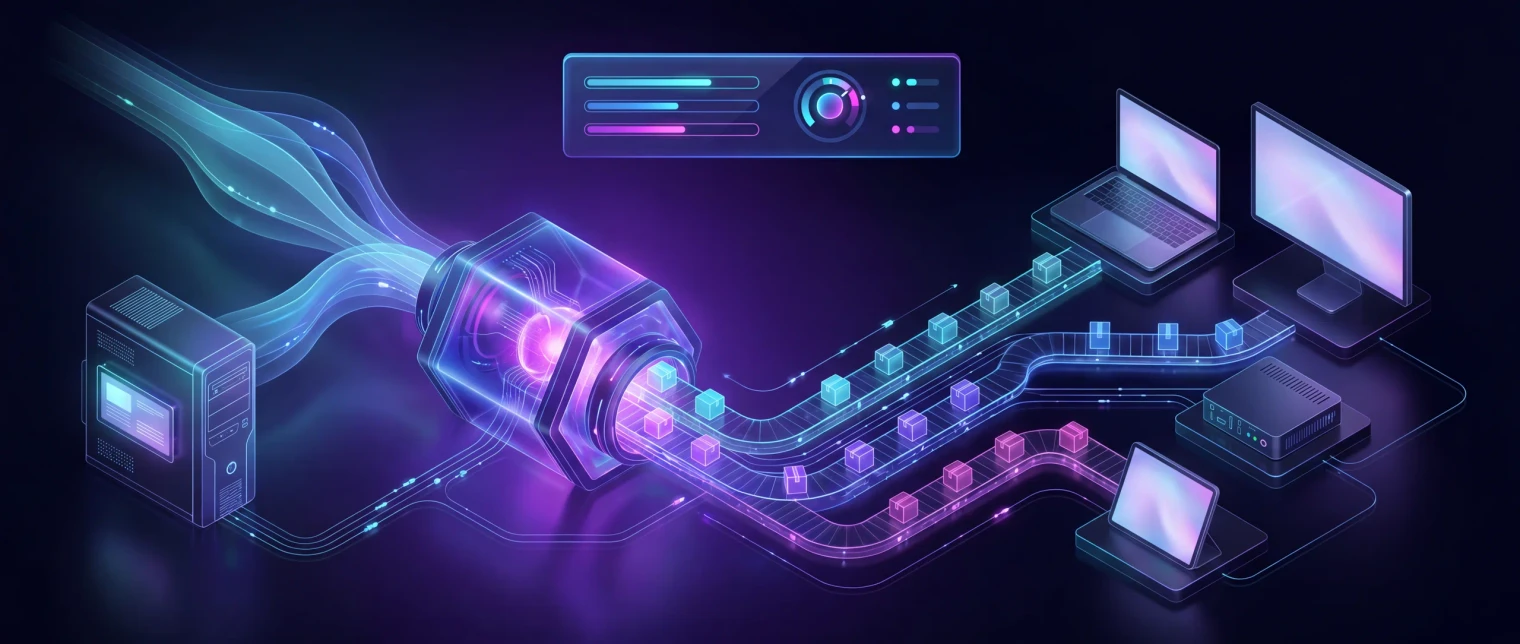
The problem
Der Migrationsplan ist oft in Ordnung. Die Anwendungs-Bereitschaft ist der Blocker.
Legacy applications become migration blockers when installer media is missing, packaging routes are unclear, or teams cannot see the real application footprint early enough in the programme.
Installer-Medien fehlen oder sind unvollständig
Legacy-Anwendungen überleben oft lange, nachdem der saubere Installer weg ist, was bedeutet, dass Packaging-Arbeit mit Unsicherheit statt einer klaren Route beginnt. Forge kann den installierten Footprint von einem laufenden System erfassen, wenn die Originalmedien fehlen.
Packaging-Entscheidungen werden durch schlechte Sichtbarkeit verzögert
Wenn Teams Dateien, Dienste, Registry-Änderungen oder AppData-Abhängigkeiten nicht klar sehen können, werden Routenentscheidungen langsamer und riskanter.
Moderne Ausgaben brauchen weiterhin einen Ausführungspfad
MSIX, Intune und App Attach können das Ziel sein, aber der eigentliche Blocker ist die Auswahl und Lieferung der Route aus dem Live-Anwendungs-Footprint. Dieselbe Erfassung kann MSIX-, MSI-, IntuneWin- und AppAttach-Ausgaben unterstützen, wo sie zur Zielumgebung passen.
What changes
Ergebnis-Blöcke
Schnellere Anwendungs-Bereitschaft
Reduzieren Sie Migrationsverzögerungen, die durch fehlende Installer-Medien, Packaging-Backlog und Konvertierungs-Komplexität verursacht werden. Die Paketierung kann von einer kontrollierten VM oder Referenzmaschine ausgehen und dann vor der Freigabe eine Prüfung durchlaufen.
Verbesserte Lieferungs-Vorhersagbarkeit
Erhöhen Sie das Vertrauen in Wellenplanung, indem Sie Unbekannte in der Anwendungsvorbereitung früher reduzieren.
Geringere operative Belastung für Migrations-Teams
Geben Sie Endpunkt- und Release-Teams klarerer Packaging-Durchsatz und Abhängigkeitskontrolle.
Start here
Beschleunigen Sie Migration, indem Sie App-Blocker zuerst lösen
Sehen Sie das live in Ihrem eigenen Tenant.
Die Modernisierungs-Ansicht
Legacy-Umgebung zu moderner Lieferung in fünf klaren Stufen.
Entdecken und inventarisieren Sie die Legacy-Umgebung, erfassen Sie jede Anwendung von einem Live-System (Dateien, Registry, Abhängigkeiten), konvertieren und signieren Sie über EtherApps Forge und routen Sie in moderne Lieferung: MSIX für Windows 11, AppAttach für AVD, IntuneWin für Intune oder MSI für Legacy-Ziele.
How we deliver it
Produkt-Mapping
Diese Route wird von EtherApps Forge als Capture-First-Route in moderne Packaging- und bereitstellungsfertige Ausgaben geführt, mit optionaler Unterstützung von anderen Portfolio-Komponenten, wo breiterer Planungskontext benötigt wird. Teams können mit einer 7-tägigen Forge-Testversion an einem echten Packaging-Blocker starten.
EtherApps Forge captures installed Windows applications from running systems, analyses the real application footprint, supports AI-guided packaging decisions, and produces deployment-ready outputs for modern environments.
FAQ
FAQ zur Anwendungsmodernisierung
Kurze Antworten für IT-, Endpunkt- und Packaging-Teams, die Windows 11-, Intune-, MSIX-, App Attach- oder Legacy-App-Migrationsarbeit planen.
Was ist Anwendungsmodernisierung?
Anwendungsmodernisierung ist die Arbeit, Legacy-Anwendungen zu bewerten, die richtige Paketierungsroute zu wählen und sie für die aktuelle Windows-Bereitstellung vorzubereiten. In dieser Route erfasst EtherApps Forge den Footprint der laufenden Anwendung und hilft dann, MSIX-, MSI-, IntuneWin- oder AppAttach-Ausgaben zu erzeugen, wo sie für Windows 11-, Intune-, AVD- oder Cloud PC-Bereitstellung geeignet sind.
Wie verschiebe ich Legacy-Windows-Apps nach Windows 11?
Beginnen Sie mit einer Inventur der App-Umgebung, identifizieren Sie fehlende Installer und Kompatibilitäts-Blocker und paketieren Sie dann jede App in die Route, die zum Bereitstellungsziel passt. Forge unterstützt Capture-First-Packaging, Signierung, Manifest-Korrekturen, Intune-fertige Ausgabe und App Attach-Pfade, sodass die Windows 11-Migration nicht von jeder Legacy-Anwendung blockiert wird.
Was, wenn der Original-Installer fehlt?
Ein fehlender Installer ist nicht immer ein Blocker. Forge kann eine Live-Installation von einer funktionierenden Maschine oder kontrollierten VM erfassen, einschließlich Dateien, Registry, AppData, Diensten und Abhängigkeiten. Diese Erfassung kann dann geprüft und in moderne Paketausgaben umgewandelt werden, ohne auf einen erneuten Download des Herstellers zu warten.
Was, wenn die App unter Windows läuft, nach der Paketierung aber nicht mehr?
Das ist bei älteren Anwendungen häufig und meist ein Container-Verhaltensproblem, keine kaputte App. Dateien neben die eigene EXE schreiben, einen festen Installationspfad annehmen oder eine Maschinen-Registry-Position lesen verhält sich unter MSIX anders. Forge stellt das Package Support Framework bereit, um diese Fälle mit Datei- und Registry-Umleitung sowie Korrekturen des Arbeitsverzeichnisses zu beheben, damit die Anwendung wie erwartet läuft, ohne Codeänderung und ohne Neubau durch den Hersteller.
Deckt das nur Legacy-Apps ab, oder können wir auch selbst gebaute Software paketieren?
Beides. Neben der Capture-First-Paketierung für Legacy-Anwendungen ist die forge_msix-CLI ein Drop-in-Ersatz für Microsofts makeappx.exe, sodass ein Entwicklungsteam oder ein Softwarehersteller einen Build-Ordner innerhalb einer bestehenden CI-Pipeline in ein signiertes, validiertes MSIX verwandeln kann. Umgebungen, die eine Mischung aus zugekaufter und selbst entwickelter Software modernisieren, nutzen für beides denselben Paketierungsweg.
MSIX oder App Attach: was sollte ich verwenden?
MSIX ist das moderne Paketformat für die Windows-Bereitstellung, während App Attach für die App-Bereitstellung in Azure Virtual Desktop verwendet wird, wo es zur Umgebung passt. Forge hilft, die Ausgaberoute pro Anwendung zu wählen, wobei MSIX-, MSI-, IntuneWin- und AppAttach-Ausgaben aus demselben Capture-geführten Workflow verfügbar sind.
Gibt es ein Anwendungsverpackungstool, das für MSPs mit mehreren Kundenmandanten entwickelt wurde?
Ja. Der Capture-first-Workflow von EtherApps Forge und das Forge MSIX CLI sind so konzipiert, dass sie in jeder Kundenumgebung gleich ablaufen: Erfassung, KI-gestütztes Routing, Signierung und Validierung, egal ob es sich um eine oder mehrere Umgebungen handelt. MSP-Packaging-Factories und Channel-Partner nutzen CLI und MCP-Automatisierung, um die Ausgabe über Kundenumgebungen hinweg zu standardisieren, statt für jeden Kunden einen eigenen Verpackungsprozess neu zu erlernen, mit einem menschlichen Prüfer, der jedes Paket weiterhin vor der Freigabe kontrolliert.
Wie lange dauert die Anwendungsmodernisierung?
Die Dauer hängt von der Anzahl der Apps, der Installer-Qualität, den Abhängigkeiten, den Prüf-Gates und den Zielplattformen ab. Der praktische Ausgangspunkt ist eine echte Anwendung: Nutzen Sie die 7-tägige EtherApps Forge-Testversion, um einen Blocker zu erfassen, zu paketieren und zu validieren, bevor Sie die breitere Migrationswelle planen.
Kann jede Legacy-Anwendung auf diese Weise modernisiert werden?
Nein, und genau das deckt das Capture-First-Assessment früh auf, statt erst nachdem die Paketierung bereits begonnen hat. Anwendungen mit Kernel-Mode-Treibern, Low-Level-Hardware-Abhängigkeiten wie USB-Dongles oder Diensten, die außerhalb eines Benutzer-Session-Containers laufen müssen, lassen sich generell nicht sicher als MSIX paketieren oder über App Attach ausliefern. Solche Apps werden stattdessen zu einem Virtualisierungs-, Azure-Virtual-Desktop- oder expliziten Ersatz-Gespräch weitergeleitet, statt in ein Paket zu münden, das in der Produktion versagt.
Was braucht eine App, um App-Attach-bereit für Azure Virtual Desktop zu sein?
Ein signiertes MSIX-Paket, bereitgestellt als VHDX- oder CIM-Datenträgerabbild auf einer Dateifreigabe, die Ihre Session-Hosts erreichen können, mit der vollständigen Zertifikatskette, der diese Hosts vertrauen. Forges Erfassungs- und Konvertierungs-Ausgabe erzeugt dieses signierte MSIX; der AVD-seitige Speicher und die Session-Host-Konfiguration bleiben Ihr eigenes Azure-Setup.
Der Support für Windows 10 endete im Oktober 2025 - ändert das den Migrationszeitplan?
Es erhöht den Einsatz, statt den Zeitplan neu zu setzen. Windows 10 erreichte am 14. Oktober 2025 das Support-Ende, und kommerzielle Extended Security Updates laufen längstens bis zum 13. Oktober 2028, eine kostenpflichtige Brücke, kein langfristiger Plan. Wenn Legacy-Anwendungen noch der Blocker für den Umstieg auf Windows 11 sind, läuft dieser Paketierungsrückstand jetzt gegen die Uhr, nicht nur auf der Roadmap. Forges Capture-First-Route existiert genau deshalb, damit die eine oder zwei hartnäckigen Anwendungen nicht den Rest der Umgebung aufhalten.
Unser Legacy-Installer braucht jemanden, der sich durch einen Assistenten klickt - geht das trotzdem über Intune?
Nicht so, wie er ist. Intune verlangt, dass Win32-Apps sich silent installieren, ohne Benutzerinteraktion, bevor sie mit Microsofts eigenem Content Prep Tool verpackt und hochgeladen werden können, ein Installer, der eine Person an der Tastatur braucht, erfüllt diese Anforderung schlicht nicht. Das ist einer der häufigsten Gründe, warum eine Legacy-App auf der Intune-Stufe steckenbleibt. Forges Erfassung, kombiniert mit Package Support Framework-Korrekturen, ist genau dafür gebaut, Installer zu umgehen, die nie für unbeaufsichtigte, silent Bereitstellung ausgelegt waren.
Kann ich Forge nutzen, um Apps zu modernisieren, die wir über Citrix ausliefern?
Ja. Citrix Virtual Apps and Desktops und Citrix DaaS unterstützen MSIX-Pakete und MSIX App Attach nativ auf Session-Hosts, sodass ein signiertes MSIX aus Forges Capture-First-Workflow genauso direkt in eine Citrix-Umgebung ausgeliefert wird wie zu Intune oder AVD. Das macht Forge zu einem Weg, App-V- oder MSI-Apps in einer alternden Citrix-Umgebung zu modernisieren, indem sie zu MSIX oder einem sauberen MSI konvertiert werden, ohne ein separates Citrix-spezifisches Packaging-Tool oder ein partnergeführtes Projekt zu benötigen.
Unterstützt Forge die Anwendungsauslieferung über Parallels RAS?
Ja, aus demselben Grund wie bei Citrix: Parallels RAS (ab Version 19) liefert MSIX-Pakete und MSIX App Attach nativ an RDSH-, VDI- und AVD-Session-Hosts aus. Forges Capture-and-Convert-Ausgabe ist ein standardmäßiges signiertes MSIX, das sich direkt in Parallels RAS' Funktion für Anwendungspakete importieren lässt, ohne einen Parallels-spezifischen Konvertierungsschritt.
Quellen zur Anwendungsmodernisierung
Überprüft am 25. August 2026.
Related solutions
Related glossary terms
Start here
Beschleunigen Sie Migration, indem Sie App-Blocker zuerst lösen
Verwenden Sie eine lieferungs-fokussierte Sitzung, um Packaging-Prioritäten, Routenentscheidungen und Rollout-Abhängigkeiten zu mappen.
- Capture-First-Packaging lässt Teams von einer funktionierenden Anwendung ausgehen, wenn die originalen Installer-Medien fehlen oder unzuverlässig sind.
- Eine Erfassung kann MSIX-, MSI-, IntuneWin- und AppAttach-Ausgaben erzeugen und hilft derselben App, Intune-, AVD- und Cloud PC-Bereitstellungsrouten zu erreichen, wo geeignet.
- VM-basierte Erfassung und menschliche Prüfung halten Entscheidungen zur Paketroute vor der Freigabe sichtbar.