
Solution
Packaging MSIX automatizzato per team IT con centinaia di applicazioni e nessuna risorsa di packaging libera.
Il MSIX Packaging Tool di Microsoft è gratuito e lavora bene su un'applicazione alla volta. Il problema sono le altre 199. Con le quattro ore di lavoro per pacchetto che il nostro calcolatore di costi usa come impostazione predefinita, 200 applicazioni sono 800 ore, ed è quel numero, non il formato MSIX, a fissare la data della migrazione a Windows 11. EtherApps Forge automatizza il lavoro ripetitivo: cattura in batch da una macchina dove l'applicazione è già installata e funziona, correzioni Package Support Framework predisposte, firma integrata e MSIX, IntuneWin, App Attach e MSI da un'unica cattura, ciascuno con un report di evidenze leggibile dal comitato di cambiamento. Pensato per MSP e team IT da 50 a 600 utenti, per il responsabile del packaging che deve smaltire la coda e per il direttore IT che deve portare una data e un costo in consiglio.
Prova gratuita di 7 giorni del workflow completo · le licenze includono formazione e supporto
Nessuna carta di credito. Cattura una vera applicazione il primo giorno.
Ott 2025
fine del supporto Windows 10: ogni app non impacchettata ora blocca la migrazione
4 formati
MSIX, MSI, IntuneWin, AppAttach da un'unica cattura
Senza installer
cattura da una macchina in esecuzione quando i supporti sono persi
Aggiornato il 1 settembre 2026
Strumento gratuito o automazione
Quando il MSIX Packaging Tool basta e quando no
Il MSIX Packaging Tool di Microsoft è gratuito, è valido e per venti applicazioni con installer puliti e un tecnico con tempo è la risposta giusta. È il volume a cambiare la decisione. Il nostro calcolatore dei costi di packaging usa come predefinite quattro ore per pacchetto manuale, quindi 200 applicazioni sono 800 ore. Ecco la divisione onesta, così da capire da che parte si trova il vostro parco applicativo.
| Che cosa state decidendo | Microsoft MSIX Packaging Tool | Packaging automatizzato con EtherApps Forge |
|---|---|---|
| Sforzo di cattura per applicazione | Un'applicazione alla volta tramite la procedura guidata, oppure un'esecuzione da script a partire da un modello di riga di comando salvato. Microsoft consiglia una VM di conversione pulita e il ripristino al checkpoint tra un pacchetto e l'altro, quindi il lavoro sull'ambiente si ripete per ogni applicazione. | Le applicazioni vengono messe in coda e catturate in batch, e la cattura può partire da una macchina dove l'applicazione è già installata e funzionante, quindi un installer perduto non blocca la coda. |
| Gestione delle correzioni | Le correzioni Package Support Framework sono supportate nello strumento e configurate pacchetto per pacchetto da un tecnico che sa già di cosa ha bisogno l'applicazione. | L'analisi della cattura propone le correzioni su file, registro e directory di lavoro per ogni applicazione e le inserisce nel pacchetto. Un revisore le modifica o le rifiuta prima del rilascio. |
| Output App Attach | Produce il MSIX. Espanderlo in un'immagine CIM o VHDX per App Attach è un passaggio separato con lo strumento MSIXMGR. | MSIX, immagine App Attach, IntuneWin e MSI provengono dalla stessa cattura, quindi Azure Virtual Desktop e Intune non sono due esecuzioni separate. |
| Ripacchettizzazione agli aggiornamenti del fornitore | Ogni nuova build del fornitore significa un’altra conversione. Un modello di riga di comando salvato conserva le impostazioni, ma la cattura riparte da zero. | La ricetta di cattura salvata viene rieseguita sulla nuova build con le stesse correzioni, la stessa firma e gli stessi output, quindi un aggiornamento mensile è una riesecuzione e non un nuovo progetto. |
| Evidenze per il controllo delle modifiche | Ottenete il pacchetto. La traccia di che cosa è cambiato, di chi ha verificato e di che cosa è stato approvato è quella che il vostro team annota a fianco. | Ogni pacchetto porta con sé un report di evidenze: che cosa è stato catturato, quali correzioni sono state applicate, quale percorso è stato scelto, chi ha approvato e quando. È l’artefatto che chiedono il comitato di cambiamento e l’auditor. |
| Modello di costo | Download gratuito. Il costo è il tempo del tecnico e il nostro calcolatore usa come predefinite quattro ore per pacchetto sul percorso manuale. | Una licenza con formazione e supporto inclusi, da confrontare con le ore di packaging eliminate. Lo stesso calcolatore usa 30 minuti per pacchetto con EtherApps Forge. Provate una applicazione reale con la prova di 7 giorni, senza carta. |
Da App-V a MSIX
Migrazione da App-V a MSIX: scegliere il metodo giusto
Migrare da App-V a MSIX significa valutare il parco App-V, convertire i pacchetti convertibili, correggere le lacune di runtime, poi firmare, testare e distribuire tramite Intune. App-V non è più sviluppato e il supporto del server App-V è terminato ad aprile 2026, quindi la maggior parte dei parchi sta pianificando il passaggio ora. Confronta i metodi principali qui sotto.
| Metodo | Ideale per | Punti di attenzione |
|---|---|---|
| Riconfezionamento manuale | Piccoli parchi e pacchetti una tantum che richiedono pieno controllo | Lento su larga scala; ogni pacchetto ripete gli stessi passaggi manuali |
| Conversione con MSIX Packaging Tool | Pacchetti App-V 5.1 con sorgenti integre; strumenti Microsoft gratuiti | App-V 4.x non è supportato direttamente; script e correzioni di runtime richiedono ancora lavoro PSF |
| Conversione batch scriptata | Grandi parchi App-V 5.1 elaborati con conversioni di modello da riga di comando | Richiede ambienti di conversione puliti e una revisione per pacchetto dei fallimenti |
| Riconfezionamento capture-first (EtherApps Forge) | Pacchetti App-V 4.x, installer persi e app complesse che resistono alla conversione diretta | Le catture richiedono una VM controllata e una revisione umana prima del rilascio |
The problem
MSIX rimane hard perché i blocchi si trovano a monte del formato stesso.
Il formato MSIX non è la parte difficile. I blocchi stanno a monte. I supporti di installazione sono spariti anni fa. Le competenze MSIX sono scarse e costose. Gli errori di firma e di manifest non emergono fino al deployment. E ogni destinazione sembra richiedere un'esecuzione a sé: Intune accetta MSIX o IntuneWin, Azure Virtual Desktop accetta AppAttach, e Windows 365 accetta MSIX o IntuneWin, perché oggi non supporta AppAttach. Il MSIX Packaging Tool di Microsoft è gratuito e funziona bene quando hai un installer pulito. L'arretrato è fatto delle app in cui non ce l'hai. Sulla via manuale, il nostro calcolatore dei costi assume di default quattro ore di lavoro del packager per pacchetto, e quell'arretrato fissa la tua data di migrazione.
La fine del supporto Windows 10 ha compresso i tempi
Il supporto di Windows 10 è terminato a ottobre 2025. I programmi di migrazione che avevano tre anni ora hanno mesi. Il packaging pianificato su più ondate cade su una sola, con poco margine.
Le competenze di packaging MSIX scarseggiano
I packager esperti sono rari e richiesti. Formare un team da zero sposta i tempi oltre la data di cutover. Per questo contano i percorsi guidati dall'AI e i flussi capture-first.
Il materiale di partenza è incompleto
Le app legacy spesso non hanno installer, né documentazione, e hanno dipendenze non documentate. Qualsiasi flusso MSIX che richiede supporti di installazione puliti non sopravvive al contatto con un parco reale.
Firma e certificati aggiungono attrito specifico di MSIX
Firma, correzioni del manifest e pacchetti di modifica sono problemi MSIX che i team incontrano tardi. Una pipeline che li gestisce inline è molto più veloce di una che passa a strumenti di firma esterni.
What changes
Blocchi di risultato
MSIX pronto per ogni destinazione moderna
Una cattura produce MSIX firmato per Intune, IntuneWin per il percorso Intune legacy, MSIX AppAttach per Azure Virtual Desktop e MSI per destinazioni legacy. La distribuzione su Windows 365 usa l'output MSIX o IntuneWin.
Firma e certificati inline
Firma, correzioni del manifest e pacchetti di modifica avvengono dentro il flusso, con catene di certificati gestite dal cliente o attendibili Microsoft. Nessuna toolchain di firma separata.
Correzioni di compatibilità PSF per le app legacy
Le app legacy spesso si comportano male nel container MSIX: scrivono accanto al proprio eseguibile, si aspettano un percorso di installazione fisso o leggono chiavi di registro della macchina che non raggiungono più. Forge predispone il Package Support Framework con reindirizzamento di file e registro e correzioni della directory di lavoro, così l'app catturata funziona senza modifiche al codice sorgente.
Packaging per sviluppatori e ISV da una cartella di build
Vendor software e team interni possono rilasciare le proprie build come MSIX firmato, non solo app legacy catturate. La CLI forge_msix sostituisce direttamente makeappx.exe di Microsoft, così una cartella di build diventa un pacchetto firmato, validato e testato dentro una pipeline CI esistente.
Scelta del percorso guidata dall'AI
Il routing guidato dall'AI sceglie MSI, MSIX, AppAttach o IntuneWin per ogni app e suggerisce correzioni di dipendenze e compatibilità, così i team senza competenze MSIX profonde continuano ad avanzare.
Minor rischio di programma
Meno pacchetti bloccati in rilavorazione manuale a fine ondata, e una cattura che copre più destinazioni di distribuzione invece di una pipeline per output.
Start here
Smaltisci l'arretrato di packaging prima che fissi la tua data di migrazione.
Guardalo funzionare sul tuo tenant.
Guide e analisi su questo argomento
La vista del packaging
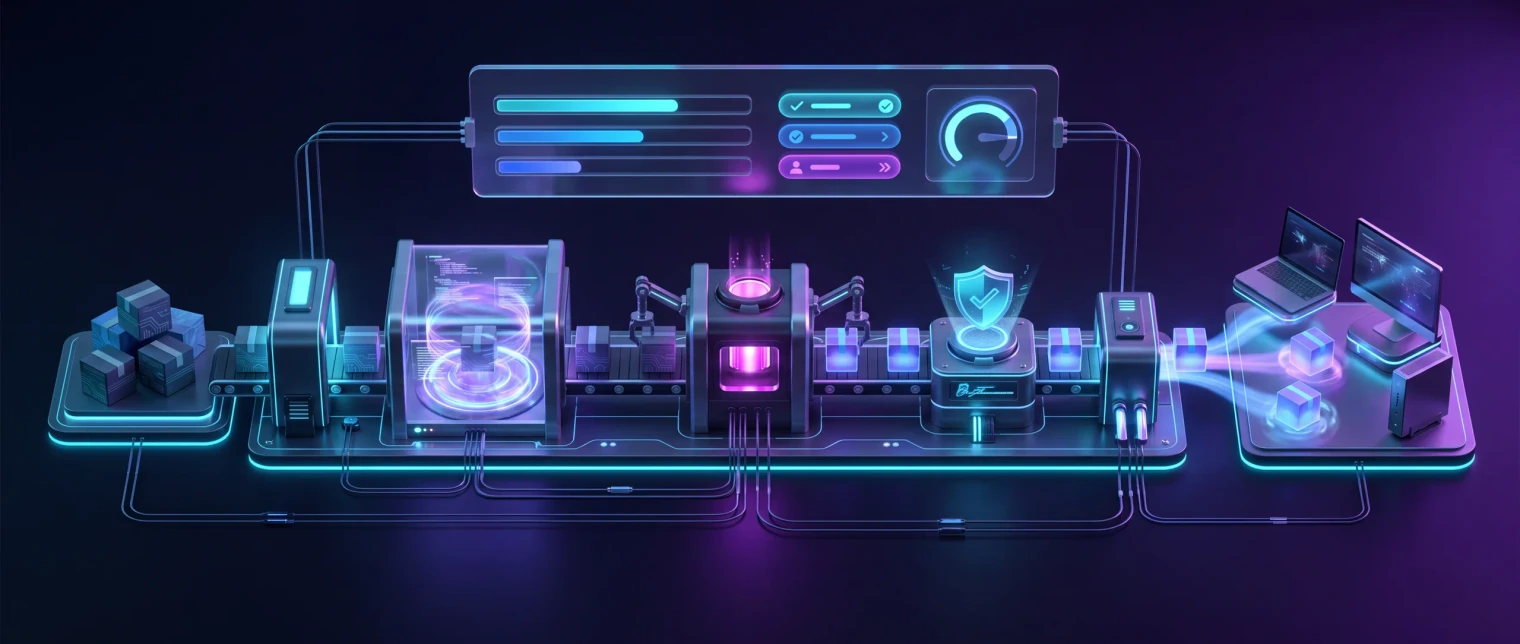
Dall'applicazione live alla MSIX firmata in una sola pipeline.
Cattura, firma e applica le correzioni dei manifesti all'interno di EtherApps Forge, poi instradali attraverso un checkpoint del revisore verso MSIX per Windows 11 e Intune, AppAttach per Azure Virtual Desktop, IntuneWin per il deployment degli endpoint, o MSI per obiettivi legacy - tutti dalla stessa cattura.
Risposte dirette
Le due domande che i responsabili del packaging fanno per prime
Perché non usare semplicemente il MSIX Packaging Tool gratuito?
Usatelo, per le applicazioni che gestisce bene. Un MSI o un EXE pulito, un tecnico con tempo, una VM di conversione pulita e venti applicazioni sono esattamente il caso per cui Microsoft lo ha creato, e non costa nulla. Sono il volume e la coda difficile a cambiare i conti. A quattro ore per pacchetto, 200 applicazioni sono 800 ore, circa cinque mesi di una persona a tempo pieno, e in quella coda l'installer è sparito, il fornitore non esiste più oppure l'applicazione funziona solo sulla macchina dove è stata installata. Il packaging MSIX automatizzato si acquista quando è l'arretrato, non il formato, a fissare la vostra data Windows 11. Non sostituisce un team di packaging: elimina la cattura e la preparazione ambiente ripetitive e lascia al team le decisioni e l'approvazione.
Quanto tempo richiede il packaging MSIX automatizzato per applicazione?
Il nostro calcolatore dei costi usa come predefinite 30 minuti per pacchetto con EtherApps Forge contro una base manuale di quattro ore, e potete cambiare entrambi i valori secondo il vostro team. La maggior parte del tempo è non presidiata, perché cattura e build girano sulla VM mentre mettete in coda l'applicazione successiva. Le applicazioni semplici stanno nella parte bassa. Quelle che richiedono correzioni Package Support Framework, una conversione di servizi o una seconda revisione richiedono più tempo, e i casi davvero complessi meritano ancora un tecnico. Il numero da portare alla direzione finanziaria non sono i minuti per applicazione ma il totale dell'arretrato: inserite il numero di applicazioni nel calcolatore gratuito e restituisce ore e costi su entrambi i percorsi.
How we deliver it
Mappatura dei prodotti
EtherApps Forge guida questa via: output MSIX, MSI, IntuneWin e AppAttach in modalità capture-first, con firma e routing guidato dall'AI gestiti inline. Windows 365 oggi non supporta AppAttach, quindi la distribuzione su Cloud PC usa MSIX o IntuneWin. Coinvolgi EtherInsights quando il programma richiede anche progettazione delle coorti Windows 365, pianificazione delle licenze o baseline di migrazione da Azure Virtual Desktop o VDI legacy accanto al packaging.
EtherApps Forge captures installed Windows applications from running systems, analyses the real application footprint, supports AI-guided packaging decisions, and produces deployment-ready outputs for modern environments.

EtherInsights is the operating view for Microsoft 365, Azure, and Windows 365: day-to-day cost management, licence control, and full Windows 365 Cloud PC lifecycle management, plus tenant, user, security, device, and Intune reporting.
Where this fits
- Windows 10 migrazione guidata da fine supporto Windows 11: impacchettare l'estate applicativa esistente in MSIX prima del cutover.
- Azure Virtual Desktop AppAttach rollout: produce pacchetti AppAttach senza ricatturare ogni app. Windows 365 la consegna utilizza MSIX o IntuneWin dalla stessa cattura (nessun supporto AppAttach oggi).
- Intune migrazione da ConfigMgr: converti i pacchetti esistenti MSI o App-V in MSIX per il deployment moderno Intune, oppure atterra tramite IntuneWin dove si adatta al mobile.
- Settore sovrano e regolamentato MSIX adozione: settore pubblico britannico, difesa UE, team finanziari che si spostano verso aree firmate e moderne di app.
- MSP imballaggio-operazioni di fabbrica: imballaggio ripetibile MSIX su più clienti con firma coerente e instradamento guidato da AI.
- Pipeline di release di sviluppatori e ISV: trasformare una cartella di build in un MSIX firmato e validato come passaggio CI, con comandi compatibili makeappx che si inseriscono in uno script esistente.
- Distribuzione applicazioni Parallels RAS: pacchettizza un'app legacy una sola volta in MSIX e distribuiscila tramite il supporto nativo MSIX e MSIX app attach di Parallels RAS, senza un passaggio di packaging separato specifico per Parallels.
Repackaging manuale rispetto al capture-first con Forge
Stessa app, stesse destinazioni, due vie. Gli strumenti gratuiti di Microsoft hanno un posto in entrambe. La differenza è cosa succede alle app che non riescono a gestire.
Oggi: rifare la VM, cercare l'installer, firmare alla fine
Ogni pacchetto parte da una VM di packaging nuova e da una ricerca dei supporti di installazione. Gli errori di firma e di manifest compaiono al deployment, quindi il pacchetto torna in rilavorazione. Gli output AppAttach e Intune richiedono esecuzioni separate. Il nostro calcolatore assume di default quattro ore di lavoro del packager per pacchetto su questa via.
Con Forge: cattura una volta, firma inline, consegna quattro formati
Forge cattura l'app da una macchina in esecuzione in una VM controllata, applica correzioni PSF e firma inline, e un revisore approva il pacchetto prima del rilascio. MSIX, IntuneWin, AppAttach e MSI escono da quell'unica cattura, e l'app successiva segue la stessa via.
FAQ
Domande che gli acquirenti di solito fanno prima di una prova di imballaggio MSIX.
Mantieni la valutazione basata su cattura senza installatore, firma, routing target format e su come EtherApps Forge si colloca a fianco con i team di packaging esistenti.
Perché MSIX ora, non dopo?
Il supporto di Windows 10 è terminato a ottobre 2025. Intune privilegia di default i percorsi di deployment moderni, e Azure Virtual Desktop AppAttach richiede MSIX. La finestra di migrazione è passata da anni a mesi per la maggior parte dei team, e MSIX è il formato che arriva su Intune, AVD AppAttach e distribuzione moderna su Cloud PC insieme a IntuneWin.
Non abbiamo gli installatori originali. EtherApps Forge può ancora produrre MSIX?
Sì. Cattura prima significa niente dipendenza dal media installatore. EtherApps Forge cattura l'impronta applicativa installata da un sistema live (file, registro, AppData, servizi e dipendenze) e produce output firmati MSIX, MSI, IntuneWin e AppAttach da una cattura. Questa è la ragione principale per cui i team scelgono EtherApps Forge invece delle tradizionali toolchain di packaging per le legacy estate.
Possiamo produrre AppAttach e Intune MSIX da un'unica cattura?
Sì. Una cattura produce MSIX firmato per Intune, IntuneWin per il dispiegamento Intune del percorso ereditario, e MSIX AppAttach per Azure Virtual Desktop. Windows 365 utilizza MSIX o IntuneWin dalla stessa cattura. Windows 365 attualmente non supporta AppAttach, quindi la consegna Cloud PC avviene tramite il percorso MSIX o IntuneWin.
Questo sostituisce il nostro team di imballaggio attuale?
No. AI guidato dall'instradamento aumenta il team colmando il divario di competenze MSIX e suggerendo il percorso corretto per ogni applicazione, ma un revisore umano firma comunque ogni pacchetto. EtherApps Forge lavora insieme ai flussi di lavoro di packaging esistenti invece di sostituire il giudizio del packager.
I pacchetti App-V possono essere convertiti direttamente in MSIX?
I pacchetti App-V 5.1 possono essere convertiti direttamente con il MSIX Packaging Tool di Microsoft, tramite l'interfaccia o la riga di comando per le esecuzioni batch. I pacchetti App-V 4.x non sono supportati direttamente; Microsoft raccomanda di convertire dall'installer sorgente, e dove l'installer è perso un riconfezionamento capture-first da un'installazione live è la strada pratica. EtherApps Forge copre quel percorso capture-first con revisione umana prima del rilascio.
Cosa si rompe durante la conversione da App-V a MSIX?
Gli ostacoli abituali sono gli script di avvio e di disconnessione, i comportamenti di runtime che presupponevano il client App-V, le dipendenze middleware e i pacchetti il cui media sorgente non esiste più. Il Package Support Framework corregge molte lacune di runtime dopo la conversione, e i pacchetti che resistono alla conversione diretta possono essere riconfezionati capture-first. Una breve fase di valutazione prima della migrazione individua questi ostacoli in anticipo.
I pacchetti MSIX migrati devono essere firmati?
Sì. Ogni pacchetto MSIX deve essere firmato con un certificato di cui il parco si fida prima che Windows lo installi, quindi pianificate la gestione dei certificati come parte del workflow di migrazione anziché come un ripensamento. EtherApps Forge integra la firma nella pipeline di packaging, e la stessa disciplina dei certificati si applica ai pacchetti convertiti con gli strumenti Microsoft.
Come distribuisco le app MSIX migrate con Intune?
Assegnate i pacchetti MSIX firmati tramite Intune come qualsiasi app Windows moderna, iniziando con un anello pilota su dispositivi Windows 11 rappresentativi prima dell'assegnazione ampia. Mantenete disponibile il pacchetto App-V finché il pilota non dimostra che l'app convertita si comporta correttamente, poi ritirate il vecchio percorso di consegna man mano che ogni ondata si completa.
Che cos'è il Package Support Framework e quando serve?
Il Package Support Framework è un runtime open source di Microsoft che corregge comportamenti su cui le applicazioni contano ma che non possono avvenire dentro il container MSIX. I casi tipici sono la scrittura di file accanto all'eseguibile, un percorso di installazione fisso atteso o la lettura di posizioni di registro di macchina che il container redirige. EtherApps Forge predispone il framework come parte del packaging, applicando redirezione di file e registro e correzioni della directory di lavoro, così un'applicazione legacy catturata funziona correttamente senza modificarne il codice sorgente.
Possiamo impacchettare le nostre build software come MSIX, non solo catture legacy?
Sì. La CLI forge_msix è un sostituto diretto di makeappx.exe di Microsoft e richiama lo stesso motore di packaging di Windows, quindi una cartella di build diventa un MSIX firmato e validato con gli stessi switch che una pipeline esistente già passa. Sviluppatori e ISV possono generare un manifest dall'eseguibile compilato, creare e firmare in un unico passaggio, validare il risultato e verificarlo, tutto come fasi di una pipeline di release invece che come passaggio manuale dopo la build.
Cosa è successo al supporto di App-V?
Microsoft ha spostato il client e il sequencer App-V al supporto esteso fisso, quindi vengono ancora forniti con Windows ma ricevono solo correzioni, e il supporto per i componenti server di App-V è terminato ad aprile 2026. I team che usano già pacchetti App-V su Azure Virtual Desktop possono usare App-V app attach senza un server App-V, e la maggior parte dei parchi sfrutta questa finestra per pianificare una migrazione da App-V a MSIX controllata.
MSIX vs ClickOnce: qual è la differenza reale?
ClickOnce si installa in un percorso di profilo per utente senza diritti di amministratore e senza isolamento dal resto della macchina, pensato per app line-of-business auto-aggiornanti che uno sviluppatore pubblica direttamente. MSIX si installa in un container sandboxed con virtualizzazione di file e registro, disinstallazione pulita e distribuzione Intune/AVD AppAttach integrata. ClickOnce è adatto a una piccola app interna con un proprio canale di aggiornamento; MSIX è adatto al packaging a livello di intero parco, dove IT necessita di distribuzione coerente, rimozione pulita e gestione centralizzata.
MSIX vs MSI: cosa cambia per il team di packaging?
MSI si installa direttamente sulla macchina e modifica posizioni condivise (Program Files, il registro, DLL condivise), quindi due app installate via MSI possono entrare in conflitto nel tempo. MSIX containerizza ogni app con un proprio namespace virtualizzato di file e registro, quindi le installazioni restano isolate e le versioni parallele e le disinstallazioni pulite diventano affidabili. Il compromesso: alcune app MSI legacy scrivono fuori dal proprio container, esattamente ciò che il redirect di file e registro del Package Support Framework corregge durante il packaging MSIX.
MSIX vs App-V: a cosa dovrebbe puntare un nuovo progetto di packaging?
App-V è il formato di virtualizzazione applicativa più datato di Microsoft, ora in supporto esteso fisso con supporto lato server terminato ad aprile 2026, e richiede un proprio client o App-V AppAttach su Azure Virtual Desktop per funzionare. MSIX è l'attuale formato di packaging Windows, funziona nativamente con la distribuzione Intune e AppAttach di AVD/Windows 365 senza client separato, ed è verso cui converge ora lo stesso tooling Microsoft. Un nuovo progetto di packaging dovrebbe puntare a MSIX; App-V a questo punto è un formato sorgente di migrazione, non una destinazione.
Quali strumenti possono convertire in blocco le applicazioni Windows legacy in formati di packaging moderni su tutto il parco macchine?
Non esiste un pulsante unico che converta in sicurezza un intero parco macchine in un colpo solo, perché le dipendenze e il comportamento di installazione differiscono da un'applicazione all'altra. Ciò che scala davvero è applicare ripetutamente lo stesso workflow capture-first: EtherApps Forge cattura l'impronta reale di un'applicazione in esecuzione, la instrada attraverso decisioni di packaging guidate dall'IA per firma e fix-up del manifest, e produce MSIX, MSI, IntuneWin o AppAttach, poi l'applicazione successiva segue lo stesso percorso. Un parco macchine avanza più velocemente perché ogni app segue lo stesso percorso ripetibile, non perché un'unica operazione le converta tutte senza supervisione.
Formato MSIX o Win32: quale scegliere per Intune?
Intune distribuisce entrambi, quindi la scelta dipende dall'applicazione, non da una regola generale. MSIX offre una disinstallazione pulita, senza file o chiavi di registro residui, e funziona con AppAttach di AVD/Windows 365; questo lo rende la scelta predefinita per tutto ciò che passa attraverso un rinnovamento del packaging. Un'app Win32/LOB resta la scelta giusta quando un'applicazione non può davvero essere containerizzata senza rompersi e nessun fix-up MSIX colma il divario. In caso di dubbio, effettuate prima il packaging come MSIX e ricorrete a Win32 solo per le applicazioni specifiche che ne hanno bisogno, invece di decidere il formato per l'intero parco in anticipo.
Come modernizzo da App-V a MSIX o MSI le app che distribuiamo tramite Citrix?
La conversione in sé è lo stesso lavoro di qualsiasi altra migrazione da App-V a MSIX: Forge cattura l'applicazione in esecuzione e produce un MSIX o MSI firmato. Ciò che cambia per un parco Citrix è il passaggio di distribuzione, ed è nativo, non uno strumento aggiuntivo: Citrix Virtual Apps and Desktops e Citrix DaaS supportano MSIX e MSIX app attach direttamente sui session host. Quindi l'output di una cattura Forge finisce direttamente nella funzionalità di pacchetti applicativi propria di Citrix.
L'output MSIX di Forge funziona con Parallels RAS?
Sì. Parallels RAS 19 e versioni successive distribuiscono nativamente pacchetti MSIX e MSIX app attach, estesi al VDI nella 19.1 e ad AVD nella 19.2. Un MSIX firmato di Forge si importa direttamente nella funzionalità di pacchetti applicativi di Parallels RAS, quindi modernizzare un'app App-V o MSI per un parco Parallels RAS non richiede una via di packaging separata rispetto a qualsiasi altro target MSIX.
Serve un ambiente di packaging MSIX separato o una macchina virtuale Hyper-V?
Sì, e deve essere pulito. Il MSIX Packaging Tool di Microsoft richiede una macchina Windows pulita o una macchina virtuale Hyper-V, così la cattura non porta con sé residui dal desktop di lavoro di un tecnico. EtherApps Forge applica lo stesso principio con una macchina virtuale controllata nel tuo ambiente Azure: ogni cattura parte da un'immagine verificata, quindi il pacchetto è ripetibile e verificabile invece di dipendere da ciò che era già installato. Elimina anche la ricostruzione manuale della VM di packaging tra un'applicazione e l'altra, dove si perde gran parte del tempo su un arretrato di packaging Windows 11.
Non sai quali app si impacchetteranno in modo pulito?
Scegli un'app legacy ostica e falla passare nella prova di 7 giorni. Senza carta, e il pacchetto firmato resta a te. Se preferisci prima dimensionare tutto l'arretrato, il calcolatore gratuito chiede solo cinque dati.
Fonti sul packaging e sul deployment MSIX
Revisionato il 26 agosto 2026.
Related solutions
Related glossary terms
Start here
Smaltisci l'arretrato di packaging prima che fissi la tua data di migrazione.
Inserisci il numero di app nel calcolatore dei costi gratuito, fai passare un'applicazione reale in una prova EtherApps Forge di 7 giorni senza carta, oppure ottieni un piano di packaging per il tuo parco che percorre MSIX capture-first, firma e routing AppAttach.
- Una cattura produce MSIX, IntuneWin, AppAttach per AVD e MSI in un unico flusso, non esecuzioni separate per destinazione.
- Firma, correzioni del manifest e pacchetti di modifica sono gestiti inline, quindi la pipeline non passa mai a metà processo a una toolchain di firma esterna.
- Il routing guidato dall'AI colma il gap di competenze MSIX senza togliere il revisore umano, così il tuo team mantiene controllo ed evidenza di ogni decisione.
- Ogni licenza EtherApps Forge include formazione e supporto, così il gap di competenze si colma anche dalla tua parte.