
Solution
Conformità ISO e prontezza agli audit con EtherAssist.
Utilizzare EtherAssist per strutturare il lavoro di conformità ISO, redigere politiche e procedure pronte per i revisori, eseguire valutazioni, preparare prove di audit e mantenere la proprietà visibile attraverso i flussi di lavoro controllati di conformità.
Prova gratuita di 14 giorni
Nessuna carta di credito. Scegli hosting nel Regno Unito, in UE o negli USA dal primo giorno.
ISO-LED
supporto per ISO 27001, ISO 9001, ISO 42001, Cyber Essentials e controlli interni
Revisionabile
Politiche, procedure, valutazioni ed evidenze preparate per l'approvazione umana
Tracciabile
Proprietari, azioni, decisioni e note di audit conservate nel registro del flusso di lavoro
The problem
Il lavoro di conformità si rompe quando prove e proprietà vengono disconnesse.
Il lavoro di prontezza ISO e audit spesso diventa una ricerca documentale. Le polizze derivano, le procedure invecchiano, le prove restano nelle caselle di posta e le azioni di valutazione perdono il loro proprietario prima della successiva revisione. I team hanno bisogno di un modo pratico per preparare il materiale di conformità senza perdere il controllo delle approvazioni.
Le politiche sono difficili da mantenere aggiornate
Sicurezza, qualità, governance e politiche operative necessitano di revisione regolare, ma la storia di proprietà e modifiche spesso non è chiara al momento dell'arrivo di un audit.
Le valutazioni diventano fogli di calcolo manuali
Controlli di controllo, note di lacune, richieste di evidenza e responsabili delle azioni vengono ricostruiti ripetutamente perché il flusso di lavoro della valutazione non è collegato al lavoro del secondo giorno.
Derivazione di processi e procedure
Le procedure vengono scritte una sola volta, poi rimangono indietro rispetto alla pratica operativa reale. I team hanno bisogno di un modo per aggiornarli dal contesto reale del flusso di lavoro.
Le prove di audit necessitano di revisione
Le prove devono essere complete, attuali e spiegabili. AI può aiutare a preparare il pack, ma i revisori hanno comunque bisogno di punti di approvazione e responsabilità.
What changes
Quali cambiamenti
Creazione e revisione delle politiche
Redazione, aggiornamento e instradamento delle policy per la revisione tra ISO 27001, ISO 9001, ISO 42001, Cyber Essentialse i requisiti di controllo interno.
Flussi di lavoro di valutazione
Preparare valutazioni di controllo, individuare le lacune, assegnare i proprietari e mantenere le note di revisione collegate alla traccia delle prove.
Registri di processo e procedure
Trasformare attività operative ripetute in procedure mantenute che i team di conformità, operazioni e assistenza possano esaminare insieme.
Preparazione delle prove di audit
Raccogli prove, redige riassunti, registra le decisioni e conserva l'approvazione finale con il team responsabile prima che venga presentata qualsiasi cosa esterna.
Start here
Inizia con un unico flusso di lavoro pronto per l'audit.
Guardalo funzionare sul tuo tenant.
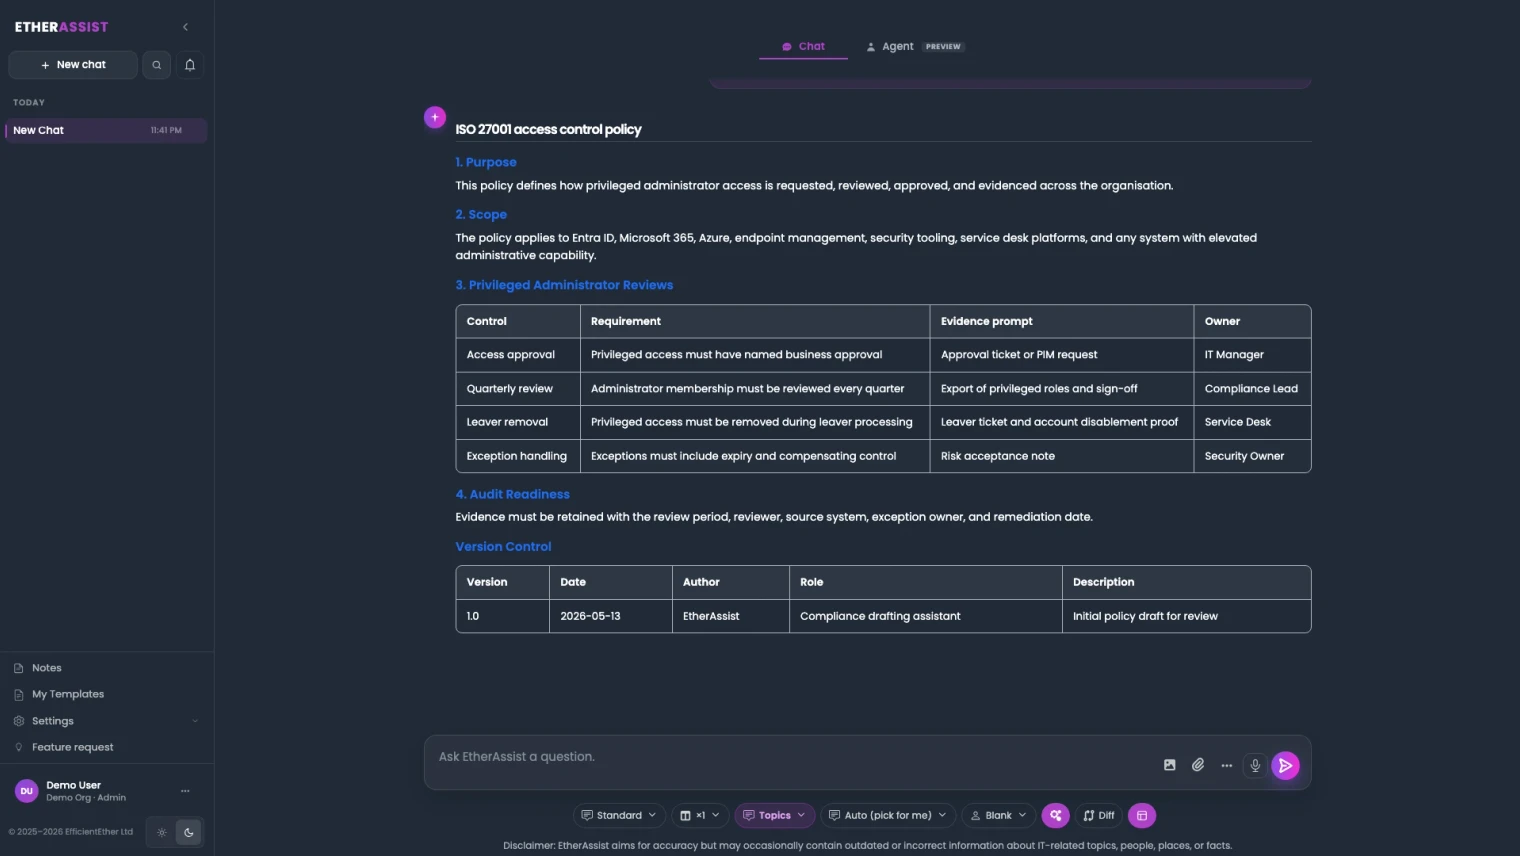
Vista del flusso di lavoro di conformità
Politiche, procedure, valutazioni, prove e approvazioni in un unico sentiero controllato.
EtherAssist aiuta i team di compliance e IT a passare da documenti sparsi a un flusso di lavoro revisionabile dove controlli, proprietari, prove e azioni successive rimangono connessi.
Guida
Vedi il flusso di lavoro di prontezza ISO.
Guarda EtherAssist aiutare a redigere le politiche, preparare le prove e mantenere visibili i checkpoint dei revisori durante tutto il lavoro di prontezza ISO.
How we deliver it
Mappatura dei prodotti
Questo percorso è guidato da EtherAssist. Usalo quando l'acquirente chiede come preparare le prove ISO, redigere politiche, valutare i controlli, mantenere le procedure aggiornate e gestire la prontezza agli audit senza dover fare affidamento su documenti sparsi. Usa operazioni agentiche quando la necessità è un'esecuzione più ampia del flusso di lavoro del secondo giorno. Utilizzare IT operazioni e conformità quando il team sta ancora definendo il modello operativo più ampio.

EtherAssist gives IT and compliance teams the speed of AI without giving up data control, auditability, or practical governance. It supports troubleshooting, scripting, documentation, policy work, and repeatable internal support workflows.
Where this fits
- ISO 27001 prontezza in cui i controlli di sicurezza, la proprietà delle polizze e le prove necessitano di un flusso di lavoro più pulito.
- ISO 9001 supporto alla gestione della qualità dove processi, procedure, record di revisione e azioni di miglioramento necessitano di struttura.
- ISO 42001 AI preparazione alla gestione in cui AI politiche di governance, note di rischio e registri di revisione necessitano di controllo.
- Cyber Essentials e la preparazione all'audit interno, dove la raccolta delle prove e la firma del proprietario devono essere ripetibili.
- MSP o servizi di conformità multi-tenant dove lo stesso flusso di lavoro di valutazione e evidenze deve essere eseguito in modo coerente tra i quartieri clienti.
FAQ
Domande che i team pongono prima di utilizzare AI per lavori di conformità.
La decisione non è se AI possa redigere documenti. Conta se il flusso di lavoro mantiene sotto controllo politiche, valutazioni, procedure, prove e approvazioni.
EtherAssist ci certifica per gli standard ISO?
No. EtherAssist supporta la preparazione alla conformità, il lavoro sulle policy, le valutazioni, la stesura delle procedure, la raccolta delle prove e i flussi di lavoro dei revisori. Le decisioni di certificazione rimangono all'organizzazione, ai revisori e agli enti di certificazione accreditati.
Quali framework può supportare?
Il percorso è progettato attorno a lavori di conformità ripetibili per quadri come ISO 27001, ISO 9001, ISO 42001, Cyber Essentials e programmi di controllo interno. Il flusso di lavoro può essere adattato ai controlli, ai proprietari e al modello di evidenza utilizzato dal team.
In cosa si differenzia dalla stesura generica di documenti?
La bozza generica crea file. EtherAssist è posizionato attorno al flusso di lavoro controllato: creazione di policy, revisione del proprietario, note di valutazione, registri di processo e procedura, raccolta delle prove e preparazione agli audit in un unico modello operativo tracciabile.
Dove si colloca questo rispetto alle operazioni agentiche?
Le operazioni agentiche coprono flussi di lavoro più ampi del secondo giorno IT. Questo percorso è più ristretto e guidato dalla conformità: prontezza ISO, audit, politiche, procedure, valutazioni, pacchetti di evidenze e approvazione da parte dei revisori.
Alcune piattaforme di conformità ora affermano che il loro agente AI gestisce l'intero programma. Perché EtherAssist mantiene invece un revisore umano?
A differenza degli strumenti di conformità costruiti per gestire il vostro programma in autonomia, EtherAssist prepara il lavoro e mantiene un revisore nominato come approvazione finale su ogni policy, valutazione e pacchetto di evidenze, perché una decisione di conformità errata è responsabilità dell'organizzazione, non dell'AI. L'ambito è anche deliberatamente più ristretto e profondo: le evidenze vengono raccolte dal patrimonio Microsoft 365, Azure ed Entra su cui già operate, non da un progetto di integrazione con una piattaforma GRC separata, così che i sistemi e le evidenze pronti per l'audit restano ancorati al tenant che un revisore controllerà davvero.
EtherAssist sostituisce Microsoft Purview Compliance Manager?
No, si collocano a livelli diversi. Compliance Manager assegna un punteggio al tuo tenant rispetto alla propria libreria di modelli normativi e traccia nativamente lo stato dei controlli in Microsoft 365. EtherAssist non sostituisce quel motore di valutazione; prepara le prove alla base di ogni controllo, redigendo politiche, registrando le procedure e costruendo il pacchetto di evidenze pronto per il revisore, così ciò che alimenti in Compliance Manager o consegni direttamente a un auditor è aggiornato e tracciabile.
Funziona solo per ISO 27001, o copre anche ISO 9001?
Il modello di workflow è agnostico rispetto al framework: politica, valutazione, registro delle procedure, prove, approvazione del revisore. Questo vale per i requisiti di gestione della qualità di ISO 9001 allo stesso modo dei controlli di sicurezza di ISO 27001; cambiano i controlli che stai dimostrando, non il workflow che li dimostra.
Fonti su ISO e prontezza agli audit
Revisionato il 25 agosto 2026.
Related solutions
Related glossary terms
Start here
Inizia con un unico flusso di lavoro pronto per l'audit.
Scegli una politica, valutazione, processo o pacchetto di prove ISO. Mapperemo i proprietari, i checkpoint dei revisori, le prove di origine e il formato di output prima di espandere il modello di workflow di conformità.
- EtherAssist supporta un flusso di lavoro di conformità controllato piuttosto che la generazione non gestita di documenti.
- I checkpoint dei revisori tengono responsabili le politiche, i processi, le procedure e i risultati delle prove.
- Il percorso collega il lavoro di conformità ISO alle operazioni del secondo giorno senza risultati promettenti per la certificazione.