
Die Zahl in Ihrem Intune Gerätebericht ist nicht die Zahl der Geräte, die Sie verwalten. Sie ist die Zahl der Gerätedatensätze, die Intune Ihnen derzeit zeigen will, und das ist etwas anderes. Der übliche Grund für das Auseinanderdriften sind Bereinigungsregeln für Geräte: Eine Bereinigungsregel blendet den Datensatz eines veralteten Geräts im Intune Portal und in den Berichten aus, aber sie löscht das Gerät nicht, setzt es weder zurück noch außer Betrieb und entfernt das zugehörige Geräteobjekt nicht aus Microsoft Entra ID. Rechnen Sie Berichtsverzögerung, Bereichsmarkierungen und fehlgeschlagene Registrierungen hinzu, und es ist normal, dass Intune, Entra und Ihre Anlagenliste am selben Nachmittag drei verschiedene Summen liefern. Keine davon ist kaputt. Sie zählen Verschiedenes, und die Lösung besteht darin, zu wissen, was was ist, bevor jemand Sie bittet, eine Abdeckungszahl zu belegen.
Drei Zählungen, die übereinstimmen sollten und es selten tun
Die Intune Zählung sind verwaltete Gerätedatensätze, die Ihr Konto sehen darf, zum Zeitpunkt der letzten Erzeugung des Berichts. Sie beantwortet „wie viele registrierte Geräte sind für mich sichtbar".
Die Microsoft Entra ID Zählung sind Identitätsdatensätze, die entstehen, wenn ein Gerät eingebunden, hybrid eingebunden oder registriert wird. Viele davon gehören zu Geräten, die nie in Intune registriert wurden, und eine Maschine, die neu aufgesetzt oder neu abgebildet wird, kann ein Duplikat hinterlassen, manchmal im Zustand Pending. Entra beantwortet „wie viele Geräteidentitäten existieren im Verzeichnis".
Ihre Anlagenliste ist die einzige, die den Laptop in einer Schublade enthält, seit März nicht geöffnet. Sie beantwortet „was besitzen wir".
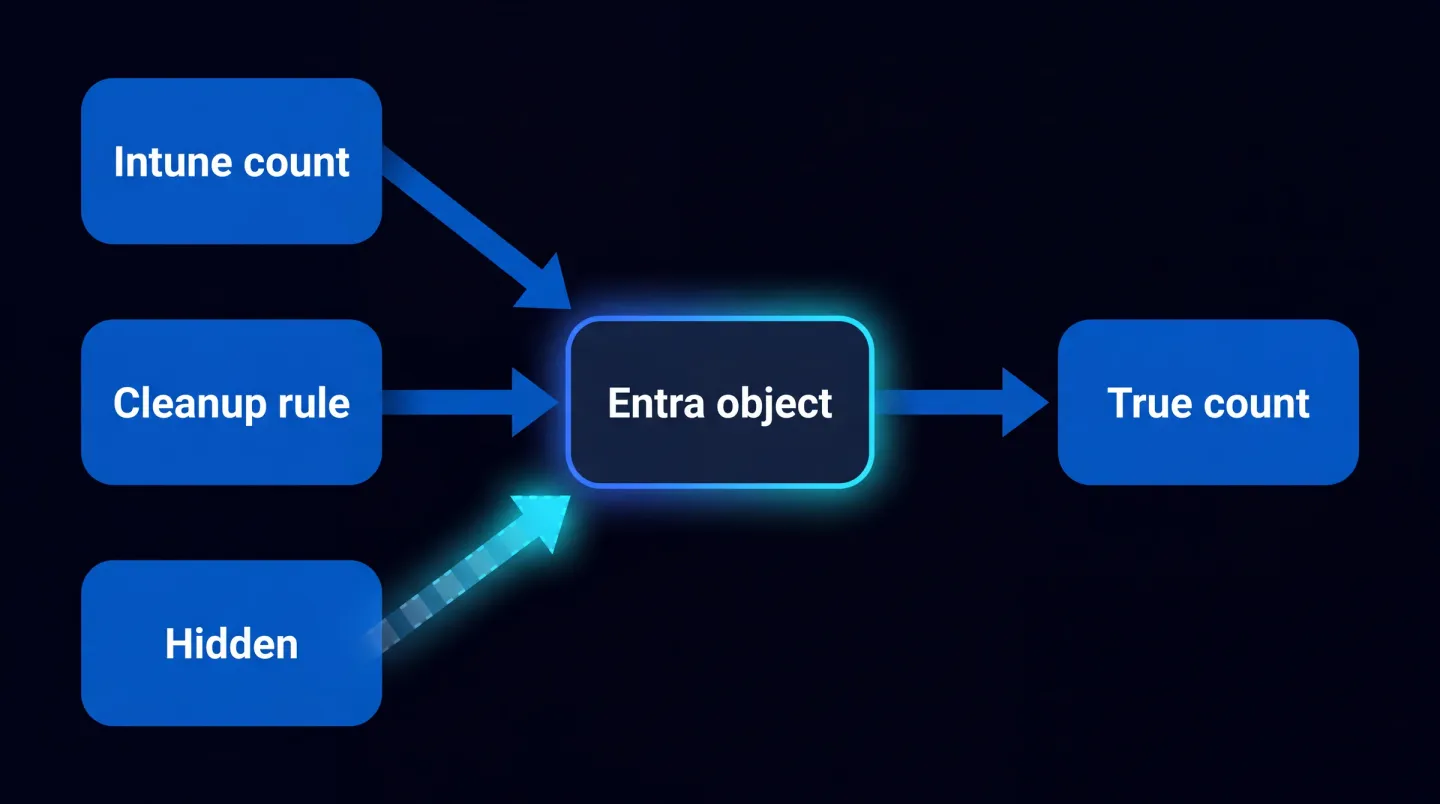
Ausgeblendet ist ein Anzeigezustand und keine Löschung: Das Gerät, seine Richtlinien und sein Entra Objekt laufen alle weiter.
Bereinigungsregeln blenden Geräte aus, sie löschen sie nicht
Microsoft dokumentiert das deutlich, und der aktuelle Intune Artikel ist um das Ausblenden statt um das Löschen herum betitelt. Bereinigungsregeln laufen nach Plan und blenden automatisch die Datensätze von Geräten aus, die sich für einen von Ihnen festgelegten Zeitraum nicht gemeldet haben. Microsoft Learn hält fest, dass sie Geräte aus dem Intune Portal und den Berichten ausblenden, keine Aktion auf dem Gerät wie ein Zurücksetzen oder eine Außerbetriebnahme auslösen, bereinigte Geräte wieder erscheinen lassen, wenn diese sich vor Ablauf ihres Gerätezertifikats melden, nach Ablauf dieses Zertifikats eine erneute Registrierung verlangen und für von Jamf verwaltete Geräte nicht verfügbar sind.
Sie konfigurieren sie unter Geräte, dann Geräte organisieren, dann Regeln zur Gerätebereinigung. Beim Abgleich sind zwei Details wichtig. Erstens der Tageswert: In den Regeleinstellungen geben Sie eine Zahl zwischen 30 und 270 dafür ein, wie lange ein Gerät sich nicht melden darf, bevor es als veraltet gilt. Zweitens der Vorrang: Wenn sowohl eine plattformspezifische Regel als auch eine Regel für alle Plattformen existiert, wird die mit der geringeren Tageszahl angewendet. Sie erhalten eine Regel je Plattform, über Windows, macOS, iOS/iPadOS, die Android Varianten, ChromeOS, Windows Holographic, visionOS und tvOS hinweg. Vor dem Speichern zeigt die Vorschau der betroffenen Geräte, welche Datensätze die Regel erfassen würde, und das ist der billigste Weg herauszufinden, wie groß Ihre ausgeblendete Population gleich werden wird.
Machen Sie sich klar, was „gemeldet" bedeutet, denn es heißt nicht „jemand hat es benutzt". Wartungssynchronisierungen von Intune laufen nach einem geschätzten Zeitplan von etwa alle acht Stunden über die Plattformen hinweg, wobei Geräte eine Wartungssynchronisierung alle sechseinhalb Stunden erhalten dürfen. Neu registrierte Geräte synchronisieren anfangs weit häufiger, etwa Windows und Android alle drei Minuten für fünfzehn Minuten, dann alle fünfzehn Minuten für zwei Stunden. Eine Maschine, die eingeschaltet und online ist, meldet sich viele Male pro Woche, sodass schon das Erreichen der Untergrenze von 30 Tagen echte Abwesenheit erfordert.
Das Erstellen dieser Regeln erfordert die Rolle Intune Administrator oder eine benutzerdefinierte Rolle mit den Aktualisierungsberechtigungen für Regeln zur Gerätebereinigung und Einstellungen zur Gerätebereinigung. Sie ändern sich nicht aus Versehen. Sie ändern sich aber leise.
Was „ausgeblendet" nachgelagert bedeutet
Ausgeblendet heißt ausgeblendet für Sie, nicht verschwunden aus der Umgebung. Der Datensatz wird im Portal und in den Berichten unterdrückt, und an das Gerät wird nichts gesendet. Der Laptop im Schrank ist weiterhin registriert, trägt weiterhin seine zugewiesenen Konfigurations- und Compliance-Richtlinien und enthält weiterhin die Organisationsdaten, die darauf waren.
Die angenehme Folge ist, dass ein zurückkehrendes Gerät sich selbst heilt: Es meldet sich, und sofern sein Gerätezertifikat nicht abgelaufen ist, erscheint der Datensatz wieder. Die unangenehme ist, dass jeder Prozentsatz, den Sie nennen, ein Prozentsatz sichtbarer Geräte ist. „Achtundneunzig Prozent konform" stimmt für die Population, die Intune Ihnen zeigt, und sagt nichts über die Datensätze, die eine Bereinigungsregel aus dem Nenner entfernt hat.
Das Entra Geräteobjekt ist eine eigene Aufgabe
Microsoft ist eindeutig darin, dass aus Intune ausgeblendete Geräte nicht aus Microsoft Entra ID entfernt werden. Verzeichnishygiene ist ein eigenes Stück Arbeit mit einer eigenen Uhr.
Entra beurteilt Veraltung anhand des Aktivitätszeitstempels ApproximateLastSignInDateTime, und der ist bewusst grob. Er wird ausgewertet, wenn eine Richtlinie für Conditional Access ausgelöst wird, die verwaltete Geräte oder genehmigte Client-Apps verlangt, wenn Geräte mit Windows 10 oder neuer, die in Entra eingebunden oder hybrid eingebunden sind, im Netzwerk aktiv sind, und wenn von Intune verwaltete Geräte sich melden. Der gespeicherte Wert wird nur ersetzt, wenn die Differenz 14 Tage übersteigt, mit einer Abweichung von plus oder minus 5 Tagen, weshalb die Empfehlung lautet, einen Zeitstempel unter 21 Tagen nicht als Hinweis auf Veraltung zu behandeln.
Das empfohlene Bereinigungsmuster ist aus gutem Grund vorsichtig. Nehmen Sie per MDM gesteuerte Geräte zuerst im Verwaltungssystem außer Betrieb, deaktivieren Sie ein Gerät für eine Karenzzeit, statt es zu löschen, und entfernen Sie es erst danach, denn eine Löschung lässt sich nicht rückgängig machen. Bestätigen Sie vor dem Löschen, dass BitLocker Wiederherstellungsschlüssel gesichert sind oder nicht mehr gebraucht werden, da Schlüssel am Geräteobjekt mit ihm verschwinden, und gleichen Sie die Liste mit Windows Autopilot ab, denn das Entfernen eines mit Autopilot verknüpften Entra Objekts kann spätere selbstbereitstellende und vorbereitende Bereitstellungen brechen.
Ein kurzer Abgleich zeigt die Größe des Problems.
Connect-MgGraph -Scopes "DeviceManagementManagedDevices.Read.All","Device.Read.All"
$intune = Get-MgDeviceManagementManagedDevice -All
$entra = Get-MgDevice -All
Write-Host "Intune managed device records:" $intune.Count
Write-Host "Entra device objects:" $entra.Count
$quiet = $intune.Where({ $_.LastSyncDateTime -lt (Get-Date).AddDays(-30) })
Write-Host "No Intune check-in for 30 days:" $quiet.Count
$idle = $entra.Where({ $_.ApproximateLastSignInDateTime -lt (Get-Date).AddDays(-90) })
Write-Host "Entra objects with no activity in 90 days:" $idle.Count
Weitere Gründe, warum sich die Zahl bewegt
Berichtsverzögerung. Intune ordnet Berichte in operative, organisatorische, historische und spezialisierte Typen, und sie aktualisieren sich nicht auf dieselbe Weise. Der Bericht zur Gerätekonformität wird bei Bedarf erzeugt und trägt einen Zeitstempel seiner letzten Erzeugung, sodass zwei Personen, die ihn im Abstand einer Stunde ausführen, berechtigterweise verschiedene Zahlen erhalten. Microsoft weist außerdem darauf hin, dass Berichte dem Gerät bei der Abbildung des aktuellen Richtlinienstatus hinterherhinken können.
Bereichsmarkierungen und Rollenzuweisungen. Rollen bestimmen, welchen Zugriff Administratoren auf welche Objekte haben; Bereichsmarkierungen bestimmen, welche Objekte Administratoren sehen können. Ein Administrator, dessen Rollenzuweisung keine Bereichsmarkierung trägt, hat faktisch alle. Geben Sie einer Bedienerin eine regionale Markierung, und ihre Summe wird kleiner sein als Ihre, völlig korrekt.
In der Ansicht stehen gebliebene Filter. Suchbegriffe und Filter, die auf einen Bericht angewendet wurden, werden in den Export übernommen, und das ist ein leichter Weg, eine gefilterte Zahl in Umlauf zu bringen, als hätte sie die gesamte Umgebung abgedeckt.
Registrierungen, die nie abgeschlossen wurden. Ein Gerät, dessen Registrierung fehlgeschlagen ist, wird nie zu einem Intune Datensatz, kann aber in Entra existieren und existiert sicher auf Ihrer Anlagenliste. Unter Geräte, dann Überwachen, dann Registrierungsfehler tauchen diese Versuche auf.
Sehen Sie genau, was ausgeblendet wurde
Sie müssen nichts davon erraten. Die Überwachung in Intune ist für alle Kunden aktiviert und kann nicht abgeschaltet werden, und Bereinigungsaktivität wird wie jede andere Änderung in das Auditprotokoll geschrieben.
Gehen Sie zu Mandantenverwaltung, dann Überwachungsprotokolle, und fügen Sie einen Aktivitätsfilter für "Device set to be hidden from admin by Device Cleanup Rule" hinzu, gefolgt von Ihrem Regelnamen. Die Datumsauswahl deckt das vergangene Jahr ab. Um die Nachweise länger zu behalten, exportieren Sie nach CSV, leiten Sie Audit- und Betriebsprotokolle an Azure Monitor weiter oder holen Sie Auditereignisse über Microsoft Graph, das zwei Jahre davon zurückgibt. Führen Sie diesen Filter vierteljährlich aus, und Sie haben die fehlende Zeile in Ihrem Reporting: nicht nur, wie viele Geräte sichtbar sind, sondern wie viele aufgehört haben sichtbar zu sein und wann.
Warum es zählt, sobald jemand Nachweise verlangt
Eine Geräteanzahl ist selten nur eine Zahl. Sie ist der Nenner unter Verschlüsselungsabdeckung, Patchständen, MFA-Durchsetzung und jedem Compliance-Prozentsatz, den Sie einem Prüfer, einem Kunden oder einem Versicherer übergeben. Wenn dieser Nenner bei jedem Auslösen einer Bereinigungsregel still schrumpft, verbessert sich Ihre Abdeckung aus Gründen, die nichts damit zu tun haben, dass die Umgebung sicherer wird.
Zertifizierungsprogramme prüfen genau diesen Bereich, und unsere Cyber Essentials v3.3 Auto-Fail-Checkliste deckt ab, wo eine Antwort zum Geltungsbereich eine Bewertung versenkt. Dieselbe Disziplin gehört in das laufende Servicereporting, neben die anderen Zahlen in was MSPs monatlich berichten sollten, und neben die Hygiene bei Austritten, denn ein geschlossenes Konto und ein ausgeblendetes Gerät sind zwei Hälften desselben Aufräumens, das die Microsoft 365 Offboarding-Checkliste behandelt.
Praktisch schreiben Sie die Zahl als Satz statt als Ziffer: Zu diesem Datum so viele registrierte Datensätze in Intune sichtbar, so viele in diesem Quartal durch Bereinigungsregeln ausgeblendet, so viele Entra Geräteobjekte ohne Aktivität in neunzig Tagen, abgeglichen gegen so viele Anlagen im Register. Dieser Satz ist verteidigbar. Ein Screenshot einer Kachel ist es nicht.
Wo EtherInsights ansetzt
Das von Hand über einen Mandanten zu machen ist ein Nachmittag. Es monatlich über zwanzig zu machen ist eine Stelle, und genau diese Lücke schließt EtherInsights: Es führt die Sichten aus Intune, Entra und Compliance zusammen, bewahrt die Historie, sodass Sie sehen, wann sich eine Zahl geändert hat und nicht nur dass sie es tat, und macht aus dem Abgleich Nachweise, die Sie übergeben können. Für die Endpunktseite ist Intune Reporting und Fehlerbehebung die Route, die Gerätesichtbarkeit, Richtlinienfehler und die Fragen abdeckt, die mit „warum erscheint dieses Gerät nicht" beginnen.
Derselbe Abgleich taucht innerhalb von Microsoft 365 Sicherheit und Konformität auf, wenn Abdeckungsprozentsätze vor einem Prüfer standhalten müssen, und innerhalb von IT-Betrieb und Compliance, wenn die Frage lautet, ob die Umgebung nach einem Standard betrieben wird.
Ihre Intune Geräteanzahl ist nicht falsch, weil etwas kaputt wäre. Sie ist falsch, weil sie eine engere Frage beantwortet als die, die Ihnen gestellt wird. Lernen Sie den Mechanismus, prüfen Sie, was ausgeblendet wurde, gleichen Sie gegen Entra und das Anlagenregister ab und nennen Sie eine Zahl, hinter der Sie stehen können.
Intune Reporting und Fehlerbehebung entdecken, um zu sehen, wie Gerätesichtbarkeit, Richtlinienfehler und Abdeckungsnachweise in einer Ansicht zusammenkommen.