
Le nombre affiché sur votre rapport d'appareils Intune n'est pas le nombre d'appareils que vous gérez. C'est le nombre d'enregistrements d'appareils qu'Intune accepte actuellement de vous montrer, ce qui est différent. La raison habituelle de cet écart, ce sont les règles de nettoyage d'appareils : une règle de nettoyage masque l'enregistrement d'un appareil inactif dans le portail Intune et dans les rapports, mais elle ne supprime pas l'appareil, ne l'efface ni ne le retire, et ne retire pas l'objet appareil correspondant de Microsoft Entra ID. Ajoutez la latence de reporting, les balises d'étendue et les inscriptions échouées par-dessus, et il est normal qu'Intune, Entra et votre inventaire renvoient trois totaux différents le même après-midi. Aucun n'est cassé. Ils comptent des choses différentes, et la solution consiste à savoir lequel est lequel avant que quelqu'un ne vous demande de prouver un taux de couverture.
Trois comptes qui devraient concorder, et concordent rarement
Le compte Intune correspond aux enregistrements d'appareils gérés que votre compte est autorisé à voir, à la date de dernière génération du rapport. Il répond à « combien d'appareils inscrits me sont visibles ».
Le compte Microsoft Entra ID correspond à des enregistrements d'identité, créés lorsqu'un appareil est joint, joint hybride ou enregistré. Beaucoup appartiennent à des appareils jamais inscrits dans Intune, et une machine reconstruite ou réinstallée peut laisser un doublon derrière elle, parfois dans un état Pending. Entra répond à « combien d'identités d'appareils existent dans l'annuaire ».
Votre inventaire est le seul à inclure l'ordinateur portable resté dans un tiroir, jamais ouvert depuis mars. Il répond à « que possédons-nous ».
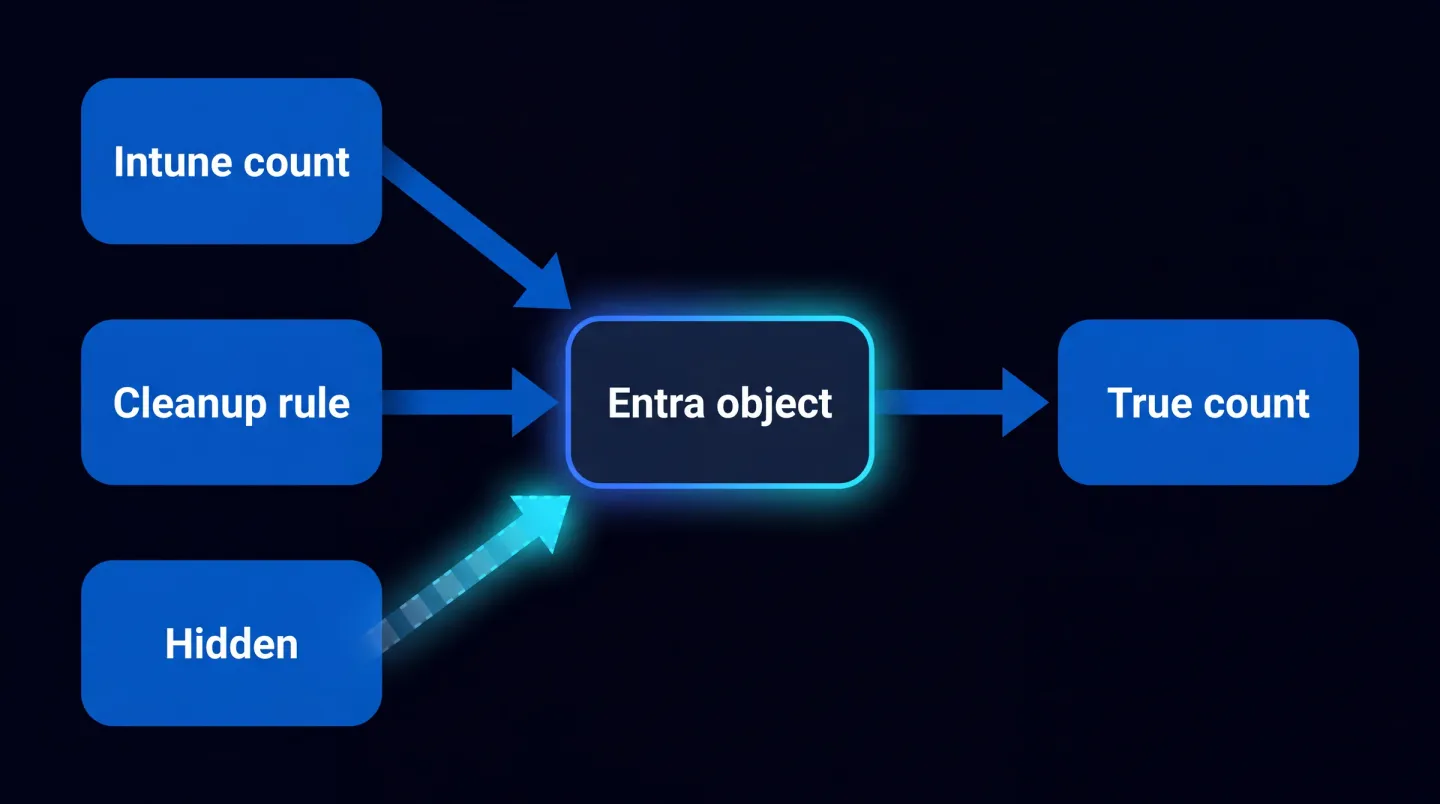
Masqué est un état d'affichage, pas une suppression : l'appareil, ses politiques et son objet Entra continuent tous d'exister.
Les règles de nettoyage masquent les appareils, elles ne les suppriment pas
Microsoft le documente clairement, et l'article Intune actuel est intitulé autour du masquage plutôt que de la suppression. Les règles de nettoyage s'exécutent selon un calendrier et masquent automatiquement les enregistrements des appareils qui ne se sont pas enregistrés pendant une durée que vous définissez. Microsoft Learn indique qu'elles masquent les appareils du portail Intune et des rapports, ne déclenchent aucune action sur l'appareil comme un effacement ou un retrait, permettent aux appareils nettoyés de réapparaître s'ils s'enregistrent avant l'expiration de leur certificat d'appareil, imposent une réinscription une fois ce certificat expiré, et ne sont pas disponibles pour les appareils gérés par Jamf.
Vous les configurez sous Devices, puis Organize devices, puis Device cleanup rules. Deux détails comptent lors du rapprochement. D'abord la valeur en jours : dans Rule settings vous saisissez un nombre entre 30 et 270 correspondant à la durée pendant laquelle un appareil peut rester sans s'enregistrer avant d'être considéré comme inactif. Ensuite la précédence : si une règle propre à une plateforme et une règle All platforms coexistent, c'est celle qui comporte le moins de jours qui s'applique. Vous disposez d'une règle par plateforme, parmi Windows, macOS, iOS/iPadOS, les variantes Android, ChromeOS, Windows Holographic, visionOS et tvOS. Avant d'enregistrer, Preview affected devices montre quels enregistrements la règle attraperait, ce qui est le moyen le moins coûteux de découvrir l'ampleur que votre population masquée s'apprête à prendre.
Soyez au clair sur ce que signifie « s'est enregistré », car ce n'est pas « quelqu'un s'en est servi ». Les synchronisations de maintenance Intune suivent un calendrier estimé d'environ toutes les huit heures selon les plateformes, chaque appareil ayant droit à une synchronisation de maintenance toutes les six heures et demie. Les appareils fraîchement inscrits se synchronisent bien plus souvent au début, par exemple Windows et Android toutes les trois minutes pendant quinze minutes, puis toutes les quinze minutes pendant deux heures. Une machine allumée et connectée s'enregistre de nombreuses fois par semaine, atteindre même le plancher de 30 jours suppose donc une véritable absence.
Créer ces règles exige le rôle Intune Administrator ou un rôle personnalisé disposant des permissions de mise à jour Managed Device Cleanup Rules et Managed Device Cleanup Settings. Elles ne changent pas par accident. Elles changent discrètement.
Ce que « masqué » signifie en aval
Masqué signifie masqué pour vous, pas disparu du parc. L'enregistrement est supprimé de l'affichage dans le portail et dans les rapports, et rien n'est envoyé à l'appareil. Cet ordinateur portable au fond du placard reste inscrit, porte toujours ses politiques de configuration et de conformité attribuées, et détient toujours les données de l'organisation qui s'y trouvaient.
La conséquence rassurante, c'est qu'un appareil qui revient se répare tout seul : il s'enregistre et, pour peu que son certificat d'appareil n'ait pas expiré, l'enregistrement réapparaît. La conséquence gênante, c'est que tout pourcentage que vous citez est un pourcentage d'appareils visibles. « Quatre-vingt-dix-huit pour cent de conformité » est vrai de la population qu'Intune vous montre, et ne dit rien des enregistrements qu'une règle de nettoyage a retirés du dénominateur.
L'objet appareil Entra est un chantier distinct
Microsoft est explicite : les appareils masqués dans Intune ne sont pas retirés de Microsoft Entra ID. L'hygiène de l'annuaire est un chantier à part, avec sa propre horloge.
Entra juge l'inactivité à partir de l'horodatage d'activité, ApproximateLastSignInDateTime, et celui-ci est volontairement grossier. Il est évalué lorsqu'une politique d'accès conditionnel exigeant des appareils gérés ou des applications clientes approuvées se déclenche, lorsque des appareils Windows 10 ou plus récents joints à Entra ou joints hybrides sont actifs sur le réseau, et lorsque des appareils gérés par Intune s'enregistrent. La valeur stockée n'est remplacée que lorsque l'écart dépasse 14 jours, avec une variation de plus ou moins 5 jours, ce qui explique que les recommandations disent de ne pas traiter un horodatage de moins de 21 jours comme un indicateur d'inactivité.
Le schéma de nettoyage recommandé est prudent pour de bonnes raisons. Retirez d'abord les appareils pilotés par MDM dans le système de gestion, désactivez un appareil pendant une période de grâce plutôt que de le supprimer, et ne le retirez qu'ensuite, car une suppression est irréversible. Avant de supprimer, vérifiez que les clés de récupération BitLocker sont sauvegardées ou n'ont plus d'utilité, puisque les clés portées par l'objet appareil disparaissent avec lui, et confrontez la liste à Windows Autopilot, car retirer un objet Entra associé à Autopilot peut casser des déploiements ultérieurs auto-déployés ou préprovisionnés.
Un court rapprochement montre l'ampleur du problème.
Connect-MgGraph -Scopes "DeviceManagementManagedDevices.Read.All","Device.Read.All"
$intune = Get-MgDeviceManagementManagedDevice -All
$entra = Get-MgDevice -All
Write-Host "Intune managed device records:" $intune.Count
Write-Host "Entra device objects:" $entra.Count
$quiet = $intune.Where({ $_.LastSyncDateTime -lt (Get-Date).AddDays(-30) })
Write-Host "No Intune check-in for 30 days:" $quiet.Count
$idle = $entra.Where({ $_.ApproximateLastSignInDateTime -lt (Get-Date).AddDays(-90) })
Write-Host "Entra objects with no activity in 90 days:" $idle.Count
D'autres raisons pour lesquelles le nombre bouge
La latence de reporting. Intune organise les rapports en types opérationnels, organisationnels, historiques et spécialisés, et ils ne s'actualisent pas de la même manière. Le rapport Device compliance est généré à la demande et porte l'horodatage de sa dernière génération, deux personnes l'exécutant à une heure d'intervalle obtiennent donc légitimement des chiffres différents. Microsoft note également que les rapports peuvent être en retard sur l'appareil pour refléter le dernier état de politique.
Les balises d'étendue et les attributions de rôles. Les rôles déterminent le niveau d'accès des administrateurs à quels objets ; les balises d'étendue déterminent quels objets les administrateurs peuvent voir. Un administrateur dont l'attribution de rôle ne porte aucune balise d'étendue les possède toutes en pratique. Donnez une balise régionale à un opérateur et son total sera plus petit que le vôtre, à juste titre.
Les filtres laissés dans la vue. Les termes de recherche et les filtres appliqués à un rapport sont repris dans l'export, ce qui est une façon facile de faire circuler un chiffre filtré comme s'il couvrait tout le parc.
Les inscriptions jamais abouties. Un appareil dont l'inscription a échoué ne devient jamais un enregistrement Intune, même s'il peut exister dans Entra et existe certainement dans votre inventaire. Devices, puis Monitor, puis Enrollment failures est l'endroit où ces tentatives remontent.
Voir exactement ce qui a été masqué
Vous n'avez rien à déduire de tout cela. L'audit Intune est activé pour tous les clients et ne peut pas être désactivé, et l'activité de nettoyage est écrite dans le journal d'audit comme n'importe quel autre changement.
Allez dans Tenant administration, puis Audit logs, et ajoutez un filtre Activity sur « Device set to be hidden from admin by Device Cleanup Rule », suivi du nom de votre règle. Le sélecteur de dates couvre l'année précédente. Pour conserver la preuve plus longtemps, exportez en CSV, routez les journaux d'audit et opérationnels vers Azure Monitor, ou récupérez les événements d'audit via Microsoft Graph, qui en renvoie deux ans. Exécutez ce filtre chaque trimestre et vous obtenez la ligne manquante de votre reporting : non seulement combien d'appareils sont visibles, mais combien ont cessé de l'être et quand.
Pourquoi cela compte dès que quelqu'un demande des preuves
Un nombre d'appareils est rarement un simple nombre. C'est le dénominateur sous la couverture du chiffrement, les niveaux de correctifs, l'application de la MFA et chaque pourcentage de conformité que vous remettez à un évaluateur, à un client ou à un assureur. Si ce dénominateur se réduit discrètement à chaque déclenchement d'une règle de nettoyage, votre couverture s'améliore pour des raisons sans rapport avec la sécurisation du parc.
Les référentiels de certification sondent exactement ce terrain, et notre checklist des échecs automatiques Cyber Essentials v3.3 couvre les endroits où une réponse de périmètre coule une évaluation. La même discipline appartient au reporting de service courant, aux côtés des autres chiffres de ce que les MSP devraient rapporter chaque mois, et à côté de l'hygiène des partants, puisqu'un compte fermé et un appareil masqué sont les deux moitiés du même rangement traité dans la checklist d'offboarding Microsoft 365.
En pratique, écrivez le compte sous forme de phrase plutôt que de chiffre : à cette date, tant d'enregistrements inscrits visibles dans Intune, tant masqués par des règles de nettoyage ce trimestre, tant d'objets appareils Entra sans activité depuis quatre-vingt-dix jours, rapprochés de tant d'actifs au registre. Cette phrase est défendable. La capture d'écran d'une vignette ne l'est pas.
La place d'EtherInsights
Le faire à la main sur un tenant représente un après-midi. Le faire chaque mois sur vingt représente un métier, et c'est l'écart que comble EtherInsights : il rassemble les vues Intune, Entra et conformité, conserve l'historique pour que vous voyiez quand un compte a changé plutôt que seulement qu'il a changé, et transforme le rapprochement en preuve remettable. Côté postes de travail, reporting et dépannage Intune est le parcours qui couvre la visibilité des appareils, les échecs de politiques et les questions qui commencent par « pourquoi cet appareil n'apparaît-il pas ».
Le même rapprochement se retrouve dans sécurité et conformité Microsoft 365 quand les pourcentages de couverture doivent tenir devant un évaluateur, et dans exploitation informatique et conformité quand la question est de savoir si le parc est exploité selon une norme.
Votre nombre d'appareils Intune n'est pas faux parce que quelque chose est cassé. Il est faux parce qu'il répond à une question plus étroite que celle qu'on vous pose. Apprenez le mécanisme, vérifiez ce qui a été masqué, rapprochez avec Entra et le registre des actifs, et citez un nombre que vous pouvez assumer.
Découvrez le reporting et le dépannage Intune pour voir comment visibilité des appareils, échecs de politiques et preuves de couverture se rejoignent dans une seule vue.