
Il numero sul vostro report dispositivi di Intune non è il numero di dispositivi che gestite. È il numero di record di dispositivo che Intune al momento è disposto a mostrarvi, che è un'altra cosa. Il motivo abituale per cui i due divergono sono le regole di pulizia dei dispositivi: una regola di pulizia nasconde il record di un dispositivo inattivo dal portale Intune e dai report, ma non elimina il dispositivo, non lo cancella né lo ritira, e non rimuove il corrispondente oggetto dispositivo da Microsoft Entra ID. Aggiungeteci la latenza dei report, gli scope tag e le registrazioni fallite, ed è normale che Intune, Entra e il vostro inventario restituiscano tre totali diversi nello stesso pomeriggio. Nessuno dei tre è rotto. Contano cose diverse, e la soluzione è sapere quale è quale prima che qualcuno vi chieda di dimostrare una percentuale di copertura.
Tre conteggi che dovrebbero coincidere, e raramente lo fanno
Il conteggio di Intune sono i record di dispositivi gestiti che il vostro account è autorizzato a vedere, alla data in cui il report è stato generato l'ultima volta. Risponde a "quanti dispositivi registrati sono visibili a me".
Il conteggio di Microsoft Entra ID sono record di identità, creati quando un dispositivo viene aggiunto, aggiunto in modalità ibrida o registrato. Molti appartengono a dispositivi mai registrati in Intune, e una macchina ricostruita o reinstallata può lasciare dietro di sé un duplicato, a volte in stato Pending. Entra risponde a "quante identità di dispositivo esistono nella directory".
Il vostro inventario è l'unico che comprende il portatile in un cassetto, mai aperto da marzo. Risponde a "cosa possediamo".
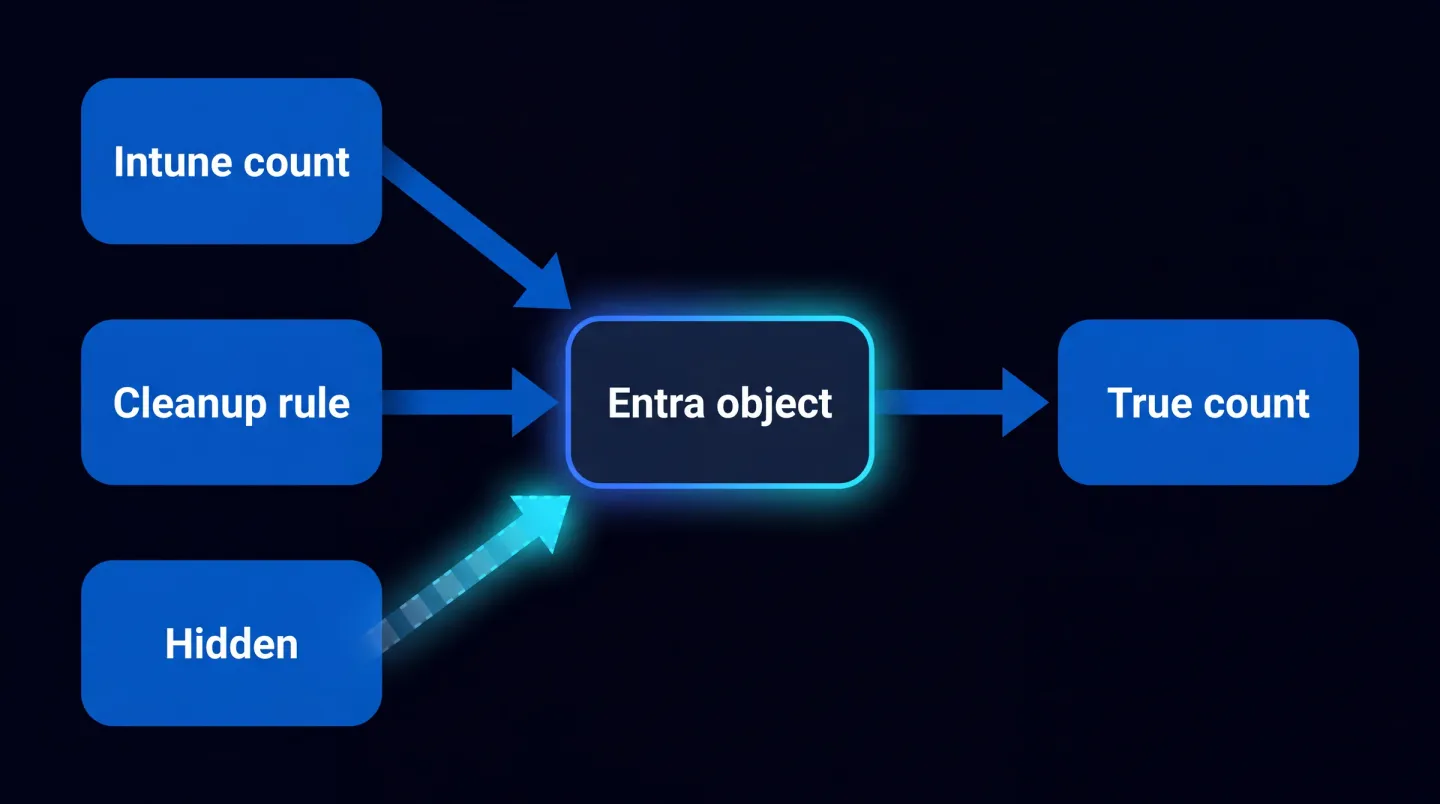
Nascosto è uno stato di visualizzazione, non un'eliminazione: il dispositivo, le sue policy e il suo oggetto Entra continuano tutti a esistere.
Le regole di pulizia nascondono i dispositivi, non li eliminano
Microsoft lo documenta chiaramente, e l'articolo Intune attuale è intitolato attorno al nascondere anziché all'eliminare. Le regole di pulizia vengono eseguite secondo una pianificazione e nascondono automaticamente i record dei dispositivi che non si connettono da un periodo che decidete voi. Microsoft Learn afferma che nascondono i dispositivi dal portale Intune e dai report, non attivano alcuna azione sul dispositivo come una cancellazione o un ritiro, permettono ai dispositivi ripuliti di ricomparire se si connettono prima della scadenza del loro certificato dispositivo, richiedono una nuova registrazione una volta scaduto quel certificato, e non sono disponibili per i dispositivi gestiti da Jamf.
Le configurate sotto Devices, poi Organize devices, poi Device cleanup rules. Due dettagli contano quando si riconcilia. Primo, il valore in giorni: in Rule settings inserite un numero tra 30 e 270 per quanto a lungo un dispositivo può stare senza connettersi prima di contare come inattivo. Secondo, la precedenza: se esistono sia una regola specifica di piattaforma sia una regola All platforms, viene applicata quella con meno giorni. Avete una regola per piattaforma, tra Windows, macOS, iOS/iPadOS, le varianti Android, ChromeOS, Windows Holographic, visionOS e tvOS. Prima di salvare, Preview affected devices mostra quali record la regola catturerebbe, che è il modo più economico per scoprire quanto grande sta per diventare la vostra popolazione nascosta.
Siate chiari su cosa significhi "si è connesso", perché non è "qualcuno lo ha usato". Le sincronizzazioni di manutenzione di Intune seguono una pianificazione stimata di circa ogni otto ore tra le piattaforme, con i dispositivi che possono avere una sincronizzazione di manutenzione ogni sei ore e mezza. I dispositivi appena registrati si sincronizzano molto più spesso all'inizio, per esempio Windows e Android ogni tre minuti per quindici minuti, poi ogni quindici minuti per due ore. Una macchina accesa e online si connette molte volte a settimana, quindi arrivare anche solo alla soglia minima di 30 giorni richiede un'assenza vera.
Creare queste regole richiede il ruolo Intune Administrator o un ruolo personalizzato con i permessi di aggiornamento Managed Device Cleanup Rules e Managed Device Cleanup Settings. Non cambiano per caso. Cambiano in silenzio.
Cosa significa "nascosto" a valle
Nascosto significa nascosto a voi, non sparito dal parco. Il record viene soppresso nel portale e nei report, e al dispositivo non viene inviato nulla. Quel portatile nell'armadio è ancora registrato, porta ancora le policy di configurazione e conformità che gli sono state assegnate, e contiene ancora qualunque dato organizzativo vi fosse sopra.
La conseguenza confortevole è che un dispositivo che torna si ripara da solo: si connette e, purché il suo certificato dispositivo non sia scaduto, il record ricompare. Quella scomoda è che qualsiasi percentuale citiate è una percentuale di dispositivi visibili. "Novantotto per cento conforme" è vero riguardo alla popolazione che Intune vi sta mostrando, e non dice nulla dei record che una regola di pulizia ha tolto dal denominatore.
L'oggetto dispositivo di Entra è un lavoro a parte
Microsoft è esplicita sul fatto che i dispositivi nascosti in Intune non vengono rimossi da Microsoft Entra ID. L'igiene della directory è un lavoro a sé con il proprio orologio.
Entra giudica l'inattività dal timestamp di attività, ApproximateLastSignInDateTime, ed è deliberatamente grossolano. Viene valutato quando si attiva una policy di accesso condizionale che richiede dispositivi gestiti o app client approvate, quando dispositivi Windows 10 o successivi aggiunti a Entra o in modalità ibrida sono attivi sulla rete, e quando dispositivi gestiti da Intune si connettono. Il valore memorizzato viene sostituito solo quando lo scarto supera 14 giorni, con una varianza di più o meno 5 giorni, ed è per questo che le linee guida dicono di non trattare un timestamp più recente di 21 giorni come indicatore di inattività.
Lo schema di pulizia raccomandato è prudente per un buon motivo. Ritirate prima nel sistema di gestione i dispositivi controllati da MDM, disabilitate un dispositivo per un periodo di grazia anziché eliminarlo, e solo dopo rimuovetelo, perché l'eliminazione non si può annullare. Prima di eliminare, verificate che le chiavi di ripristino BitLocker siano salvate o non servano più, dato che le chiavi presenti sull'oggetto dispositivo se ne vanno con esso, e confrontate l'elenco con Windows Autopilot, perché rimuovere un oggetto Entra associato ad Autopilot può rompere successivi deployment self-deploying e di pre-provisioning.
Una breve riconciliazione mostra la dimensione del problema.
Connect-MgGraph -Scopes "DeviceManagementManagedDevices.Read.All","Device.Read.All"
$intune = Get-MgDeviceManagementManagedDevice -All
$entra = Get-MgDevice -All
Write-Host "Intune managed device records:" $intune.Count
Write-Host "Entra device objects:" $entra.Count
$quiet = $intune.Where({ $_.LastSyncDateTime -lt (Get-Date).AddDays(-30) })
Write-Host "No Intune check-in for 30 days:" $quiet.Count
$idle = $entra.Where({ $_.ApproximateLastSignInDateTime -lt (Get-Date).AddDays(-90) })
Write-Host "Entra objects with no activity in 90 days:" $idle.Count
Altri motivi per cui il numero si muove
Latenza dei report. Intune organizza i report in tipi operativi, organizzativi, storici e specialistici, e non si aggiornano allo stesso modo. Il report Device compliance viene generato su richiesta e porta il timestamp di quando è stato generato l'ultima volta, quindi due persone che lo eseguono a un'ora di distanza ottengono legittimamente numeri diversi. Microsoft segnala anche che i report possono essere in ritardo rispetto al dispositivo nel riflettere l'ultimo stato delle policy.
Scope tag e assegnazioni di ruolo. I ruoli determinano quale accesso hanno gli amministratori a quali oggetti; gli scope tag determinano quali oggetti gli amministratori possono vedere. Un amministratore la cui assegnazione di ruolo non porta alcuno scope tag di fatto li ha tutti. Date a un operatore un tag regionale e il suo totale sarà più piccolo del vostro, correttamente.
Filtri lasciati nella vista. I termini di ricerca e i filtri applicati a un report vengono portati nell'esportazione, che è un modo facile per far circolare un numero filtrato come se coprisse tutto il parco.
Registrazioni mai completate. Un dispositivo che non è riuscito a registrarsi non diventa mai un record di Intune, anche se può esistere in Entra e certamente esiste nel vostro inventario. Devices, poi Monitor, poi Enrollment failures è dove quei tentativi emergono.
Vedere esattamente cosa è stato nascosto
Non dovete dedurre nulla di tutto questo. L'auditing di Intune è abilitato per tutti i clienti e non può essere disattivato, e l'attività di pulizia viene scritta nel log di audit come qualsiasi altro cambiamento.
Andate su Tenant administration, poi Audit logs, e aggiungete un filtro Activity per "Device set to be hidden from admin by Device Cleanup Rule", seguito dal nome della vostra regola. Il selettore di date copre l'anno precedente. Per conservare l'evidenza più a lungo, esportate in CSV, instradate i log di audit e operativi verso Azure Monitor, oppure estraete gli eventi di audit tramite Microsoft Graph, che ne restituisce due anni. Eseguite quel filtro ogni trimestre e avrete la riga mancante nella vostra reportistica: non solo quanti dispositivi sono visibili, ma quanti hanno smesso di esserlo e quando.
Perché conta nel momento in cui qualcuno chiede evidenze
Un conteggio di dispositivi è raramente solo un numero. È il denominatore sotto la copertura della cifratura, i livelli di patch, l'applicazione dell'MFA e ogni percentuale di conformità che consegnate a un valutatore, a un cliente o a un assicuratore. Se quel denominatore si restringe silenziosamente ogni volta che scatta una regola di pulizia, la vostra copertura migliora per ragioni che nulla hanno a che vedere con un parco più sicuro.
Gli schemi di certificazione sondano esattamente quest'area, e la nostra checklist delle bocciature automatiche Cyber Essentials v3.3 copre i punti in cui una risposta sull'ambito affossa una valutazione. La stessa disciplina appartiene alla reportistica di servizio ordinaria, accanto agli altri numeri di cosa dovrebbero riportare ogni mese gli MSP, e accanto all'igiene delle uscite, dato che un account chiuso e un dispositivo nascosto sono due metà dello stesso riordino trattato nella checklist di offboarding Microsoft 365.
In pratica, scrivete il conteggio come una frase anziché come una cifra: a questa data, tanti record registrati visibili in Intune, tanti nascosti dalle regole di pulizia in questo trimestre, tanti oggetti dispositivo di Entra senza attività da novanta giorni, riconciliati con tanti asset a registro. Quella frase è difendibile. Lo screenshot di un riquadro no.
Dove si inserisce EtherInsights
Farlo a mano su un tenant è un pomeriggio. Farlo ogni mese su venti è un mestiere, ed è il divario che EtherInsights colma: mette insieme le viste di Intune, Entra e conformità, conserva lo storico così che possiate vedere quando un conteggio è cambiato anziché solo che è cambiato, e trasforma la riconciliazione in un'evidenza consegnabile. Sul lato endpoint, reportistica e troubleshooting Intune è il percorso che copre la visibilità dei dispositivi, i fallimenti delle policy e le domande che iniziano con "perché questo dispositivo non compare".
La stessa riconciliazione ricompare dentro sicurezza e conformità Microsoft 365 quando le percentuali di copertura devono reggere davanti a un valutatore, e dentro operazioni IT e conformità quando la domanda è se il parco sia gestito secondo uno standard.
Il vostro conteggio dispositivi di Intune non è sbagliato perché qualcosa è rotto. È sbagliato perché risponde a una domanda più stretta di quella che vi viene posta. Imparate il meccanismo, verificate cosa è stato nascosto, riconciliate con Entra e con il registro degli asset, e citate un numero che potete sostenere.
Esplora reportistica e troubleshooting Intune per vedere come visibilità dei dispositivi, fallimenti delle policy ed evidenze di copertura si uniscono in un'unica vista.