
Microsoft sichert die Mandantenkonfiguration tatsächlich, die ehrliche Antwort auf „ist unsere Konfiguration geschützt" lautet also ja, innerhalb eines definierten Geltungsbereichs und über einen kurzen Horizont. Microsoft Entra Backup and Recovery erstellt automatische tägliche Sicherungen unterstützter Verzeichnisobjekte, einschließlich Richtlinien für Conditional Access und benannter Standorte, und hält bis zu sieben Tage Sicherungshistorie vor. Die APIs für Tenant Configuration Management in Microsoft Graph erlauben es Ihnen, aktuelle Einstellungen als Baseline festzuhalten und Abweichungen dagegen zu überwachen, wobei jede Momentaufnahme höchstens sieben Tage aufbewahrt wird. Microsoft 365 Backup schützt davon getrennt Daten in SharePoint, OneDrive und Exchange mit einer Aufbewahrung von einem Jahr. Die Entwurfsfrage für einen britischen Mittelständler oder einen MSP ist daher keine Frage der Abwesenheit. Es ist eine Frage von Horizont und Geltungsbereich: ein Wiederherstellungsfenster von sieben Tagen unter einem Auditzyklus, der in Monaten gemessen wird.
Datensicherung und Konfigurationssicherung sind verschiedene Probleme
Microsoft 365 Backup ist ein starkes Produkt und verdient eine genaue Beschreibung. Es sichert alle oder ausgewählte SharePoint Websites, OneDrive Konten und Exchange Postfächer, mit einer Aufbewahrungsdauer von einem Jahr über alle drei hinweg und Wiederherstellungspunkten im Zehnminutentakt für das jüngste Fenster. Eine vollständige Website oder ein OneDrive Konto wird exakt in den vorherigen Zustand zurückversetzt, Exchange Wiederherstellungen können ganze Postfächer oder per Suche gefundene Einzelelemente umfassen, und die Sicherungen liegen auf Speicher, der nur angehängt werden kann, innerhalb der Datenvertrauensgrenze von Microsoft 365, sodass sie nicht durch einen Dienst oder eine Schadsoftware überschrieben werden können.
Was es schützt, sind Inhalte. Es schützt nicht die Einstellungen, die entscheiden, wer diese Inhalte erreicht: die Richtlinie für Conditional Access, die Freigabekonfiguration, die Transportregel, die Rollenzuweisung. Eine Datei zu verlieren und die Regel zu verlieren, die zehntausend Dateien bewachte, sind verschiedene Vorfälle mit verschiedenen Wiederherstellungswegen, und sie zu vermengen ist der Weg, auf dem Teams annehmen, eine Lücke sei abgedeckt.
Was Microsofts Modell der geteilten Verantwortung sagt
Microsoft veröffentlicht die Aufteilung offen, und die Tabelle lohnt das Lesen statt einer Umschreibung. In der Verantwortungsmatrix auf Microsoft Learn liegt die Zeile „Konfigurationen und Einstellungen" in jeder Spalte beim Kunden: on-premises, IaaS, PaaS und SaaS. Ebenso „Kundendaten" und „Identitäten und Benutzer". Der Artikel hält fest, dass Sie bei allen Cloud-Bereitstellungsarten Ihre Daten und Identitäten besitzen, und führt Daten, Endpunkte, Konten und Zugriffsverwaltung als Verantwortlichkeiten auf, die stets bei Ihnen bleiben.
Das ist keine Lücke in der Plattform. Es ist der Vertrag, klar formuliert, und es bedeutet, dass „wem gehört unser Satz an Richtlinien für Conditional Access" eine dokumentierte Antwort hat. Zu entscheiden, wie gut aussieht, und zu belegen, wie es letztes Quartal aussah, liegt auf Ihrer Seite der Linie.
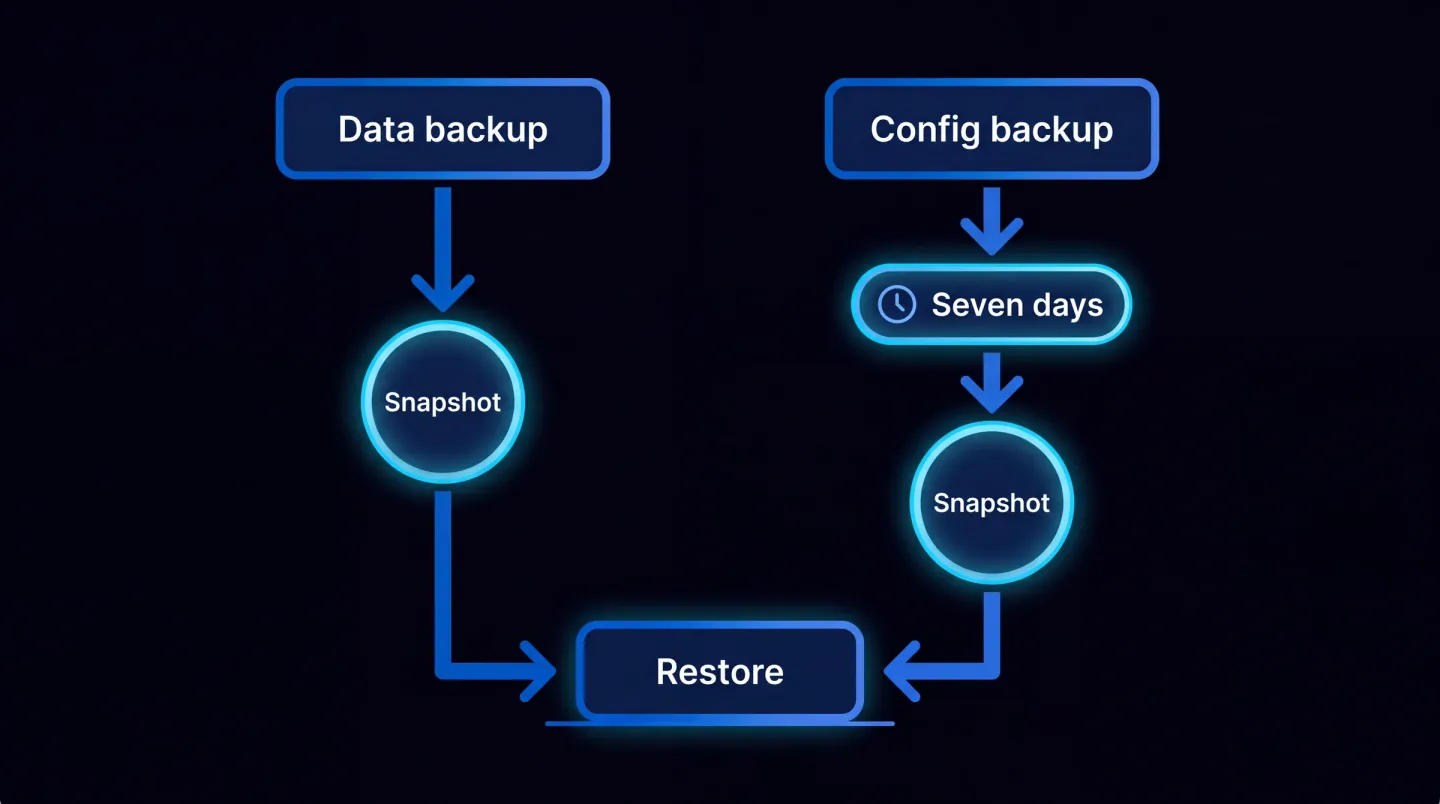
Daten und Konfiguration folgen getrennten Pfaden mit getrennter Aufbewahrung, und nur einer von beiden reicht bis zu einem Jahr.
Was Microsoft heute für die Konfiguration bereitstellt
Zwei Fähigkeiten leisten den größten Teil der Arbeit, und viele Runbooks haben bei keiner von beiden nachgezogen.
Microsoft Entra Backup and Recovery stellt kritische Verzeichnisobjekte nach versehentlichen Änderungen oder einer Kompromittierung in einen zuvor bekannten guten Zustand zurück. Unterstützte Objekte umfassen Benutzer, Gruppen, Apps, Dienstprinzipale, Richtlinien für Conditional Access, benannte Standorte, die Richtlinie für Authentifizierungsmethoden und die Autorisierungsrichtlinie für ausgewählte Eigenschaften. Sicherungen laufen automatisch einmal täglich und halten bis zu sieben Tage Historie. Niemand kann sie abschalten: Microsoft hält fest, dass kein angemeldeter Benutzer und keine Anwendung, auch nicht mit den höchsten Administratorrechten, Sicherungen im Mandanten abschalten, löschen oder verändern kann. Es braucht einen Workforce-Mandanten mit Microsoft Entra ID P1 oder P2, und der Zugriff läuft über zwei Rollen, Backup Reader und Backup Administrator. Die Funktion, die die meisten zu wenig nutzen, ist der Differenzbericht: Vergleichen Sie vor jeder Wiederherstellung den aktuellen Mandantenzustand mit einer Sicherung und sehen Sie genau, welche Attribute und Verknüpfungen sich geändert haben. Microsoft erweitert die unterstützte Liste laufend, prüfen Sie sie also erneut, statt einer Notiz aus dem Vorjahr zu vertrauen.
Die APIs für Tenant Configuration Management in Microsoft Graph gehen dasselbe Problem von der Einstellungsseite an, über Workloads hinweg statt nur im Verzeichnis. Momentaufnahme-APIs extrahieren die aktuelle Konfiguration als Baseline, die den gewünschten Zustand darstellt, und Überwachungs-APIs vergleichen dagegen und melden Abweichungen, die Sie im jeweiligen Admin Center auflösen. Die veröffentlichten Grenzwerte sagen Ihnen, wie Sie drumherum planen: Jede Überwachung läuft in einem festen Intervall von sechs Stunden, Sie können bis zu dreißig Überwachungen je Mandant anlegen, und Sie können über alle hinweg bis zu achthundert Konfigurationsressourcen pro Tag und Mandant überwachen. Die Einrichtung bedeutet, den Dienstprinzipal für Tenant Configuration Management zuerst zum Mandanten hinzuzufügen und ihm Berechtigungen zu erteilen.
Der Horizont von sieben Tagen gegen einen Jahreszyklus
Entra Backup and Recovery hält bis zu sieben Tage Sicherungshistorie. Eine Momentaufnahme aus Tenant Configuration Management wird höchstens sieben Tage aufbewahrt und dann automatisch gelöscht. Beide sind auf die Vorfallswiederherstellung zugeschnitten, wofür sie gedacht sind, und darin sind sie gut: Heute Morgen ist etwas kaputtgegangen, vergleichen, wiederherstellen, weitermachen.
Ein Auditzyklus hat nicht diese Form. Zertifizierungsbesuche kommen jährlich, Kundenprüfungen vierteljährlich, und Fragen treffen verzögert ein. Wenn im März eine Ausnahme in Conditional Access hinzugefügt wurde und ein Prüfer im November fragt, wie die Richtlinie vorher aussah, kann ein Fenster von sieben Tagen das nicht beantworten, und standardmäßig auch die Änderungsaufzeichnung nicht, denn Microsoft Entra Auditprotokolle werden sieben Tage in Entra ID Free und dreißig Tage in P1 und P2 aufbewahrt. Diese Hälfte des Problems bekommt eine eigene Behandlung in wie lange Ihre Microsoft 365 Sicherheitsnachweise wirklich halten.
Der Zustand altert also in einer Woche heraus und die Änderungsaufzeichnung in einem Monat. Alles, was Sie darüber hinaus belegen müssen, müssen Sie selbst erfassen, bevor sich das Fenster schließt.
Was auf der unterstützten Liste steht und was nicht
Lesen Sie die Liste der unterstützten Objekte als Einschlussliste und nicht als Zusammenfassung. Entra Backup and Recovery unterstützt weder die Wiederherstellung noch die Neuerstellung endgültig gelöschter Objekte. Vorläufig gelöschte Benutzer, Microsoft 365 Gruppen, Cloud-Sicherheitsgruppen, Anwendungsregistrierungen und Dienstprinzipale lassen sich dreißig Tage lang wiederherstellen, und der Dienst ergänzt dieses Verhalten, statt es zu ersetzen. Objekte, die in Active Directory Domain Services gemastert werden, brauchen einen anderen Ansatz, wobei Sie für synchronisierte Objekte Differenzberichte erstellen können und bei einigen Typen wie Gruppen die Quelle der Autorität in die Cloud verschieben können.
Auf der Seite von Tenant Configuration Management ist die Einschränkung eher das Kontingent als eine feste Liste. Achthundert überwachte Ressourcen pro Tag klingt großzügig, bis Sie jede Richtlinie, Regel und Einstellung zählen, die Sie gern beobachten würden. Microsofts durchgerechnetes Beispiel verwendet zwanzig Transportregeln und dreißig Richtlinien für Conditional Access in der Baseline einer Überwachung, was ein Gefühl für die vorgesehene Granularität gibt.
Die nützliche Übung ist eine einseitige Bestandsaufnahme: Schreiben Sie für jeden Konfigurationsbereich mit echtem Risiko auf, welcher Mechanismus ihn abdeckt, wie die Aufbewahrung aussieht und wer bemerken würde, wenn er sich ändert. Die meisten Teams finden zwei oder drei Bereiche, in denen die dritte Spalte leer bleibt.
Löschen ist laut, Ändern ist leise
Eine gelöschte Richtlinie für Conditional Access meldet sich selbst. Zugriffe brechen, der Service Desk leuchtet auf, jemand untersucht das innerhalb einer Stunde, und sieben Tage sind reichlich.
Eine geänderte Richtlinie meldet nichts. Fügen Sie einer Ausnahmeliste eine Gruppe hinzu, lockern Sie eine Sitzungssteuerung, erweitern Sie einen benannten Standort, und alles funktioniert weiter. Das ist der Sinn der Änderung, ob sie nun in Eile aus einem echten Grund vorgenommen wurde oder von jemandem, der dazu nicht in der Lage hätte sein sollen. Nichts bricht, also veranlasst nichts eine Untersuchung, und der Zustand, der das Vorherbild gezeigt hätte, läuft still ab.
Deshalb zählt die Erkennung im Alltag mehr als die Wiederherstellung. Differenzberichte und Abweichungsüberwachung beantworten beide „was hat sich geändert" statt „setz es zurück", und das Überwachungsintervall von sechs Stunden gibt bis zu vier Vergleiche pro Tag gegen Ihre Baseline. Ein Vorbehalt gehört in Ihr Runbook: Wenn eine Administratorin die Baseline einer bestehenden Überwachung aktualisiert, werden alle zuvor erzeugten Überwachungsergebnisse und erkannten Abweichungen für diese Überwachung automatisch gelöscht. Eine neue Baseline ist nach einer freigegebenen Änderung legitim, und sie ist zugleich eine Löschung, halten Sie also fest, wann und warum Sie das getan haben.
Wie ein angemessenes Vorgehen aussieht
Für eine kleine oder mittlere Organisation oder einen MSP mit vielen Mandanten muss daraus kein Programm werden. Bestätigen Sie zuerst die Berechtigung, denn Entra Backup and Recovery braucht P1 oder P2. Nehmen Sie eine Baseline der Einstellungen auf, die Risiko tragen, statt von allem, und halten Sie die Liste innerhalb des täglichen Kontingents. Exportieren Sie diese Konfiguration nach Plan an einen Ort, den Sie kontrollieren, datiert, damit die Aufzeichnung den Horizont von sieben Tagen überdauert. Richten Sie die Abweichungsüberwachung auf die Richtlinien, bei denen eine stille Änderung am meisten zählen würde, typischerweise Conditional Access, externe Freigabe und die Zuweisung privilegierter Rollen. Leiten Sie Auditprotokolle an Speicher oder Analyse weiter, mit einer Aufbewahrung passend zu Ihrem Auditzyklus. Schreiben Sie schließlich auf, wer was ändern darf, und behandeln Sie jede neue Baseline als eigene Änderung.
Die Kontrollen, nach denen ein Prüfer fragt, sind die, die eine Überwachung verdienen, und die Zuordnung in Microsoft 365 Einstellungen gegenüber Cyber Essentials und ISO 27001 ist ein sinnvoller Ort, um zu wählen, welche Einstellungen sich eine Überwachung verdienen. Die Cyber Essentials v3.3 Checkliste deckt ab, wo Aussagen zum Geltungsbereich eine Bewertung versenken, und dieselbe Disziplin, die Zahl statt des Screenshots zu belegen, gilt für Endpunkte, wie in warum Ihre Intune Geräteanzahl falsch ist.
Wo EtherInsights ansetzt
Die Arbeit oben ist einmal geradlinig und jeden Monat mühsam, und genau dort verdient Werkzeug seinen Platz. EtherInsights hält eine datierte Sicht auf die Mandantenkonfiguration neben dem Bild aus Kosten, Lizenzen und Endpunkten, sodass eine Richtlinienänderung als Ereignis mit einem Vorher und einem Nachher auftaucht statt als etwas, das Sie während eines Audits entdecken. Über eine Umgebung mit vielen Mandanten hinweg gibt es dieselbe Sicht auf Baseline und Abweichung je Kunde.
Die Konfigurationsabsicherung sitzt in der Kontrollgeschichte, die Microsoft 365 Sicherheit und Konformität abdeckt, und die betriebliche Hälfte, wer was geändert hat und ob es freigegeben war, gehört zu IT-Betrieb und Compliance. Beide stützen sich auf eine Idee: eine Baseline halten, auf Abweichungen achten und die Nachweise länger aufbewahren, als die Plattform sie aufbewahren soll.
Microsoft deckt davon mehr ab als vor zwei Jahren, und es deckt es gut ab. Bauen Sie für den Horizont und den Geltungsbereich, nicht für eine Abwesenheit, die es nicht mehr gibt.
Microsoft 365 Sicherheit und Konformität entdecken, um zu sehen, wie Baseline, Abweichung und Nachweise über einen Mandanten oder viele hinweg zusammenkommen.