
Microsoft maakt wel degelijk back-ups van tenantconfiguratie, dus het eerlijke antwoord op "is onze configuratie beschermd" is ja, binnen een vastgelegde scope en een korte horizon. Microsoft Entra Backup and Recovery maakt automatische dagelijkse back-ups van ondersteunde directoryobjecten, waaronder beleid voor Conditional Access en benoemde locaties, en bewaart tot zeven dagen back-uphistorie. Met de Tenant Configuration Management-API's in Microsoft Graph kunt u de huidige instellingen als nulmeting vastleggen en op drift daartegen bewaken, waarbij elke momentopname maximaal zeven dagen wordt bewaard. Microsoft 365 Backup beschermt daarnaast gegevens in SharePoint, OneDrive en Exchange met een bewaartermijn van één jaar. De ontwerpvraag voor een Britse mkb-organisatie of een MSP is dus niet afwezigheid. Het is horizon en scope: een herstelvenster van zeven dagen onder een auditcyclus die in maanden wordt gemeten.
Gegevensback-up en configuratieback-up zijn verschillende problemen
Microsoft 365 Backup is een sterk product en verdient een accurate beschrijving. Het maakt back-ups van alle of geselecteerde SharePoint-sites, OneDrive-accounts en Exchange-postvakken, met een bewaartermijn van één jaar voor alle drie en herstelpunten op intervallen van tien minuten voor het recente venster. Een volledige site of een OneDrive-account herstelt naar de exacte eerdere toestand, herstel in Exchange kan een volledig postvak of afzonderlijke via zoeken gevonden items betreffen, en back-ups staan op opslag waaraan alleen kan worden toegevoegd binnen de vertrouwensgrens van de Microsoft 365-gegevens, zodat ze niet door een dienst of malware kunnen worden overschreven.
Wat het beschermt is inhoud. Het beschermt niet de instellingen die bepalen wie die inhoud bereikt: het beleid voor Conditional Access, de deelconfiguratie, de transportregel, de roltoewijzing. Een bestand verliezen en de regel verliezen die tienduizend bestanden bewaakte zijn verschillende incidenten met verschillende herstelpaden, en die twee door elkaar halen is precies hoe teams aannemen dat een gat gedekt is.
Wat het model van gedeelde verantwoordelijkheid van Microsoft zegt
Microsoft publiceert de verdeling openlijk, en de tabel is het lezen waard in plaats van het parafraseren. In de verantwoordelijkheidsmatrix op Microsoft Learn is de rij "Configurations and settings" in elke kolom de verantwoordelijkheid van de klant: on-premises, IaaS, PaaS en SaaS. Dat geldt ook voor "Customer data" en "Identities and users". Het artikel stelt dat u voor alle cloudimplementatietypen eigenaar bent van uw gegevens en identiteiten, en noemt gegevens, endpoints, accounts en toegangsbeheer als verantwoordelijkheden die u altijd behoudt.
Dat is geen gat in het platform. Het is het contract, helder gesteld, en het betekent dat "wie is eigenaar van onze set beleidsregels voor Conditional Access" een gedocumenteerd antwoord heeft. Bepalen hoe goed eruitziet, en bewijzen hoe het er vorig kwartaal uitzag, ligt aan uw kant van de streep.
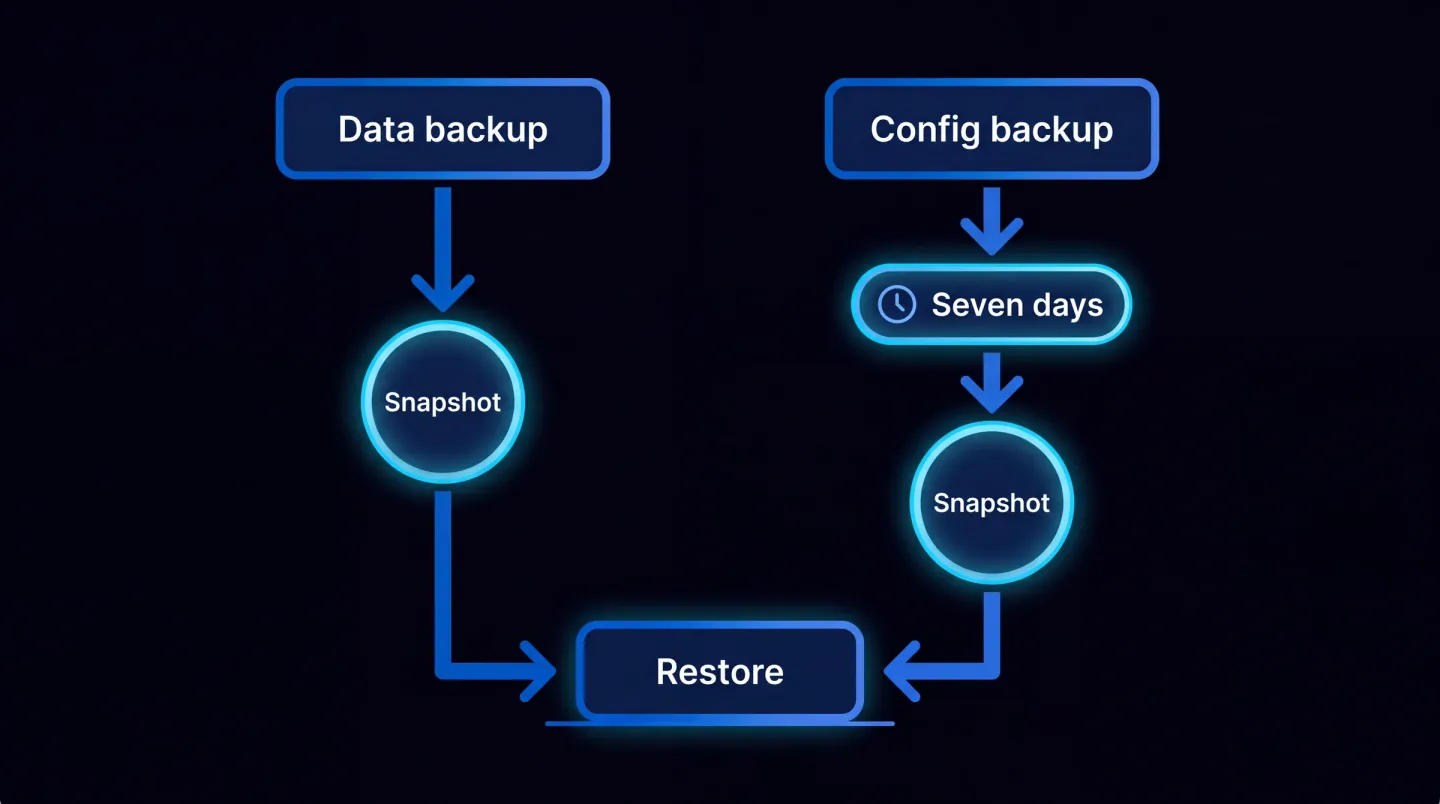
Gegevens en configuratie volgen aparte paden, met aparte bewaartermijnen, en slechts één daarvan reikt tot een jaar.
Wat Microsoft nu voor configuratie levert
Twee mogelijkheden doen het meeste werk, en heel wat draaiboeken zijn bij geen van beide bijgewerkt.
Microsoft Entra Backup and Recovery herstelt kritieke directoryobjecten naar een eerder bekende goede toestand na onbedoelde wijzigingen of compromittering. Ondersteunde objecten zijn onder meer gebruikers, groepen, apps, service-principals, beleid voor Conditional Access, benoemde locaties, het beleid voor authenticatiemethoden en het autorisatiebeleid voor geselecteerde eigenschappen. Back-ups draaien automatisch eenmaal per dag en bewaren tot zeven dagen historie. Niemand kan ze uitzetten: Microsoft stelt dat geen enkele aangemelde gebruiker of applicatie, zelfs met de hoogste beheerdersrechten, back-ups in de tenant kan uitschakelen, verwijderen of wijzigen. Het vereist een workforce-tenant met Microsoft Entra ID P1 of P2, en toegang loopt via twee rollen, Backup Reader en Backup Administrator. De functie die de meeste mensen onderbenutten is het verschilrapport: voordat u iets herstelt, vergelijkt u de huidige tenanttoestand met een back-up en bekijkt u precies welke attributen en koppelingen zijn gewijzigd. Microsoft blijft de ondersteunde lijst uitbreiden, dus controleer die opnieuw in plaats van te vertrouwen op een aantekening van vorig jaar.
De Tenant Configuration Management-API's in Microsoft Graph benaderen hetzelfde probleem vanaf de instellingenkant, over workloads heen en niet alleen in de directory. Momentopname-API's halen de huidige configuratie op als nulmeting die de gewenste toestand vertegenwoordigt, en bewakings-API's vergelijken daarmee en melden drift, die u in het betreffende beheercentrum oplost. De gepubliceerde limieten vertellen u hoe u eromheen moet ontwerpen: elke bewaking draait op een vast interval van zes uur, u kunt tot dertig bewakingen per tenant aanmaken, en u kunt over al die bewakingen samen tot achthonderd configuratieresources per dag per tenant bewaken. Het opzetten betekent dat u eerst de service-principal van Tenant Configuration Management aan de tenant toevoegt en er machtigingen aan verleent.
De horizon van zeven dagen, tegenover een jaarcyclus
Entra Backup and Recovery bewaart tot zeven dagen back-uphistorie. Een momentopname van Tenant Configuration Management wordt maximaal zeven dagen bewaard en daarna automatisch verwijderd. Beide zijn afgestemd op incidentherstel, waar ze voor bedoeld zijn, en daarin zijn ze goed: er ging vanochtend iets kapot, vergelijk, herstel, door.
Een auditcyclus heeft niet die vorm. Certificeringsbezoeken komen jaarlijks langs, klantbeoordelingen per kwartaal, en vragen arriveren met vertraging. Als er in maart een uitzondering aan Conditional Access is toegevoegd en een beoordelaar in november vraagt hoe het beleid er daarvóór uitzag, kan een venster van zeven dagen dat niet beantwoorden, en standaard kan de wijzigingsvastlegging dat ook niet, aangezien auditlogs van Microsoft Entra zeven dagen worden bewaard op Entra ID Free en dertig dagen op P1 en P2. Die helft van het probleem krijgt een eigen behandeling in hoelang uw Microsoft 365-beveiligingsbewijs echt meegaat.
De toestand verdwijnt dus in een week en de wijzigingsvastlegging in een maand. Alles wat u daarbuiten moet kunnen aantonen, moet u zelf vastleggen, voordat het venster sluit.
Wat wel en niet op de ondersteunde lijst staat
Lees de lijst met ondersteunde objecten als een insluitingslijst, niet als een samenvatting. Entra Backup and Recovery ondersteunt geen herstel of opnieuw aanmaken van hard verwijderde objecten. Zacht verwijderde gebruikers, Microsoft 365-groepen, cloudbeveiligingsgroepen, applicatieregistraties en service-principals kunnen dertig dagen worden hersteld, en de dienst vult dat gedrag aan in plaats van het te vervangen. Objecten waarvan Active Directory Domain Services de bron is, vragen een andere aanpak, al kunt u verschilrapporten maken voor gesynchroniseerde objecten, en voor sommige typen zoals groepen kunt u de bron van autoriteit naar de cloud verplaatsen.
Aan de kant van Tenant Configuration Management is de beperking het quotum in plaats van een vaste lijst. Achthonderd bewaakte resources per dag klinkt royaal totdat u elk beleid, elke regel en elke instelling telt die u zou willen volgen. Het uitgewerkte voorbeeld van Microsoft gebruikt twintig transportregels en dertig beleidsregels voor Conditional Access in de nulmeting van één bewaking, wat een idee geeft van de bedoelde granulariteit.
De nuttige oefening is een inventaris van één pagina: noteer per configuratiegebied met reëel risico welk mechanisme het dekt, wat de bewaartermijn is, en wie het zou merken als het wijzigde. De meeste teams vinden twee of drie gebieden met niets in de derde kolom.
Verwijderen is luidruchtig, wijzigen is stil
Een verwijderd beleid voor Conditional Access kondigt zichzelf aan. Toegang breekt, de servicedesk loopt vol, iemand onderzoekt het binnen het uur, en zeven dagen is ruim voldoende.
Een gewijzigd beleid kondigt niets aan. Voeg één groep toe aan een uitzonderingslijst, versoepel een sessiebesturing, verbreed een benoemde locatie, en alles blijft werken. Dat is het doel van de wijziging, of die nu haastig is gemaakt om een legitieme reden of door iemand die dat niet had mogen kunnen. Er breekt niets, dus niets zet aan tot onderzoek, en de toestand die het beeld van tevoren zou hebben getoond, verloopt stilletjes.
Daarom telt detectie van dag tot dag zwaarder dan herstel. Verschilrapporten en driftbewaking beantwoorden allebei "wat is er gewijzigd" in plaats van "zet het terug", en het interval van zes uur levert tot vier vergelijkingen per dag tegen uw nulmeting. Eén kanttekening hoort in uw draaiboek: wanneer een beheerder de nulmeting van een bestaande bewaking bijwerkt, worden alle eerder gegenereerde bewakingsresultaten en gedetecteerde driftmeldingen voor die bewaking automatisch verwijderd. Opnieuw ijken is legitiem na een goedgekeurde wijziging, en het is ook een wissing, dus leg vast wanneer en waarom u het deed.
Hoe proportioneel eruitziet
Voor een kleine of middelgrote organisatie, of een MSP die veel tenants draait, hoeft dit geen programma te worden. Bevestig eerst het recht, aangezien Entra Backup and Recovery P1 of P2 vereist. Maak een nulmeting van de instellingen die risico dragen in plaats van van alles, en houd de lijst binnen het dagelijkse quotum. Exporteer die configuratie volgens een schema naar een plek die u beheert, gedateerd, zodat de vastlegging de horizon van zeven dagen overleeft. Richt driftbewaking op het beleid waar een stille wijziging het meest zou uitmaken, doorgaans Conditional Access, extern delen en toewijzing van bevoorrechte rollen. Routeer auditlogs naar opslag of analyse met een bewaartermijn die bij uw auditcyclus past. Schrijf ten slotte op wie wat mag wijzigen, en behandel elke nieuwe ijking als een wijziging op zichzelf.
De beheersmaatregelen waar een beoordelaar naar vraagt zijn die het bewaken waard zijn, en de koppeling in Microsoft 365-instellingen tegenover Cyber Essentials en ISO 27001 is een verstandige plek om te kiezen welke instellingen een bewaking verdienen. De Cyber Essentials v3.3-checklist behandelt waar scopebeschrijvingen een beoordeling laten stranden, en dezelfde discipline van "bewijs het getal, niet de schermafbeelding" geldt voor endpoints, zoals in waarom uw Intune-apparaataantal niet klopt.
Waar EtherInsights past
Het werk hierboven is eenmalig eenvoudig en maandelijks vermoeiend, en juist daar verdient gereedschap zijn plek. EtherInsights houdt een gedateerd beeld van de tenantconfiguratie bij naast het kosten-, licentie- en endpointbeeld, zodat een beleidswijziging opduikt als een gebeurtenis met een voor en een na in plaats van als iets dat u tijdens een audit ontdekt. Over een omgeving met meerdere tenants geeft het per klant hetzelfde beeld van nulmeting en drift.
Configuratiezekerheid zit binnen het verhaal van beheersmaatregelen dat Microsoft 365-beveiliging en conformiteit behandelt, en de operationele helft, wie wat wijzigde en of het was goedgekeurd, hoort bij IT-operatie en compliance. Beide leunen op één idee: houd een nulmeting bij, let op drift, en bewaar het bewijs langer dan het platform bedoeld is het te bewaren.
Microsoft dekt hier meer van dan twee jaar geleden, en dekt het goed. Bouw voor de horizon en de scope, niet voor een afwezigheid die niet meer bestaat.
Ontdek Microsoft 365-beveiliging en conformiteit om te zien hoe nulmeting, drift en bewijs samenkomen over één tenant of vele.