
Microsoft säkerhetskopierar faktiskt tenantkonfiguration, så det ärliga svaret på "är vår konfiguration skyddad" är ja, inom en fastställd omfattning och en kort horisont. Microsoft Entra Backup and Recovery tar automatiska dagliga säkerhetskopior av objekt som stöds i katalogen, inklusive policyer för villkorsstyrd åtkomst och namngivna platser, och behåller upp till sju dagars säkerhetskopieringshistorik. Med Tenant Configuration Management-API:erna i Microsoft Graph kan du fånga nuvarande inställningar som en utgångspunkt och övervaka avdrift mot den, där varje ögonblicksbild sparas i högst sju dagar. Microsoft 365 Backup skyddar separat data i SharePoint, OneDrive och Exchange med ett års bevarande. Designfrågan för ett brittiskt mindre företag eller en leverantör av hanterade tjänster är därför inte frånvaro. Det är horisont och omfattning: ett återställningsfönster på sju dagar under en revisionscykel som mäts i månader.
Datasäkerhetskopiering och konfigurationssäkerhetskopiering är olika problem
Microsoft 365 Backup är en stark produkt och förtjänar en korrekt beskrivning. Det säkerhetskopierar alla eller utvalda SharePoint-webbplatser, OneDrive-konton och Exchange-postlådor, med ett års bevarande för alla tre och återställningspunkter med tio minuters intervall för det senaste fönstret. En hel webbplats eller ett OneDrive-konto återställs till exakt sitt tidigare läge, återställning i Exchange kan gälla en hel postlåda eller enskilda objekt som hittas via sökning, och säkerhetskopiorna ligger på lagring som bara kan läggas till, innanför förtroendegränsen för Microsoft 365-data, så att de inte kan skrivas över av en tjänst eller av skadlig kod.
Det som skyddas är innehåll. Det skyddar inte de inställningar som avgör vem som når innehållet: policyn för villkorsstyrd åtkomst, delningskonfigurationen, transportregeln, rolltilldelningen. Att förlora en fil och att förlora regeln som vaktade tiotusen filer är olika incidenter med olika återställningsvägar, och att blanda ihop dem är precis så team antar att en lucka är täckt.
Vad Microsofts modell för delat ansvar säger
Microsoft publicerar uppdelningen öppet, och tabellen är värd att läsa snarare än att parafrasera. I ansvarsmatrisen på Microsoft Learn är raden "Configurations and settings" kundens ansvar i varje kolumn: lokalt, IaaS, PaaS och SaaS. Detsamma gäller "Customer data" och "Identities and users". Artikeln anger att du för alla typer av molndistribution äger dina data och dina identiteter, och listar data, slutpunkter, konton och åtkomsthantering som ansvar du alltid behåller.
Det är ingen lucka i plattformen. Det är avtalet, tydligt uttryckt, och det innebär att "vem äger vår uppsättning policyer för villkorsstyrd åtkomst" har ett dokumenterat svar. Att avgöra hur bra ser ut, och att bevisa hur det såg ut förra kvartalet, ligger på din sida av linjen.
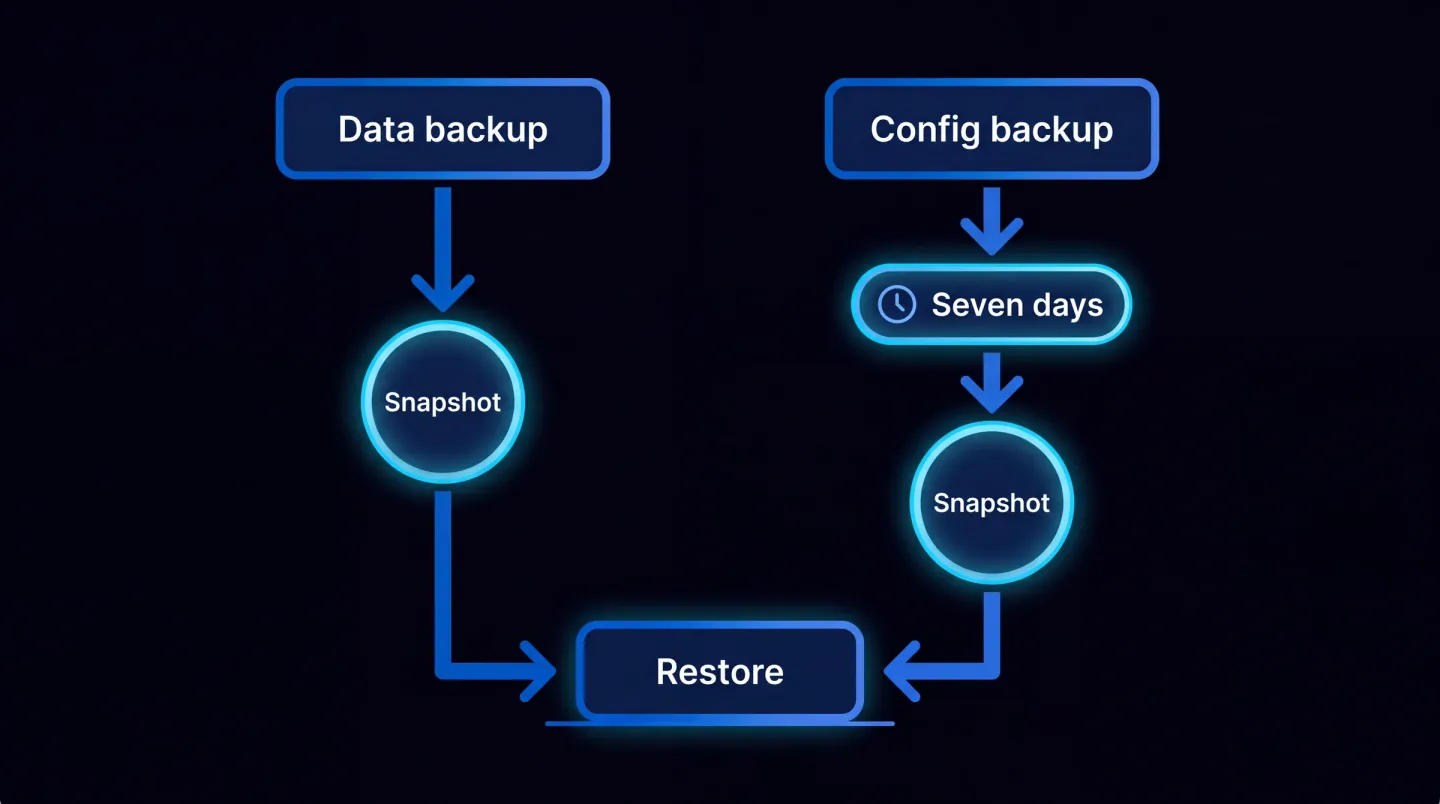
Data och konfiguration följer skilda vägar, med skilda bevarandetider, och bara den ena sträcker sig till ett år.
Vad Microsoft nu erbjuder för konfiguration
Två funktioner gör det mesta av arbetet, och många rutinbeskrivningar har inte hunnit i kapp någon av dem.
Microsoft Entra Backup and Recovery återställer kritiska katalogobjekt till ett tidigare känt gott läge efter oavsiktliga ändringar eller intrång. Objekt som stöds omfattar användare, grupper, appar, tjänstens huvudnamn, policyer för villkorsstyrd åtkomst, namngivna platser, policyn för autentiseringsmetoder och auktoriseringspolicyn för utvalda egenskaper. Säkerhetskopior körs automatiskt en gång per dag och behåller upp till sju dagars historik. Ingen kan stänga av dem: Microsoft anger att ingen inloggad användare eller applikation, inte ens med de högsta administratörsbehörigheterna, kan stänga av, ta bort eller ändra säkerhetskopior i tenanten. Det kräver en tenant för anställda med Microsoft Entra ID P1 eller P2, och åtkomsten går via två roller, Backup Reader och Backup Administrator. Den funktion de flesta underutnyttjar är skillnadsrapporten: innan du återställer något jämför du tenantens nuvarande läge mot en säkerhetskopia och granskar exakt vilka attribut och länkar som ändrats. Microsoft fortsätter utöka listan över det som stöds, så kontrollera den på nytt i stället för att lita på en anteckning från förra året.
Tenant Configuration Management-API:erna i Microsoft Graph angriper samma problem från inställningssidan, över arbetsbelastningar och inte bara i katalogen. Ögonblicksbilds-API:er hämtar nuvarande konfiguration som en utgångspunkt som representerar önskat läge, och övervaknings-API:er jämför mot den utgångspunkten och rapporterar avdrift, som du åtgärdar i respektive administrationscenter. De publicerade gränserna talar om hur du bör designa runt det: varje övervakning körs med ett fast intervall om sex timmar, du kan skapa upp till trettio övervakningar per tenant, och du kan över alla dessa tillsammans övervaka upp till åttahundra konfigurationsresurser per dag och tenant. Att sätta upp det innebär att du först lägger till tjänstens huvudnamn för Tenant Configuration Management i tenanten och ger det behörigheter.
Sjudagarshorisonten, mot en årscykel
Entra Backup and Recovery behåller upp till sju dagars säkerhetskopieringshistorik. En ögonblicksbild från Tenant Configuration Management sparas i högst sju dagar och tas därefter bort automatiskt. Båda är dimensionerade för incidentåterställning, vilket är vad de är till för, och där är de bra: något gick sönder i morse, jämför, återställ, gå vidare.
En revisionscykel har inte den formen. Certifieringsbesök kommer årligen, kundgranskningar kvartalsvis, och frågor anländer med fördröjning. Om ett undantag i villkorsstyrd åtkomst lades till i mars och en revisor i november frågar hur policyn såg ut dessförinnan, kan ett fönster på sju dagar inte svara, och som standard kan inte heller ändringsanteckningen, eftersom granskningsloggar i Microsoft Entra sparas i sju dagar på Entra ID Free och trettio dagar på P1 och P2. Den halvan av problemet får sin egen genomgång i hur länge dina säkerhetsbevis i Microsoft 365 faktiskt räcker.
Läget försvinner alltså på en vecka och ändringsanteckningen på en månad. Allt du behöver kunna styrka bortom det måste fångas av dig, innan fönstret stängs.
Vad som finns på listan över det som stöds, och vad som inte gör det
Läs listan över objekt som stöds som en inkluderingslista, inte som en sammanfattning. Entra Backup and Recovery stöder inte återställning eller återskapande av permanent borttagna objekt. Mjukt borttagna användare, Microsoft 365-grupper, molnbaserade säkerhetsgrupper, appregistreringar och tjänstens huvudnamn kan återställas i trettio dagar, och tjänsten kompletterar det beteendet snarare än att ersätta det. Objekt som har Active Directory Domain Services som källa kräver ett annat tillvägagångssätt, även om du kan skapa skillnadsrapporter för synkroniserade objekt, och för vissa typer såsom grupper kan du flytta auktoritetskällan till molnet.
På sidan för Tenant Configuration Management är begränsningen kvoten snarare än en fast lista. Åttahundra övervakade resurser per dag låter generöst tills du räknar varje policy, regel och inställning du skulle vilja bevaka. Microsofts genomräknade exempel använder tjugo transportregler och trettio policyer för villkorsstyrd åtkomst i utgångspunkten för en övervakning, vilket ger en känsla för den avsedda detaljnivån.
Den nyttiga övningen är en inventering på en sida: notera för varje konfigurationsområde med verklig risk vilken mekanism som täcker det, vad bevarandetiden är, och vem som skulle märka om det ändrades. De flesta team hittar två eller tre områden med ingenting i tredje kolumnen.
Borttagning är högljudd, ändring är tyst
En borttagen policy för villkorsstyrd åtkomst tillkännager sig själv. Åtkomsten bryts, supportfunktionen lyser upp, någon utreder inom en timme, och sju dagar räcker gott.
En ändrad policy tillkännager ingenting. Lägg till en grupp i en undantagslista, mjuka upp en sessionskontroll, vidga en namngiven plats, och allt fortsätter fungera. Det är själva poängen med ändringen, oavsett om den gjordes i hast av ett giltigt skäl eller av någon som inte borde ha kunnat göra den. Inget går sönder, så inget föranleder en utredning, och det läge som skulle ha visat bilden dessförinnan upphör tyst.
Därför betyder upptäckt mer än återställning i det dagliga. Skillnadsrapporter och avdriftsövervakning besvarar båda "vad ändrades" snarare än "sätt tillbaka det", och sextimmarsintervallet ger upp till fyra jämförelser om dagen mot din utgångspunkt. En reservation hör hemma i din rutinbeskrivning: när en administratör uppdaterar utgångspunkten för en befintlig övervakning tas alla tidigare genererade övervakningsresultat och upptäckta avdrifter för den övervakningen bort automatiskt. Att sätta en ny utgångspunkt är legitimt efter en godkänd ändring, och det är också en radering, så anteckna när och varför du gjorde det.
Hur proportionerligt ser ut
För en liten eller medelstor organisation, eller en leverantör av hanterade tjänster med många tenanter, behöver detta inte bli ett program. Bekräfta rättigheten först, eftersom Entra Backup and Recovery kräver P1 eller P2. Ta en utgångspunkt för de inställningar som bär risk snarare än för allt, och håll listan innanför den dagliga kvoten. Exportera den konfigurationen enligt schema till en plats du styr, daterad, så att anteckningen överlever sjudagarshorisonten. Rikta avdriftsövervakningen mot de policyer där en tyst ändring skulle betyda mest, typiskt villkorsstyrd åtkomst, extern delning och tilldelning av privilegierade roller. Skicka granskningsloggar till lagring eller analys med en bevarandetid som matchar din revisionscykel. Skriv slutligen ner vem som får ändra vad, och behandla varje ny utgångspunkt som en ändring i sin egen rätt.
De kontroller en revisor frågar om är de som är värda att övervaka, och kopplingen i Microsoft 365-inställningar mot Cyber Essentials och ISO 27001 är ett förnuftigt ställe att välja vilka inställningar som förtjänar en övervakning. Checklistan för Cyber Essentials v3.3 täcker var beskrivningar av omfattning sänker en bedömning, och samma disciplin med "bevisa talet, inte skärmbilden" gäller för enheter, som i därför är ditt antal enheter i Intune fel.
Var EtherInsights passar in
Arbetet ovan är enkelt en gång och tröttsamt varje månad, och det är där verktyg gör nytta. EtherInsights håller en daterad bild av tenantkonfigurationen jämte kostnads-, licens- och enhetsbilden, så att en policyändring dyker upp som en händelse med ett före och ett efter i stället för som något du upptäcker under en revision. Över en miljö med många tenanter ger det samma bild av utgångspunkt och avdrift per kund.
Konfigurationssäkerhet sitter inne i den kontrollberättelse som Microsoft 365-säkerhet och konformitet täcker, och den operativa halvan, vem som ändrade vad och om det var godkänt, hör till IT-drift och efterlevnad. Båda vilar på en tanke: håll en utgångspunkt, håll utkik efter avdrift, och bevara beviset längre än plattformen är byggd för att bevara det.
Microsoft täcker mer av detta än för två år sedan, och täcker det väl. Bygg för horisonten och omfattningen, inte för en frånvaro som inte längre finns.
Utforska säkerhet och konformitet i Microsoft 365 för att se hur utgångspunkt, avdrift och bevis hänger ihop över en tenant eller många.