
En 2026, le packaging d'applications ne consiste plus à se demander si MSIX est prêt. C'est une question de preuves : combien de vos applications seront empaquetées, installées et exécutées, ce que cela coûte en interne par rapport à l'externalisation, et quels contrôles protègent la chaîne de packaging. Notre nouveau livre blanc, The State of Application Packaging in 2026, répond à ces questions avec des résultats mesurés, des sources Microsoft de première main et un modèle de coûts dont chaque hypothèse est énoncée. Il compte 45 pages, se télécharge gratuitement et met à jour notre édition 2025.
La plupart des budgets de packaging sont encore fixés à partir du devis fournisseur de l'année précédente et de la promesse d'économies d'effort d'un éditeur. Ni l'un ni l'autre n'indique à un responsable informatique d'une organisation de 50 à 600 utilisateurs, ou à un MSP qui empaquette pour plusieurs clients, ce qui arrivera réellement à sa propre liste d'applications. L'édition de cette année a été écrite pour combler cet écart.
Ce qui a changé en douze mois
Entre septembre 2025 et septembre 2026, beaucoup de choses ont bougé sous les pieds des équipes de packaging :
- Windows 10 a atteint la fin de son support le 14 octobre 2025. Les Extended Security Updates commerciales coûtent $61 par appareil la première année, doublent chaque année pendant trois ans au maximum et sont incluses sans surcoût sur Windows 365 et Azure Virtual Desktop.
- La maintenance de Windows 11 casse les anciens scripts. Windows 11, version 25H2, n'inclut plus PowerShell 2.0 et désinstalle l'utilitaire WMIC, si bien que les anciens scripts d'installation, de détection et de désinstallation qui en dépendent échoueront.
- Le support du serveur App-V a pris fin en avril 2026. Le client et le séquenceur App-V sont passés en support étendu fixe et ne sont plus dépréciés, de sorte que la sortie d'App-V peut suivre votre propre calendrier plutôt qu'une échéance ferme.
- L'investissement de Microsoft dans MSIX s'est déplacé vers la plateforme. Le rapport documente la maintenance des applications en cours d'utilisation, l'application de l'intégrité des packages, la disponibilité générale d'Artifact Signing et un blog d'ingénierie MSIX hebdomadaire. Il consigne aussi les lacunes qui subsistent : le MSIX Packaging Tool n'a connu aucune version publique depuis 2024.
- Les catalogues ont à peu près doublé. L'Intune Enterprise App Catalog recensait environ 933 applications en juin 2026, contre environ 450 à la mi-2024, si bien que davantage de logiciels courants ne nécessitent plus aucun packaging personnalisé.
Les résultats mesurés
Au cœur du rapport se trouve le programme de recherche 2026 d'EfficientEther : trois prépublications en libre accès, chacune avec une méthode énoncée et des limites déclarées.
La première porte sur MSIX à grande échelle sur 3 261 cas d'applications. Un workflow automatisé a produit un package MSIX dans 90,68 % des cas et un test de fumée entièrement réussi dans 80,04 %, sur huit types d'installateurs et de distribution. La deuxième est la décision entre MSIX natif et App Attach pour Azure Virtual Desktop, qui a constaté des temps de lancement en régime établi similaires pour les deux modèles et a conclu qu'App Attach se justifie par son modèle d'affectation, pas par sa vitesse. La troisième est une analyse de sécurité défensive du Package Support Framework, qui a montré que le risque décisif se situe avant la signature, pas après le déploiement.
Le rapport relie ces travaux par une échelle de preuves à six échelons, car « ça a fonctionné » demande toujours à être précisé.
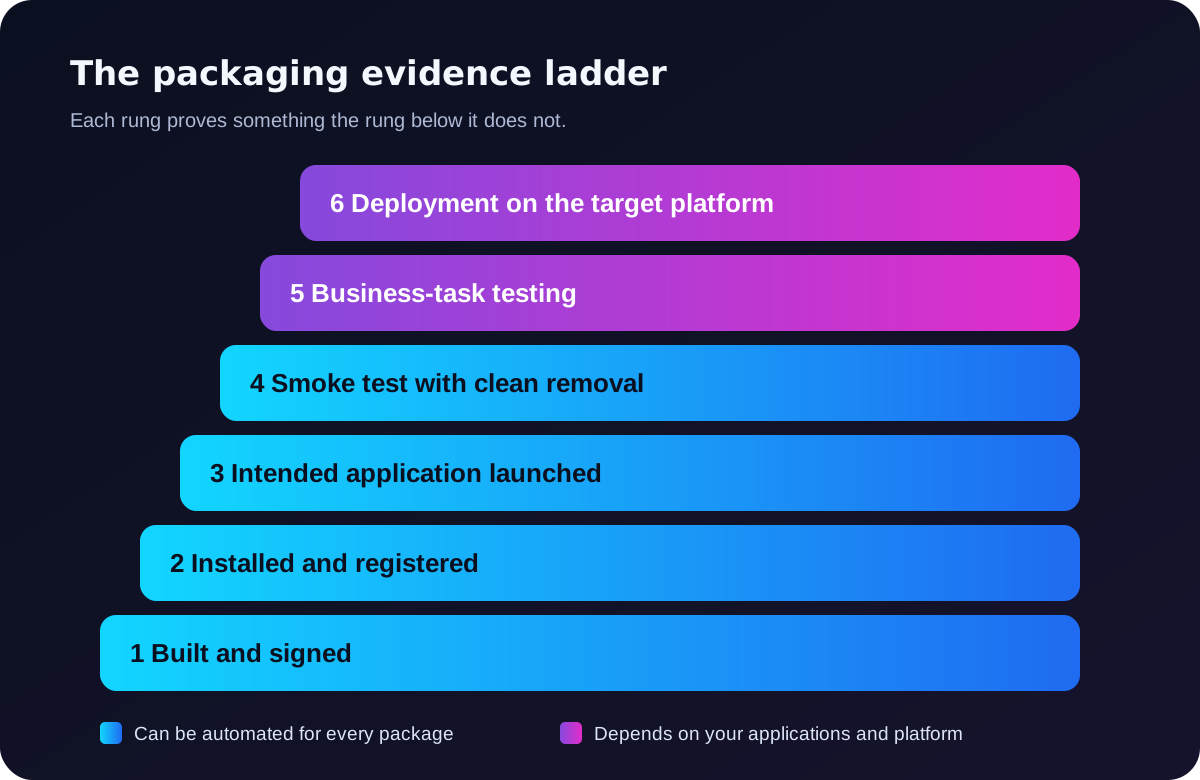
La recherche a mesuré à grande échelle la construction, l'installation, le lancement d'un point d'entrée sélectionné et le nettoyage après le test de fumée. Confirmer qu'il s'agit bien de l'application prévue, ainsi que les échelons 5 et 6, restent vos points de décision.
Ce que coûte le packaging en 2026
Le cadre G-Cloud du gouvernement britannique reste la référence publique la plus transparente, car les fournisseurs y publient leurs prix. Le rapport analyse les 12 services G-Cloud 15 dont l'intitulé mentionne le packaging d'applications, tels que référencés au 21 septembre 2026, les fournisseurs étant désignés par une lettre plutôt que par leur nom. Sur l'ensemble de ces grilles tarifaires publiées :
- Les prix de packaging par application se concentrent entre 320 £ et 575 £ pour des volumes typiques, globalement stables par rapport à 2025.
- Un cycle de vie complet de découverte, packaging, test et déploiement est facturé jusqu'à 1 145 £ par application.
- Les tarifs journaliers d'un ingénieur poste de travail vont de 392 £ à 900 £, avec une médiane de 600 £.
Le constat le plus utile concerne la structure des devis. La découverte, le packaging, les tests de recette et le déploiement sont de plus en plus facturés séparément, si bien qu'un prix de packaging de 350 £ et un prix de cycle de vie de 1 000 £ peuvent décrire le même résultat. Le rapport liste ce qu'il faut comparer au-delà du prix affiché : étapes incluses, formats inclus, garantie après une mise à jour de fonctionnalités de Windows, et fourniture ou non de preuves de validation avec chaque package.
Il examine aussi la manière dont les services de packaging présentent MSIX aux organisations qui les sollicitent. MSIX apparaît dans les deux tiers des services analysés, généralement comme un format parmi d'autres dans une liste. Aucun des douze ne relie explicitement MSIX à un bénéfice de sécurité. Si MSIX compte pour votre parc, demandez à votre équipe ou à votre fournisseur de packaging de l'évaluer en premier pour chaque application et de consigner pourquoi une application est livrée dans un autre format.
Téléchargez le rapport complet pour les tableaux de prix, l'analyse des tarifs journaliers et les questions à poser avant de signer un contrat de packaging.
L'automatisation en interne est-elle rentable ?
Le modèle de coûts compare des modes de fonctionnement, pas des fournisseurs, et énonce chaque donnée d'entrée afin que vous puissiez la remplacer par la vôtre :
- Si la capacité d'ingénierie existe déjà, l'automatisation est rentabilisée après quelques packages, car chaque package coûte surtout du temps de relecture.
- S'il faut recruter un ingénieur dédié, le modèle illustratif atteint le seuil de rentabilité à environ 113 packages par an face à un prix externalisé de 450 £.
- Le volume inclut les mises à jour. Un parc de 150 applications publiant chacune deux ou trois mises à jour par an nécessite 300 à 450 packages par an, avant tout travail de régression lié aux mises à jour de fonctionnalités de Windows.
Il s'agit de résultats modélisés, pas d'économies mesurées. Le rapport le dit clairement et montre la sensibilité au taux de réussite et au prix externalisé, ce dont un responsable financier a besoin avant d'approuver l'une ou l'autre voie.
L'IA dans le packaging : maîtriser la destination des données
L'IA fait déjà partie du quotidien des équipes endpoint. Une enquête 2026 menée auprès d'utilisateurs d'Intune et citée dans le rapport a montré que 89 % utilisent au moins un outil d'IA pour la gestion d'Intune, même si elle mesurait l'adoption plutôt que le packaging en particulier. La position du rapport est pragmatique : la décision clé porte davantage sur la destination des installateurs, des scripts et de la configuration que sur le choix de l'assistant. Utilisez une IA locale ou d'entreprise pour les éléments sensibles, jamais des comptes grand public, et soumettez les scripts, suggestions de packages et configurations de correctifs générés par l'IA aux mêmes points de contrôle de preuves que tout ce qu'une personne produit. Le rapport définit sept contrôles pour y parvenir.
L'argument de sécurité, énoncé avec précision
Le rapport corrige une idée reçue courante : la plupart des applications de bureau converties s'exécutent en tant que packages MSIX de confiance totale. Elles obtiennent une identité de package et une certaine virtualisation, pas un bac à sable. L'argument en faveur de MSIX reste solide lorsqu'il est énoncé avec exactitude. Il n'y a pas de code arbitraire à l'installation comme celui que permettent les actions personnalisées MSI, les packages sont signés et leur intégrité peut être imposée, les écritures dans le registre à l'échelle de la machine sont redirigées, et la suppression est propre.
Le risque se déplace vers la chaîne de packaging. Un package signé avec votre certificat d'entreprise hérite de votre confiance ; c'est pourquoi le tableau des contrôles du rapport couvre les clés de signature, l'intégrité des packages, la gouvernance du Package Support Framework, le contrôle des flux et des manifestes, ainsi que les mêmes étapes d'approbation pour les assistants d'IA qui modifient des packages que pour les ingénieurs humains.
Six actions pour les 90 prochains jours
Le rapport se termine par un cadre de décision en sept étapes et six actions concrètes :
- Inventoriez et classez votre portefeuille : disponible en catalogue, candidat MSIX, nécessite des correctifs, non adapté à MSIX, à retirer.
- Menez un pilote MSIX automatisé sur un échantillon représentatif, en mesurant le taux de réussite à chaque échelon de l'échelle de preuves.
- Analysez les scripts d'installation et de détection pour repérer les dépendances à PowerShell 2.0 et WMIC.
- Examinez votre chaîne de signature : où se trouvent les clés, qui peut signer et si l'intégrité des packages est activée.
- Demandez à votre équipe ou à votre fournisseur de packaging d'évaluer MSIX en premier et de documenter chaque exception.
- Pour Azure Virtual Desktop, choisissez par groupe d'applications entre MSIX natif et App Attach, et testez sur votre stockage et vos hôtes de session réels.
La place d'EtherApps Forge
EtherApps Forge est l'outil de packaging derrière cette recherche, et le rapport précise soigneusement ce que cela démontre et ce que cela ne démontre pas. La recherche a démontré la capture, la construction et la signature automatisées à partir de huit types d'installateurs, une validation automatisée de premier niveau avec un rapport enregistré pour chaque réussite, la possibilité d'appliquer le Package Support Framework uniquement là où il est nécessaire, et la création d'images App Attach pour Azure Virtual Desktop. Elle n'a mesuré ni le temps du personnel ni les coûts, et elle ne remplace pas les tests des tâches métier sur votre propre plateforme. EfficientEther développe EtherApps Forge et a un intérêt commercial dans ces résultats, ce que le rapport déclare.
EtherApps Forge est une application de bureau Windows qui s'exécute dans votre propre environnement, de sorte que les installateurs et le matériel de signature restent chez vous. L'offre packaging et déploiement MSIX couvre la chaîne de packaging, et la modernisation des applications héritées couvre les applications qui demandent le plus de soin. Le moyen le plus rapide de savoir comment se comporte votre propre portefeuille est un pilote : EtherApps Forge inclut un essai gratuit de 7 jours du workflow complet.
Obtenez The State of Application Packaging in 2026 et intégrez les preuves, les références de prix et le modèle de coûts à votre prochaine décision de packaging.