
Bei der Anwendungspaketierung geht es 2026 nicht mehr um die Frage, ob MSIX bereit ist. Es geht um Belege: wie viele Ihrer Anwendungen sich paketieren, installieren und ausführen lassen, was das intern im Vergleich zum Outsourcing kostet und welche Kontrollen die Paketierungspipeline sicher halten. Unser neues Whitepaper, The State of Application Packaging in 2026, beantwortet diese Fragen mit gemessenen Ergebnissen, Microsoft-Primärquellen und einem Kostenmodell, dessen Annahmen vollständig offengelegt sind. Es umfasst 45 Seiten, steht kostenlos zum Download bereit und aktualisiert unsere Ausgabe 2025.
Die meisten Paketierungsbudgets werden noch immer auf Basis des Lieferantenangebots aus dem Vorjahr und des Versprechens eines Anbieters zu Aufwandseinsparungen festgelegt. Beides sagt einer IT-Leitung in einer Organisation mit 50 bis 600 Benutzern, oder einem MSP, der für mehrere Kunden paketiert, nicht, was mit der eigenen Anwendungsliste tatsächlich passieren wird. Die diesjährige Ausgabe wurde geschrieben, um diese Lücke zu schließen.
Was sich in zwölf Monaten geändert hat
Zwischen September 2025 und September 2026 hat sich für Paketierungsteams vieles verschoben:
- Windows 10 hat das Supportende erreicht, am 14. Oktober 2025. Kommerzielle Extended Security Updates kosten im ersten Jahr $61 pro Gerät, verdoppeln sich jedes Jahr für bis zu drei Jahre und sind bei Windows 365 und Azure Virtual Desktop ohne Zusatzkosten enthalten.
- Die Windows-11-Wartung bricht alte Skripte. Windows 11, Version 25H2, enthält PowerShell 2.0 nicht mehr und deinstalliert das Dienstprogramm WMIC, sodass ältere Installations-, Erkennungs- und Deinstallationsskripte, die davon abhängen, fehlschlagen werden.
- Der Support für App-V-Server endete im April 2026. Der App-V-Client und der Sequencer sind in den festen erweiterten Support übergegangen und nicht mehr als veraltet eingestuft, sodass der Ausstieg aus App-V Ihrem eigenen Zeitplan folgen kann statt einer harten Frist.
- Microsofts MSIX-Investitionen haben sich auf die Plattform verlagert. Der Report dokumentiert die Wartung von Anwendungen während der Nutzung, die Durchsetzung der Paketintegrität, die allgemeine Verfügbarkeit von Artifact Signing und einen wöchentlichen MSIX-Engineering-Blog. Er hält auch fest, wo Lücken bleiben: Das MSIX Packaging Tool hat seit 2024 keine öffentliche Version mehr erhalten.
- Kataloge haben sich ungefähr verdoppelt. Der Intune Enterprise App Catalog listete im Juni 2026 etwa 933 Anwendungen, gegenüber rund 450 Mitte 2024, sodass mehr Standardsoftware überhaupt keine individuelle Paketierung benötigt.
Die gemessenen Ergebnisse
Im Zentrum des Reports steht das EfficientEther-Forschungsprogramm 2026: drei Open-Access-Preprints, jeweils mit angegebener Methode und offengelegten Einschränkungen.
Das erste ist MSIX im großen Maßstab über 3.261 Anwendungsfälle. Ein automatisierter Workflow erzeugte in 90,68 % der Fälle ein MSIX-Paket und in 80,04 % einen vollständig bestandenen Smoke-Test, über acht Installer- und Verteilungstypen hinweg. Das zweite ist die Entscheidung zwischen nativem MSIX und App Attach für Azure Virtual Desktop, die ähnliche Startzeiten im eingeschwungenen Zustand für beide Modelle feststellte und zu dem Schluss kam, dass App Attach durch sein Zuweisungsmodell gerechtfertigt ist, nicht durch Geschwindigkeit. Das dritte ist eine defensive Sicherheitsanalyse des Package Support Framework, die ergab, dass das entscheidende Risiko vor dem Signieren liegt, nicht nach der Bereitstellung.
Der Report verbindet diese Ergebnisse mit einer sechsstufigen Belegleiter, denn "es hat funktioniert" muss immer näher bestimmt werden.
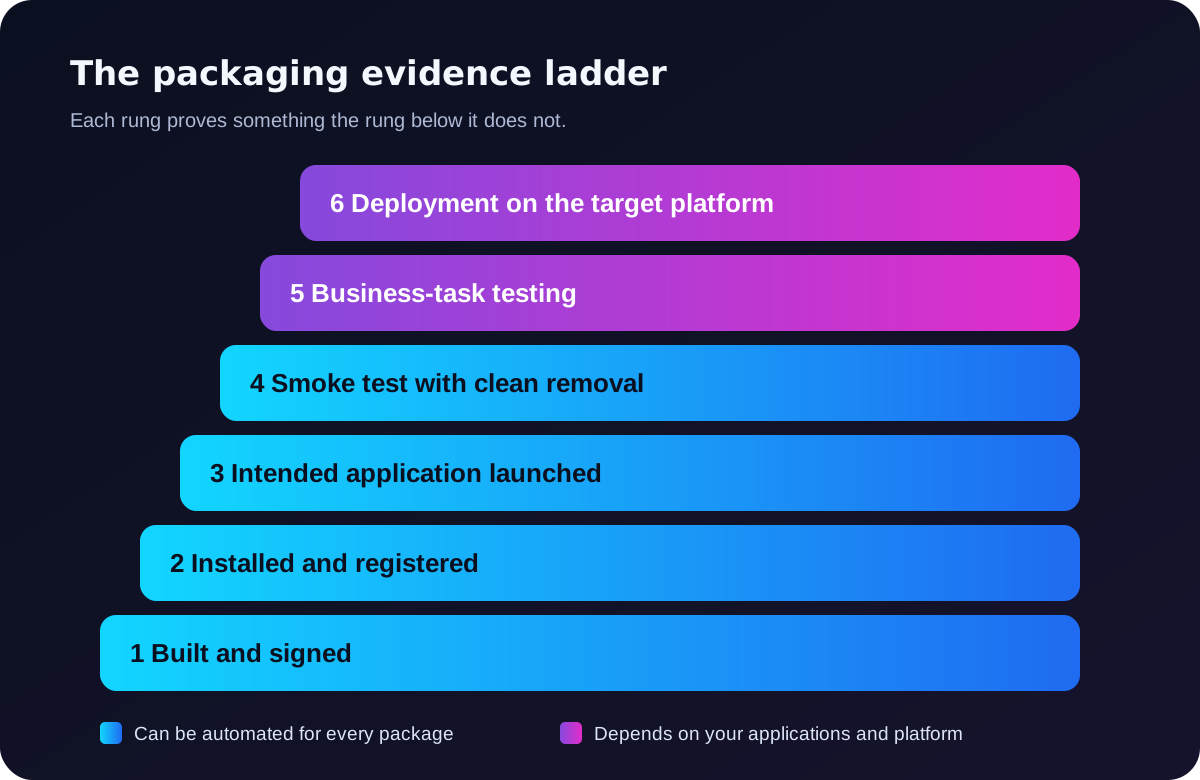
Die Forschung hat Builds, Installation, den Start eines ausgewählten Einstiegspunkts und die Bereinigung nach dem Smoke-Test im großen Maßstab gemessen. Die Bestätigung, dass es sich um die vorgesehene Anwendung handelt, sowie die Stufen 5 und 6 bleiben Ihre Entscheidungspunkte.
Was Paketierung 2026 kostet
Das G-Cloud-Rahmenwerk der britischen Regierung bleibt der transparenteste öffentliche Vergleichsmaßstab, weil Lieferanten dort ihre Preise veröffentlichen. Der Report analysiert die 12 Dienste auf G-Cloud 15, deren Titel Anwendungspaketierung nennen, mit Stand 21. September 2026, wobei die Lieferanten mit Buchstaben statt mit Namen bezeichnet werden. Über diese veröffentlichten Preislisten hinweg gilt:
- Die Preise pro Anwendung liegen bei typischen Mengen gebündelt zwischen 320 £ und 575 £, weitgehend stabil gegenüber 2025.
- Ein vollständiger Lebenszyklus aus Erfassung, Paketierung, Test und Bereitstellung wird mit bis zu 1.145 £ pro Anwendung berechnet.
- Tagessätze für einen End-User-Computing-Engineer reichen von 392 £ bis 900 £, mit einem Median von 600 £.
Aufschlussreicher ist die Struktur der Angebote. Erfassung, Paketierung, Abnahmetest und Bereitstellung werden zunehmend getrennt bepreist, sodass ein Paketierungspreis von 350 £ und ein Lebenszykluspreis von 1.000 £ dasselbe Ergebnis beschreiben können. Der Report listet auf, was über den Listenpreis hinaus zu vergleichen ist: enthaltene Phasen, enthaltene Formate, Gewährleistung nach einem Windows-Funktionsupdate und ob mit jedem Paket Validierungsnachweise geliefert werden.
Er untersucht auch, wie Paketierungsdienste MSIX gegenüber den Organisationen darstellen, die sie beauftragen. MSIX taucht in zwei Dritteln der analysierten Dienste auf, meist als ein Format in einer Liste. Keiner der zwölf verknüpft MSIX ausdrücklich mit einem Sicherheitsvorteil. Wenn MSIX für Ihre Umgebung wichtig ist, bitten Sie Ihr Paketierungsteam oder Ihren Lieferanten, es für jede Anwendung zuerst zu prüfen und festzuhalten, warum eine Anwendung in einem anderen Format ausgeliefert wird.
Den vollständigen Report herunterladen mit den Preistabellen, der Tagessatzanalyse und den Fragen, die Sie vor der Unterzeichnung eines Paketierungsvertrags stellen sollten.
Rechnet sich interne Automatisierung?
Das Kostenmodell vergleicht Betriebsweisen, nicht Lieferanten, und legt jede Eingangsgröße offen, damit Sie sie durch Ihre eigene ersetzen können:
- Wenn bereits Engineering-Kapazität vorhanden ist, amortisiert sich die Automatisierung nach einer Handvoll Paketen, weil jedes Paket hauptsächlich Prüfzeit kostet.
- Wenn ein dedizierter Engineer eingestellt werden muss, erreicht das beispielhafte Modell den Break-even bei etwa 113 Paketen pro Jahr gegenüber einem Outsourcing-Preis von 450 £.
- Das Volumen umfasst Updates. Eine Umgebung mit 150 Anwendungen, die jeweils zwei oder drei Updates pro Jahr veröffentlichen, benötigt 300 bis 450 Pakete pro Jahr, noch vor jeglicher Regressionsarbeit für Windows-Funktionsupdates.
Dies sind modellierte Ergebnisse, keine gemessenen Einsparungen. Der Report sagt das klar und zeigt die Empfindlichkeit gegenüber Erfolgsquote und Outsourcing-Preis, und genau das braucht eine Finanzleitung, bevor sie einen der beiden Wege genehmigt.
KI in der Paketierung: steuern, wohin die Daten gehen
KI ist bereits Teil der Arbeitsweise von Endpoint-Teams. Eine im Report zitierte Umfrage aus dem Jahr 2026 unter Intune-Nutzern ergab, dass 89 % mindestens ein KI-Tool für die Intune-Verwaltung einsetzen, allerdings maß sie die Verbreitung und nicht speziell die Paketierung. Die Position des Reports ist pragmatisch: Entscheidend ist weniger, welchen Assistenten Sie wählen, als vielmehr, wohin Installer, Skripte und Konfigurationen gelangen. Nutzen Sie für sensibles Material lokale oder Unternehmens-KI, niemals Verbraucherkonten, und lassen Sie KI-generierte Skripte, Paketvorschläge und Korrekturkonfigurationen dieselben Belegprüfungen durchlaufen wie alles, was ein Mensch erstellt. Der Report beschreibt dafür sieben Kontrollen.
Das Sicherheitsargument, präzise formuliert
Der Report korrigiert ein verbreitetes Missverständnis: Die meisten konvertierten Desktop-Anwendungen laufen als Full-Trust-MSIX-Pakete. Sie erhalten eine Paketidentität und etwas Virtualisierung, aber keine Sandbox. Das Argument für MSIX bleibt stark, wenn es zutreffend formuliert wird. Es gibt keinen beliebigen Code zur Installationszeit, wie ihn benutzerdefinierte MSI-Aktionen erlauben, Pakete sind signiert und ihre Integrität kann durchgesetzt werden, maschinenweite Registrierungsschreibvorgänge werden umgeleitet, und die Entfernung ist sauber.
Das Risiko verlagert sich in die Pipeline. Ein Paket, das mit Ihrem Unternehmenszertifikat signiert ist, erbt Ihr Vertrauen, daher deckt die Kontrolltabelle des Reports Signaturschlüssel, Paketintegrität, die Governance des Package Support Framework, die Kontrolle von Feeds und Manifesten sowie dieselben Freigabeschritte für KI-Assistenten, die Pakete ändern, wie für menschliche Engineers ab.
Sechs Maßnahmen für die nächsten 90 Tage
Der Report schließt mit einem siebenstufigen Entscheidungsrahmen und sechs praktischen Maßnahmen:
- Inventarisieren und klassifizieren Sie Ihr Portfolio: im Katalog verfügbar, MSIX-Kandidat, benötigt Korrekturen, nicht für MSIX geeignet, außer Betrieb nehmen.
- Führen Sie einen automatisierten MSIX-Pilot mit einer repräsentativen Stichprobe durch und messen Sie die Erfolgsquote auf jeder Stufe der Belegleiter.
- Prüfen Sie Installations- und Erkennungsskripte auf Abhängigkeiten von PowerShell 2.0 und WMIC.
- Überprüfen Sie Ihre Signaturpipeline: wo die Schlüssel liegen, wer signieren darf und ob die Paketintegrität aktiviert ist.
- Bitten Sie Ihr Paketierungsteam oder Ihren Lieferanten, MSIX zuerst zu prüfen und jede Ausnahme zu dokumentieren.
- Entscheiden Sie für Azure Virtual Desktop je Anwendungsgruppe zwischen nativem MSIX und App Attach, und testen Sie auf Ihrem realen Speicher und Ihren realen Sitzungshosts.
Wo EtherApps Forge ins Bild passt
EtherApps Forge ist das Paketierungswerkzeug hinter der Forschung, und der Report achtet genau darauf, was das zeigt und was nicht. Die Forschung hat automatisierte Erfassung, Erstellung und Signierung aus acht Installer-Typen demonstriert, automatisierte Erstvalidierung mit einem gespeicherten Bericht für jeden erfolgreichen Durchlauf, Unterstützung für die Anwendung des Package Support Framework nur dort, wo es nötig ist, sowie die Erstellung von App-Attach-Images für Azure Virtual Desktop. Sie hat weder Personalzeit noch Kosten gemessen, und sie ersetzt nicht den Test von Geschäftsaufgaben auf Ihrer eigenen Plattform. EfficientEther entwickelt EtherApps Forge und hat ein kommerzielles Interesse an diesen Ergebnissen, was der Report offenlegt.
EtherApps Forge ist eine Windows-Desktop-Anwendung, die in Ihrer eigenen Umgebung läuft, sodass Installer und Signaturmaterial bei Ihnen bleiben. Der Weg über MSIX-Paketierung und -Bereitstellung deckt die Paketierungspipeline ab, und die Modernisierung von Legacy-Anwendungen deckt die Anwendungen ab, die die meiste Sorgfalt erfordern. Am schnellsten finden Sie mit einem Pilot heraus, wie sich Ihr eigenes Portfolio verhält: EtherApps Forge enthält eine kostenlose 7-tägige Testversion des vollständigen Workflows.
The State of Application Packaging in 2026 herunterladen und die Belege, die Preisvergleiche und das Kostenmodell in Ihre nächste Paketierungsentscheidung mitnehmen.