
Ja, es ist sicher, KI-generiertes PowerShell in der Produktion auszuführen, aber nur mit einem Freigabe-Gate davor. Ein Skript, das ein Assistent geschrieben hat, ist nicht von sich aus gefährlicher als eines, das ein Techniker an einem Freitag um vier Uhr nachmittags geschrieben hat, und es ist meist besser kommentiert. Riskant wird es dadurch, dass die meisten Organisationen dafür keine Regel haben. Es gibt einen Änderungsprozess für eine Firewall-Regel und einen Freigabeprozess für eine Anwendung, und dann gibt es ein Skript, das in einem Chatfenster ankam und mit einem Token als Globaler Administrator lief, weil jemand in Eile war. Die fehlende Kontrolle ist keine Modelleinstellung. Sie ist eine benannte freigebende Person, eine definierte Liste dessen, was diese Person prüft, und eine Aufzeichnung darüber, was ausgeführt wurde und warum.
Wir sind nach ISO 27001, ISO 9001, ISO/IEC 42001 und Cyber Essentials zertifiziert, daher ist dies daraus geschrieben, dass uns diese Fragen in Bewertungen gestellt werden, und nicht aus der Theorie.
Das Versagen ist das fehlende Gate, nicht das Modell
Der meiste Streit über KI im Betrieb ist in Wahrheit ein Streit über Modellqualität, und das ist der falsche Streit. Dieselbe Organisation führt bereits Skripte aus, die Auftragnehmer geschrieben haben, die jemand aus Foren übernommen hat und die Mitarbeitende hinterlassen haben, die 2019 gegangen sind. Die Herkunft war nie die Kontrolle. Die Prüfung war es.
Was sich wirklich ändert, ist der Durchsatz. Ein Techniker kann jetzt an einem Nachmittag zwanzig plausible Remediationspläne erzeugen, sodass der Engpass von der Erzeugung zur Prüfung wandert, und die Prüfung ist der Teil, für den niemand Personal eingeplant hat. Ein Plan, der selbstbewusst klingt und die richtigen Cmdlets nennt, ist genau das, was an einer müden prüfenden Person vorbeirutscht, weil nichts daran offensichtlich falsch ist. Was fehlt, ist ein begrenzter Geltungsbereich, und eine Abwesenheit ist schwerer zu erkennen als ein Fehler.
Die erste Frage lautet also nicht „können wir der KI vertrauen", sondern „was prüft die Person, die auf Freigeben klickt, tatsächlich".
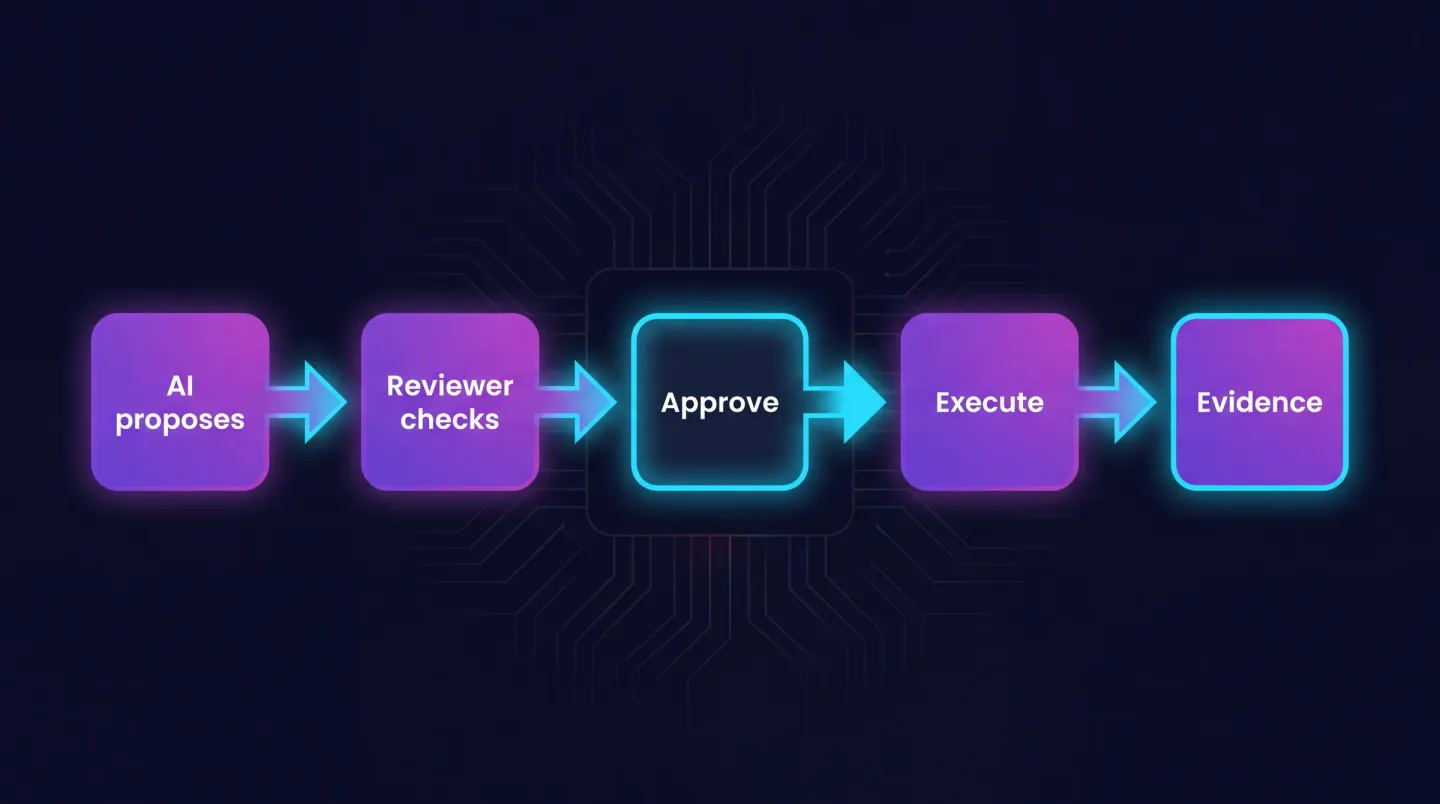
Das Gate ist das Produkt: alles davor ist ein Entwurf, und alles danach ist Nachweis.
Drei Bahnen der Autonomie
Zu entscheiden, ob KI „handeln darf", ist die falsche Form der Frage, denn die Antwort fällt je Aufgabe anders aus. Sortieren Sie die Arbeit in drei Bahnen und gewähren Sie die Bahn dem Arbeitsablauf statt dem Werkzeug.
Nur lesend. Protokollanalyse, das Verfassen von Dokumentation, das Erklären, was eine Richtlinie tut. Nichts ändert einen Zustand, also ist der Fehlerfall eine falsche Antwort und keine falsche Handlung. Alles beginnt hier, und mehr kann hier bleiben, als die Leute erwarten.
Vorschlagen und freigeben. Der Assistent erzeugt den Plan und das Skript; ein Mensch liest ihn und führt ihn aus. Die meiste nützliche betriebliche Arbeit gehört hierher, und hier lebt das Gate. Die Freigabe muss eine Handlung mit einer Aufzeichnung sein und kein Achselzucken. Wenn der Prozess lautet „der Techniker schaut es sich an und führt es aus", ist das die dritte Bahn mit Zusatzschritten.
Ausführen innerhalb der Richtlinie. Der Assistent führt die Änderung innerhalb einer vorab genehmigten Grenze aus: eine definierte Menge an Operationen, ein definierter Zielbereich, eine Obergrenze für den Wirkungsradius und automatische Abbruchbedingungen. Gute Kandidaten sind eng gefasst, wiederholend, umkehrbar und überwacht, etwa das Anwenden einer dokumentierten Lizenzrückgabe auf Konten, die bereits als Austritte bestätigt sind.
Ein Arbeitsablauf verdient sich die dritte Bahn, sobald er in der zweiten so oft gelaufen ist, dass er langweilig geworden ist: wiederholt ohne Änderung freigegeben, deterministisch, durch etwas Strukturelles statt durch einen getippten Filter begrenzt und umkehrbar getestet. Stufen Sie bei jeder Überraschung zurück, und übertragen Sie eine Bahn niemals auf eine ähnlich aussehende Aufgabe.
Was eine prüfende Person tatsächlich kontrolliert
Das ist die Liste, die in den meisten Richtlinien fehlt. Legen Sie sie neben die Freigabeschaltfläche und verlangen Sie, dass die prüfende Person festhält, welche Kontrollen sie durchgeführt hat.
Geltungsbereich und Filter. Was berührt das, und was definiert diese Menge? Ein getippter Filter ist ein Versprechen; eine geprüfte Gruppenmitgliedschaft ist eine Grenze. Der klassische Vorfall ist ein Filter, der still auf alles zutrifft, weil eine Eigenschaft bei mehr Objekten leer war, als irgendjemand erwartet hatte.
Destruktive Operationen. Achten Sie auf remove, delete, disable, reset und jeden Schreibvorgang in eine Produktivkonfiguration. Bei Lesevorgängen ist ein Irrtum billig. Bei Schreibvorgängen nicht.
Unterstützung für einen Probelauf. Unterstützt es eine Vorschau, und wurde die Vorschau ausgeführt und gelesen? In PowerShell heißt das eine echte Behandlung von ShouldProcess, damit -WhatIf funktioniert, und nicht ein Kommentar, der behauptet, das Skript sei sicher.
# Unbounded: matches every disabled account in the tenant, no preview, no confirmation
Get-MgUser -Filter 'accountEnabled eq false' -All | Remove-MgUser
# Bounded: a reviewed membership defines the scope, and the preview runs first
$leavers = Get-MgGroupMember -GroupId $ConfirmedLeaversGroupId -All
$leavers | ForEach-Object { Remove-MgUser -UserId $_.Id -WhatIf }
Idempotenz. Wenn das zweimal läuft, tut der zweite Lauf nichts oder richtet er Schaden an? Fragen Sie, was ein erneuter Versuch nach einem Teilfehler bewirkt, denn der Teilfehler ist der Normalfall.
Wirkungsradius. Nicht „ist das korrekt", sondern „wenn es falsch ist, wie viele Menschen merken es und wie schnell". Eine einzelne Lizenzzuweisung und eine Richtlinie für Conditional Access geben sehr verschiedene Antworten, und die zweite verdient eine andere prüfende Person.
Unter welcher Identität es läuft. Die Kontrolle, die übersprungen wird. Wenn die Arbeit innerhalb der privilegierten Sitzung eines Technikers ausgeführt wird, sagt jeder Protokolleintrag, ein Mensch habe es getan, und die spätere Rekonstruktion ist dahin. Unbeaufsichtigte Arbeit gehört zu einer Workload-Identität, die nur die Berechtigungen hält, die die Aufgabe braucht, dieselbe Disziplin, die das aktuelle Fragenset bei Dienstkonten in unserer Microsoft 365 Auto-Fail-Checkliste einfordert.
Rückabwicklungspfad. Was macht das rückgängig, und hat es jemand getestet? Eine Wiederherstellung aus dem Backup ist kein Rückabwicklungspfad für ein Verzeichnisobjekt. Wenn es sich nicht rückgängig machen lässt, braucht es eine höhere Freigabe, nicht eine schnellere.
Was die Standards sagen und was sie Ihnen überlassen
Weder ISO 27001 noch Cyber Essentials enthält eine Kontrolle mit dem Wortlaut „Sie dürfen keine KI-generierten Skripte ausführen". Darauf zu warten ist ein Fehler, denn die Pflichten gelten bereits und benutzen dieses Wort schlicht nicht.
ISO 27001:2022 verlangt kontrollierte Änderungen an informationsverarbeitenden Einrichtungen, eine Protokollierung, die die Rekonstruktion von Ereignissen erlaubt, die Trennung privilegierter Zugriffe und ein definiertes Konfigurationsmanagement. Eine Handlung, die von einem Assistenten ausgeht, ist eine Änderung und braucht dieselbe Autorisierung und Aufzeichnung wie jede andere. ISO/IEC 42001 geht weiter und verlangt ein Managementsystem rund um den KI-Einsatz: definierter Zweck, definierte Rollen, Risikobewertung und Überwachung des Verhaltens in der Praxis.
Cyber Essentials interessiert sich weitgehend nicht dafür, wie ein Skript geschrieben wurde. Es interessiert sich dafür, dass administrative Zugriffe getrennt sind und dass die Konten, die die Änderung vornehmen können, kontrolliert werden. Die Verbindung ist indirekt und dennoch real: In dem Moment, in dem ein Assistent dauerhafte Privilegien braucht, um nützlich zu sein, haben Sie genau die dauerhaft erhöhte Identität geschaffen, mit der das Programm unglücklich ist.
Was sie Ihnen überlassen, ist die Ermessensentscheidung: Keiner von ihnen wird Ihnen sagen, welche Operationen in die dritte Bahn gehören, und was ein Prüfer verlangt, sind die Begründung und die Aufzeichnung hinter dieser Entscheidung. Unsere Zuordnung von Microsoft 365 Einstellungen zu Cyber Essentials und ISO 27001 deckt das Kontrollbild darunter ab.
Der Nachweisdatensatz, den ein Prüfer akzeptiert
Eine Freigabe, die keine Spur hinterlässt, hat nicht stattgefunden. Ein brauchbarer Datensatz je ausgeführter Handlung hält den Auslöser fest, die Absicht der anfragenden Person in ihren eigenen Worten, das vollständige freigegebene Artefakt statt einer Zusammenfassung, das Werkzeug und die Version, die es erzeugt haben, die benannte prüfende Person und die von ihr festgehaltenen Kontrollen, die Entscheidung mit Zeitstempel, die Identität, die die Arbeit ausgeführt hat, den zur Ausführungszeit aufgelösten Zielbereich, das Ergebnis einschließlich Teilfehlern und jede vorgenommene Rückabwicklung.
Zwei Eigenschaften sind wichtiger als Vollständigkeit. Er muss abfragbar sein, denn ein Prüfer fragt nach einem Datumsbereich und nicht nach einem Ordner. Und er muss die Protokolle der Plattform überdauern, die früher ablaufen, als die meisten annehmen.
Wo es bricht
Gemeinsam genutzte administrative Konten. Der Freigabedatensatz nennt eine Person, der Ausführungsdatensatz nennt ein Konto, und nichts verbindet beide. Bringen Sie die Konten in Ordnung, bevor Sie den KI-Prozess angehen.
Der Assistent handelt unter den Anmeldeinformationen eines Menschen. Bequem, und es zerstört die Zuordenbarkeit. Jedes nachgelagerte Protokoll zeigt dann eine Person bei Handlungen, die sie möglicherweise nicht genau gelesen hat.
Protokollaufbewahrung. Ihr Freigabedatensatz lebt womöglich jahrelang, während die Aufzeichnung der Plattform darüber, was sich geändert hat, in Wochen abläuft. Sie beweisen, dass jemand etwas freigegeben hat, und scheitern daran zu beweisen, was es getan hat.
Delegierter Zugriff bei Managed-Service-Providern. Wenn Arbeit über delegierten Zugriff in einem Kundenmandanten landet, entscheiden Sie ausdrücklich, welche Seite den Freigabedatensatz hält und wie der Kunde ihn erhält, gemeinsam mit dem, was monatlich zu berichten ist.
Freigabetheater. Der häufigste Fehler. Wenn die prüfende Person alles innerhalb von Sekunden freigibt, ist das Gate Dekoration. Messen Sie die Änderungsquote, nicht die Freigabequote.
Eine Einführungsreihenfolge mit Abbruchbedingungen
- Erfassen Sie, was ohnehin schon passiert. KI-generierte Skripte werden bereits ausgeführt. Sie brauchen die ehrliche Ausgangslage.
- Schreiben Sie die Prüfliste. Die sieben Kontrollen von oben. Halten Sie an, wenn Sie nicht benennen können, wer prüft.
- Führen Sie ein Quartal lang alles in der Bahn Vorschlagen und Freigeben. Halten Sie an, wenn die Änderungsquote nahe null liegt, denn das heißt, dass niemand liest.
- Geben Sie unbeaufsichtigter Arbeit eine eigene Identität. Keine dauerhaften Rechte als Globaler Administrator, keine gemeinsam genutzten Konten, je Arbeitsablauf begrenzte Berechtigungen. Nichts danach funktioniert ohne das.
- Befördern Sie zwei oder drei Arbeitsabläufe, mit vorab gesetzten Abbruchbedingungen: eine Obergrenze für die Objektanzahl, ein Fehlerschwellwert, eine Sperre außerhalb der Geschäftszeiten.
- Prüfen Sie vierteljährlich und stufen Sie großzügig zurück.
Planen Sie ungefähr zwei Quartale ein. Der langsame Teil ist nie die Technik; es ist die Einigung darüber, wem die Entscheidung gehört.
Wo EtherAssist ansetzt
Genau um dieses Gate herum ist EtherAssist gebaut. Es erzeugt den Plan und das Skript mit dem betrieblichen Kontext einer Microsoft Umgebung im Rücken, hält die Arbeit an einem menschlichen Freigabeschritt an und schreibt auf der anderen Seite den Ausführungsdatensatz, sodass Freigabe und Nachweis ein Artefakt sind statt zweier Systeme, die jemand später abgleicht.
Das deckt unsere Route agentische Abläufe ab: begrenzte Ausführung mit menschlicher Freigabe und einem Audit-Trail, getrennt gehalten von der breiteren Arbeit an IT-Betrieb und Compliance. Wenn der Treiber eine anstehende Bewertung ist, passt ISO-Konformität und Auditbereitschaft besser, und unser Leitfaden dazu, was agentische KI für IT-Teams bedeutet, legt das Vokabular fest. EtherAssist kostet GBP 16.00 pro Benutzer und Monat mit einer 14-tägigen Testphase, sodass Sie einen echten Arbeitsablauf durch das Gate schicken können, bevor Sie sich festlegen.
Agentische Abläufe entdecken, um zu sehen, wie begrenzte Ausführung, menschliche Freigabe und der Nachweisdatensatz in einem Arbeitsablauf zusammenkommen.